


Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

В преддверии курортного сезона сетевые аферисты обкатывают новую схему обмана. Отпускникам предлагают на льготных условиях снять квартиру в Сочи или Светлогорске, а для «безопасного бронирования» — зайти на фишинговый сайт.

Рекламные видео в рамках данной схемы, по данным F6, публикуются в YouTubeShorts, TikTok и Instagram (принадлежит Meta, деятельность которой признана в России экстремистской и запрещена). В результате действий мошенников жертвы теряют от 1 тыс. до 140 тыс. рублей.

Для публикации приманок создаются аккаунты, которые обычно живут 1-2 месяца. Сами ролики представляют собой видеообзор квартиры либо слайд-шоу из фото, найденных в интернете; просмотры злоумышленники накручивают с помощью платных специнструментов.

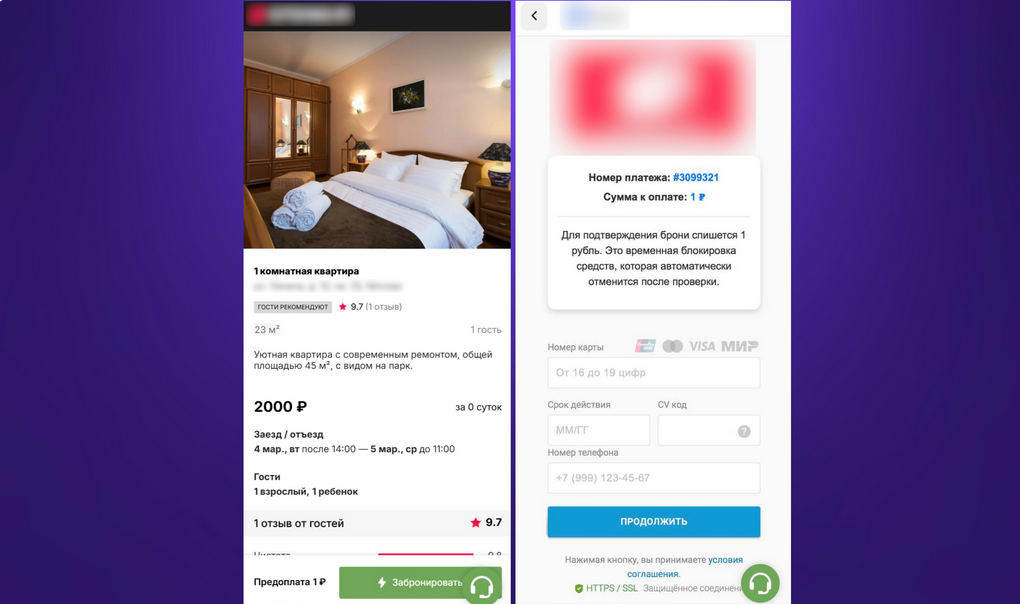
Аренду жилья они предлагают по ценам ниже рыночных либо сулят большие скидки. Предоплата чисто символическая — лишь 1 рубль, для подтверждения намерений нужно перейти по ссылке на сайт, имитирующий популярный российский сервис бронирования (выявлены три варианта фейков).


После нажатия кнопки «Оплатить» владельцам iPhone выводятся фишинговые страницы для кражи данных банковских карт и СМС-кодов (иногда мошенники просят прислать одноразовый код или скриншот с ним в личку).

Заход на поддельный сервис с Android-устройства грозит заражением: под кнопкой оплаты скрывается редирект на фальшивую страницу Google Play с приложением, которое якобы нужно скачать для продолжения бронирования. На самом деле это вредонос, предназначенный для кражи данных банковских карт и СМС с кодами подтверждения транзакций.

«Киберпреступники ежегодно совершенствуют схемы курортного мошенничества и добавляют новые сценарии, но и от старых отказываться не спешат, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Каждую весну появляются сайты-двойники отелей и пансионатов, расположенных в Краснодарском крае и Крыму, через которые пользователям предлагают заманчивые скидки на приобретение путёвок. Точно так же возникают фейковые сайты сервисов по продаже билетов, которые обещают дешёвые перелёты по популярным туристическим направлениям».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru