



Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Программе-вымогателю Royal Ransomware добавили поддержку шифрования на устройствах, работающих на базе операционной системы Linux. Теперь шифровальщик активно атакует виртуальные машины VMware ESXi.

Новая версия Royal запускается из консоли и предоставляет оператору возможность управлять процессом шифрования с помощью флагов. Так, флаг –stopvm останавливает все работающие ВМ, чтобы высвободить данные для шифрования; флаг –vmonly ограничивает шифрование виртуальными машинами.

К обработанным файлам добавляется расширение .royal_u (Windows-версия использует .royal). Пострадавшие форумчане BleepingComputer отметили, что расширение виртуального диска (.vmdk) в VMware не изменяется, но весь диск при этом оказывается зашифрованным.

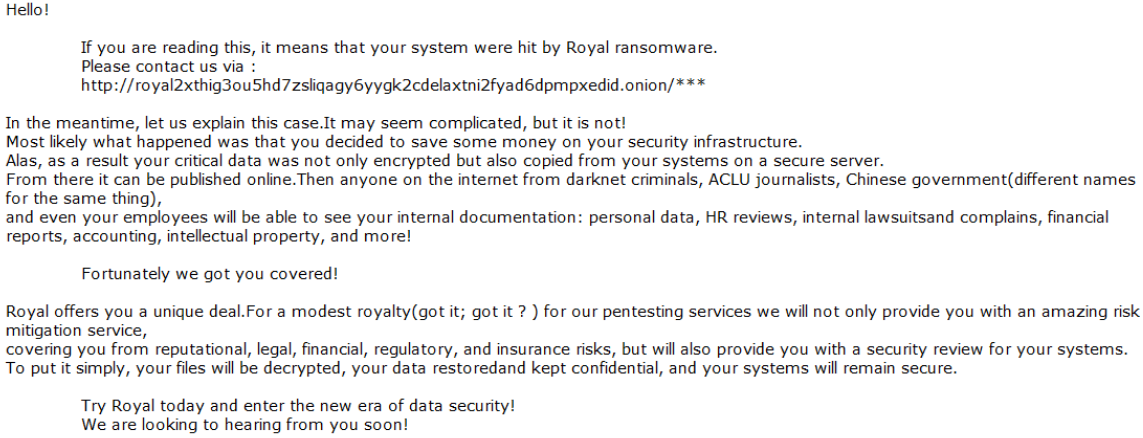
Записка с требованием выкупа README.TXT распечатывается на принтере (Windows-версия традиционно оставляет ее в папках с зашифрованными файлами).


Сайт вымогателей размещен в сети Tor. В настоящее время Linux-версию Royal детектируют 30 из 63 антивирусов из коллекции VirusTotal (по состоянию на утро 6 февраля).

Операторы Royal Ransomware обходятся без партнеров; по данным BleepingComputer, они прежде работали в составе группировки Conti. Первые атаки закрытого сообщества были зафиксированы в январе прошлого года.

Вначале вымогатели заимствовали шифратор у других вредоносов — LockBit, BlackCat, затем создали собственный (с выпуском версии Zeon). В сентябре кибергруппа провела ребрендинг; самопальный шифратор обновили, в генерируемых им записках для жертв появилось имя Royal.

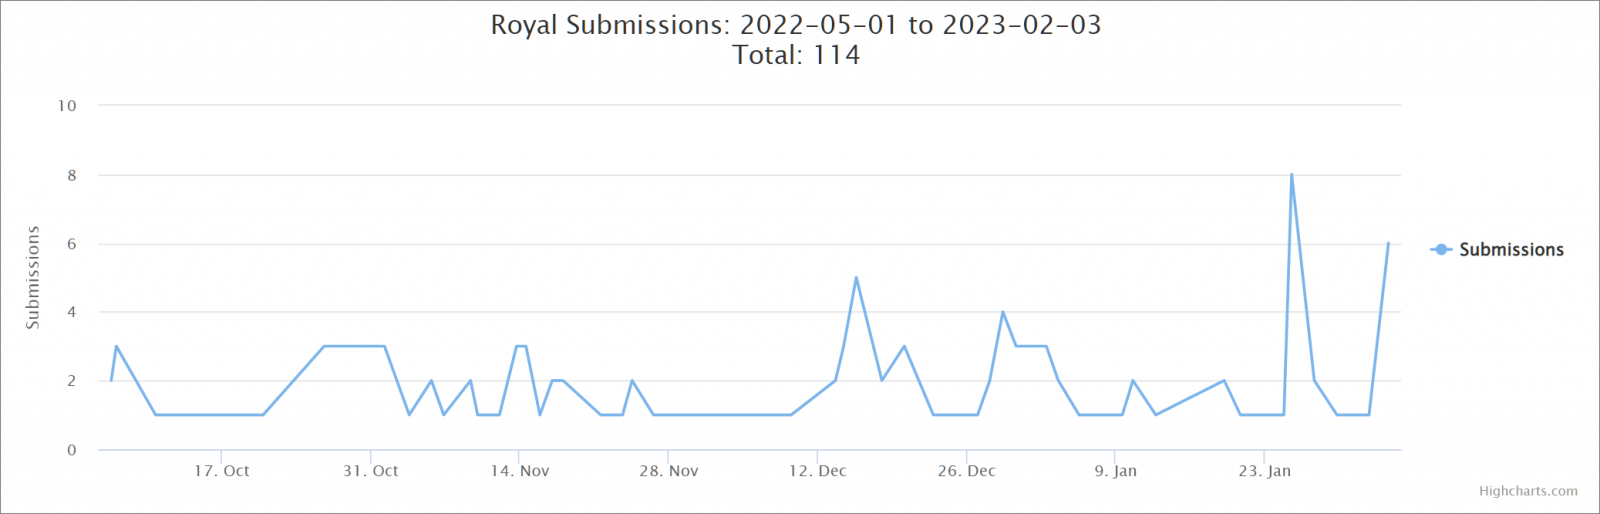
Активность шифровальщика возросла, количество образцов, загружаемых жертвами на ID Ransomware, стало множиться:


Выбор VMware ESXi в качестве мишени соответствует общей тенденции в мире шифровальщиков. Такие цели позволяют с помощью единственной команды зашифровать данные на множестве серверов; ESXi охотно включают в свои списки не только уже известные зловреды, но и новички: Nevada, ESXiArgs.

Последний примечателен тем, что использует нестандартную криптосхему — в нее включен потоковый шифр Sosemanuk, ранее замеченный лишь у ESXi-версии Babuk. Вымогатель ESXiArgs появился на ИБ-радарах в начале текущего месяца и успел поразить порядка 3200 серверов VMware ESXi.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru