



Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Киберпреступники запустили новую кампанию против сферы азартных онлайн-игр. По словам экспертов, злоумышленники используют ранее не встречавшуюся вредоносную программу — бэкдор IceBreaker.

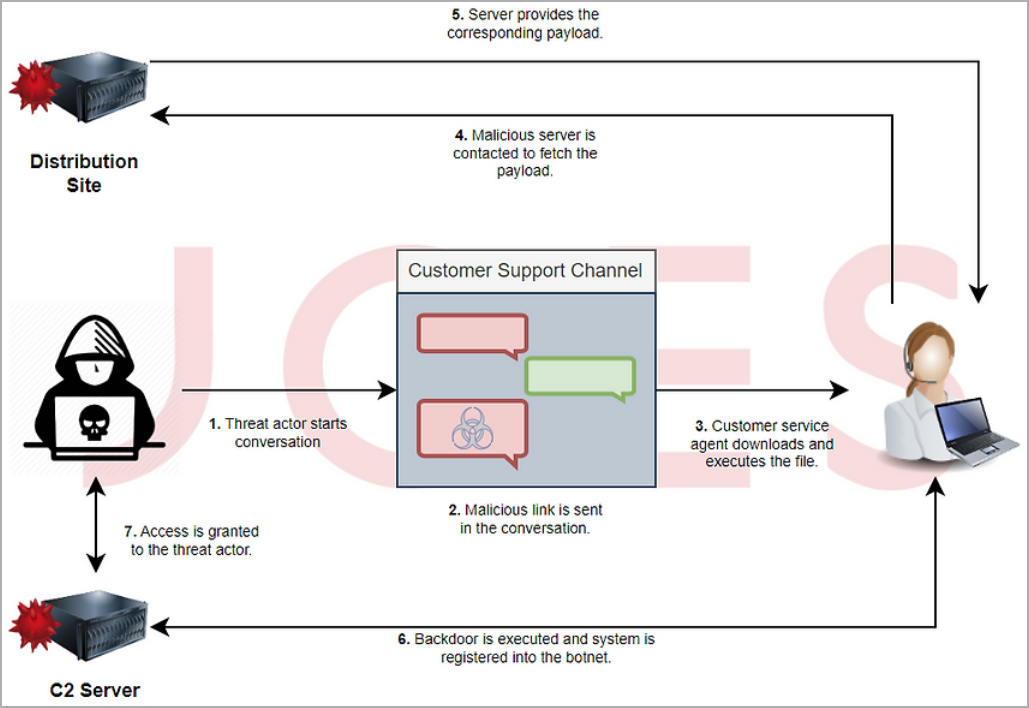
Для установки бэкдора атакующие прибегают к уловке: обманом заставляют сотрудников открыть вредоносный скриншот, отправленный якобы клиентом, который жалуется на проблему.

Эти атаки ведутся как минимум с сентября 2022 года, стоящую за ними группу пока не удалось установить. Исследователи из Security Joes считают, что IceBreaker является детищем новой киберпреступной группировки, занимающейся целевыми атаками.

Специалисты отмечают, что группа использует специфические методы социальной инженерии. Единственное публичное упоминание действий этих злоумышленников встречаются в октябрьском твите MalwareHunterTeam.

Для доставки бэкдора группировка связывается с техподдержкой атакуемой компании и представляется пользователем, столкнувшимся с проблемами входа или регистрации. Злоумышленники убеждают представителя техподдержки скачать и открыть изображение, на котором запечатлена проблема.

Физически это изображение хранится на фейковом веб-сайте, выдающем себя за легитимный сервис. Исследователи также наблюдали загрузку картинки из хранилища Dropbox.


Изображение в формате JPG скачивает MSI-пейлоад, который практически не детектируется на VirusTotal: 4 срабатывания из 60. На заключительном этапе сбрасывается архив CAB во временную папку и копируется исполняемый файл Port.exe. Бэкдор позволяет осуществлять следующие действия на устройстве:

  • зловред способен кастомизироваться плагинами, расширяя свою функциональность;
  • красть пароли и cookies из локального хранилища (в частности, Google Chrome);
  • активировать обратный прокси Socks5;
  • создавать LNK-файл (WINN.lnk) в директории автозагрузки Windows;
  • запускать кастомные VBS-скрипты;
  • снимать скриншоты;
  • генерировать удалённые сессии.
Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru