



В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

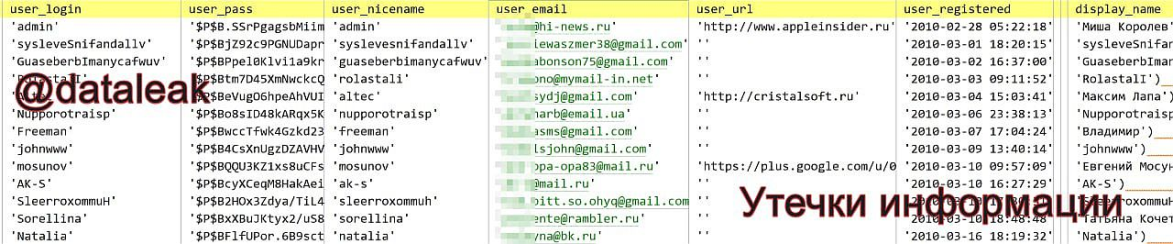
В открытый доступ выложены ПДн части зарегистрированных пользователей русскоязычной версии сайта AppleInsider. Об этом сегодня, 31 января, сообщил Telegram-канал «Утечки информации».

Новая публикация пополнила длинный список умышленных утечек, заметно участившихся в рунете. Подобные сливы способны спровоцировать всплеск спама и мошенничества, полагающегося на социальную инженерию.

Обнародованная база AppleInsider содержит 282 743 записи со следующими данными:

  • имя,
  • логин,
  • адрес электронной почты,
  • хешированный пароль,
  • дата регистрации аккаунта (с 28.02.2010 по 17.12.2021).

Команда @dataleak выборочно проверила достоверность личной информации через функцию восстановления пароля на сайте appleinsider.ru. Юзернеймы и имейлы оказались действительными.


В этом месяце стало известно об утечке ПДн части пользователей сервиса инвестиций Газпромбанка, «Почты России» (повторной), портала Mail.ru, авиасалона МАКС, сети магазинов «Спортмастер» (тоже повторной).

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru