



На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

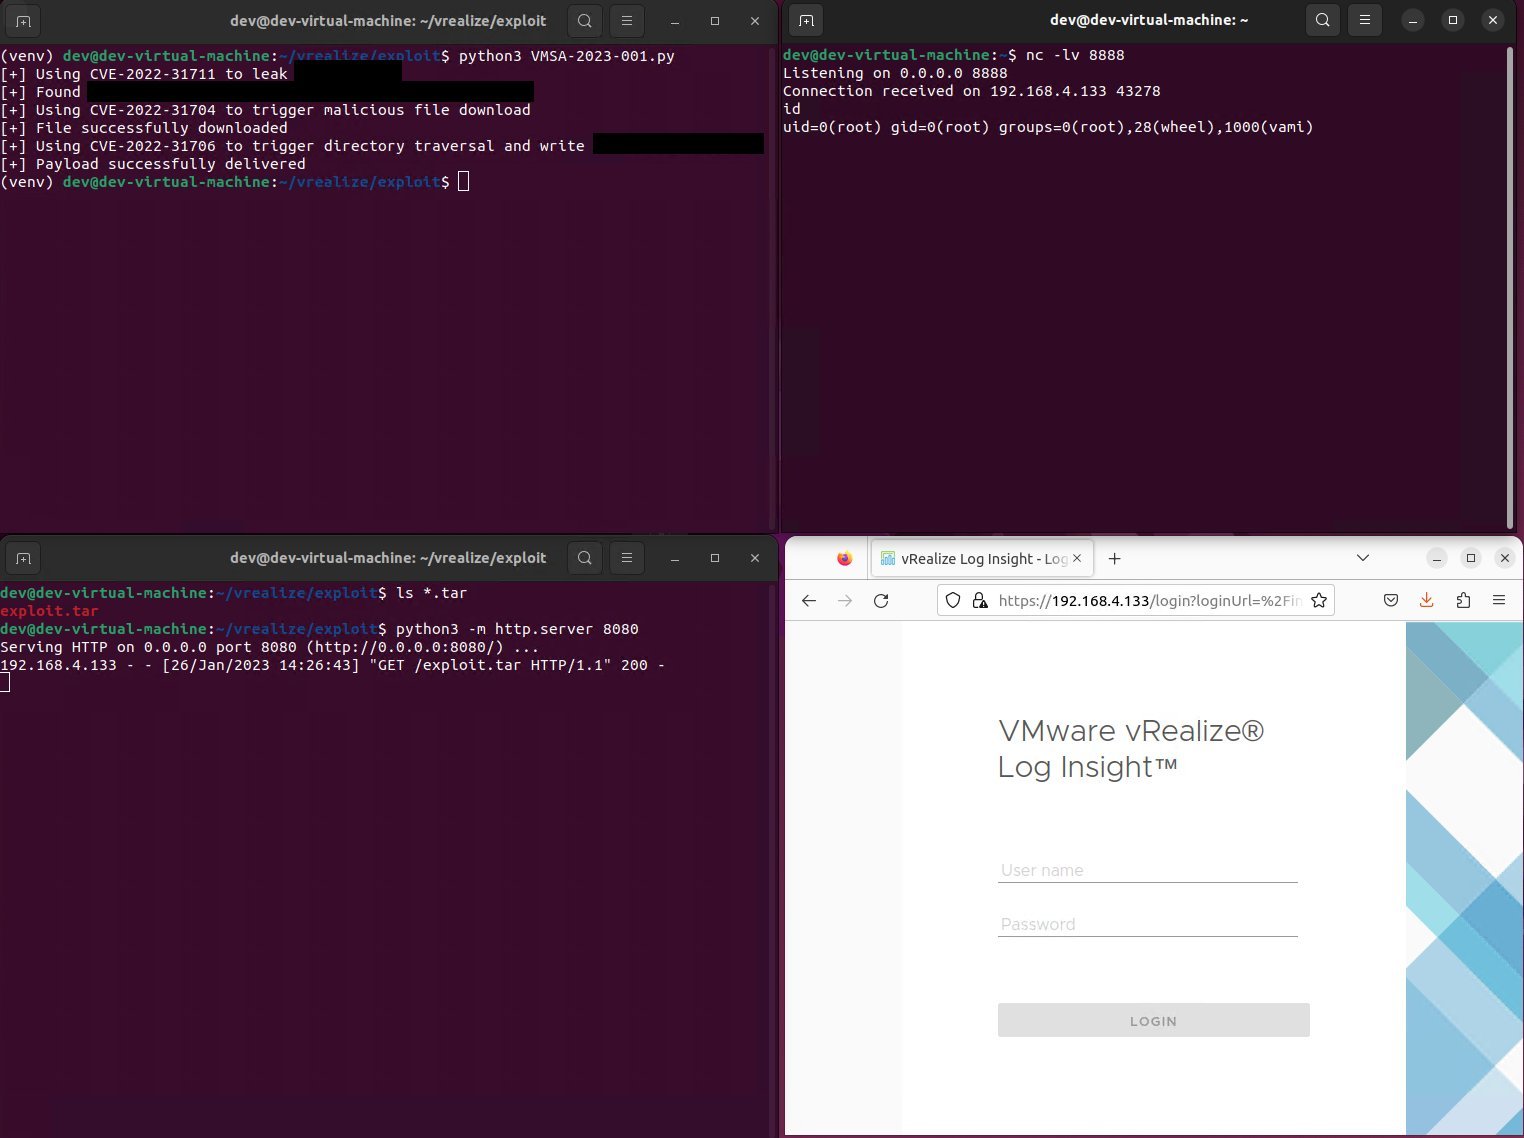
Исследователи из Horizon3 Attack Team обещают на этой неделе опубликовать эксплойт для цепочки уязвимостей, позволяющий удалённо выполнить код на непропатченных версиях VMware vRealize Log Insight.

Как известно, vRealize Log Insight облегает задачу администраторов VMware — анализировать и управлять терабайтами логов. Неделю назад разработчики выпустили патчи для четырёх дыр в vRealize Log Insight.

Две бреши из набора получили статус критических (9,8 балла из 10 по шкале CVSS), они позволяют злоумышленникам выполнить код удалённо, не проходя аутентификацию.

Первая (CVE-2022-31706) представляет собой возможность обхода каталога (Directory Traversal), атакующий может использовать её для внедрения файлов в затронутую операционную систему. Вторая (CVE-2022-31704) брешь существует из-за некорректного контроля доступа.

В прошедший четверг Horizon3 Attack Team уведомила администраторов VMware о доступности эксплойта, который связывает три уязвимости и с их помощью выполняет код под root. Эксплойт работает на дефолтных конфигурациях vRealize Log Insight и может использоваться в качестве первоначального вектора проникновения в сеть атакуемой организации.

Исследователи также опубликовали в блоге индикаторы компрометации (IOC), которые можно использовать для детектирования эксплуатации внутри сети. Стоит отметить, что атакующие могут добраться до конфиденциальной информации, включая ключи API и токены сессии.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru