



На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

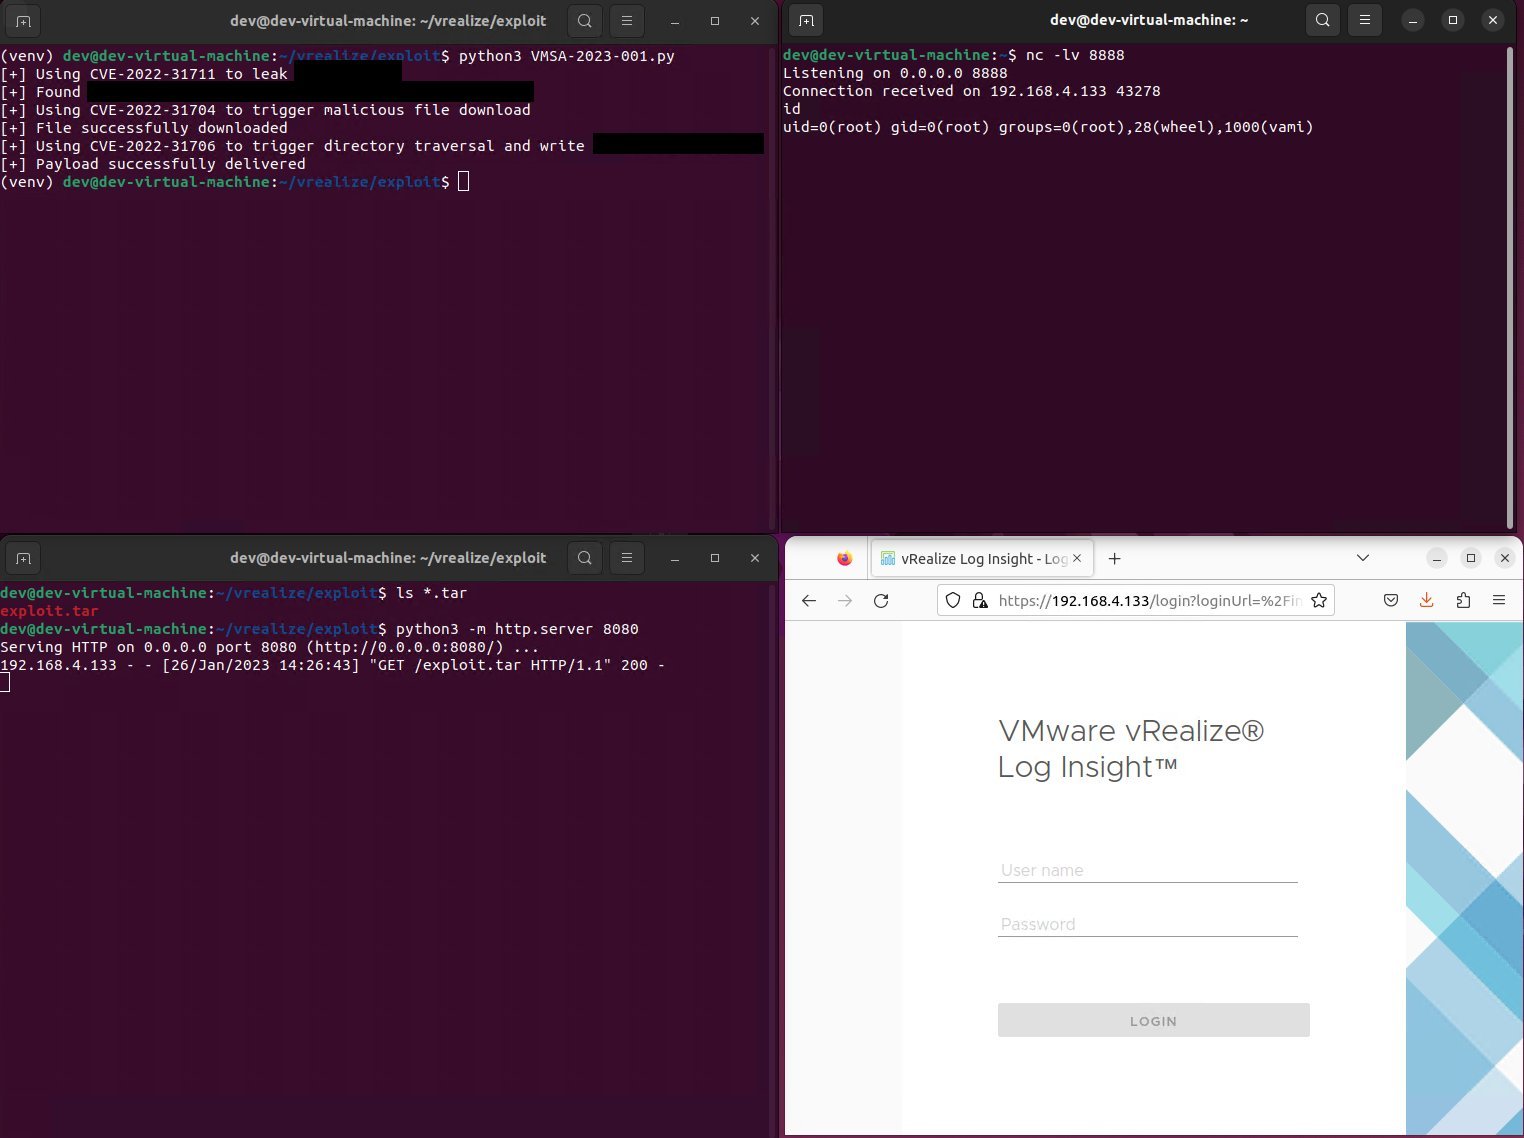
Исследователи из Horizon3 Attack Team обещают на этой неделе опубликовать эксплойт для цепочки уязвимостей, позволяющий удалённо выполнить код на непропатченных версиях VMware vRealize Log Insight.

Как известно, vRealize Log Insight облегает задачу администраторов VMware — анализировать и управлять терабайтами логов. Неделю назад разработчики выпустили патчи для четырёх дыр в vRealize Log Insight.

Две бреши из набора получили статус критических (9,8 балла из 10 по шкале CVSS), они позволяют злоумышленникам выполнить код удалённо, не проходя аутентификацию.

Первая (CVE-2022-31706) представляет собой возможность обхода каталога (Directory Traversal), атакующий может использовать её для внедрения файлов в затронутую операционную систему. Вторая (CVE-2022-31704) брешь существует из-за некорректного контроля доступа.

В прошедший четверг Horizon3 Attack Team уведомила администраторов VMware о доступности эксплойта, который связывает три уязвимости и с их помощью выполняет код под root. Эксплойт работает на дефолтных конфигурациях vRealize Log Insight и может использоваться в качестве первоначального вектора проникновения в сеть атакуемой организации.

Исследователи также опубликовали в блоге индикаторы компрометации (IOC), которые можно использовать для детектирования эксплуатации внутри сети. Стоит отметить, что атакующие могут добраться до конфиденциальной информации, включая ключи API и токены сессии.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru