



В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

Наличие DoS-уязвимости, найденной экспертом Positive Technologies, подтверждено для 47 моделей коммутаторов Zyxel. Производитель устранил ошибку и выпустил обновления прошивки для всех затронутых устройств.

Уязвимость CVE-2022-43393 возникла из-за неправильной проверки на наличие необычных или исключающих условий при обработке HTTP-запросов. В результате возникла возможность с помощью особого запроса удаленно изменить содержимое памяти устройства и вызвать отказ в обслуживании (DoS).

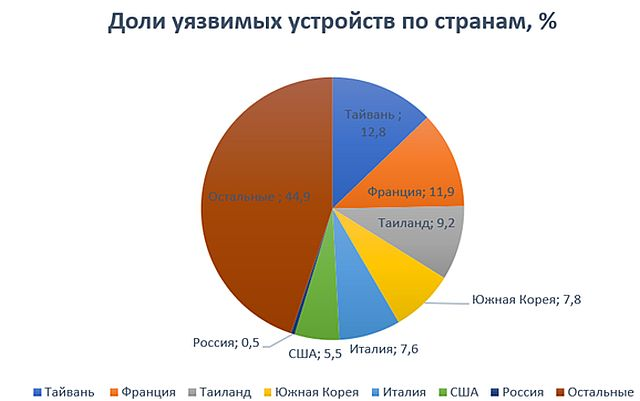
Степень опасности проблемы оценена в 9,8 балла по шкале CVSS. Сканирование интернета, проведенное в Positive Technologies две недели назад, выявило уязвимые коммутаторы Zyxel во многих странах, с наибольшей концентрацией во Франции и на Тайване.


Патчи вышли для всех затронутых свитчей (список приведен в бюллетене вендора). Поскольку коммутаторы обычно работают на уровне локальной сети, риск DoS-атаки можно снизить с помощью файрвола или шлюза безопасности. В целях оптимальной защиты Zyxel также советует ужесточить правила удаленного доступа к свитчам — ограничить запросы HTTP/HTTPS на доступ к админ-интерфейсу или сократить число IP-адресов, с которых можно обращаться с такими запросами.

«Данный тип уязвимостей на практике менее интересен, чем выполнение произвольного кода, — комментирует Никита Абрамов, специалист отдела анализа приложений в Positive Technologies и автор опасной находки. — Однако при использовании обнаруженной уязвимости может быть нарушен рабочий процесс предприятия или выведены из строя критически важные элементы его инфраструктуры. Все это несет затраты и риски для бизнеса и может стать недопустимым событием, которое поставит под угрозу деятельность компании».

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru