



Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

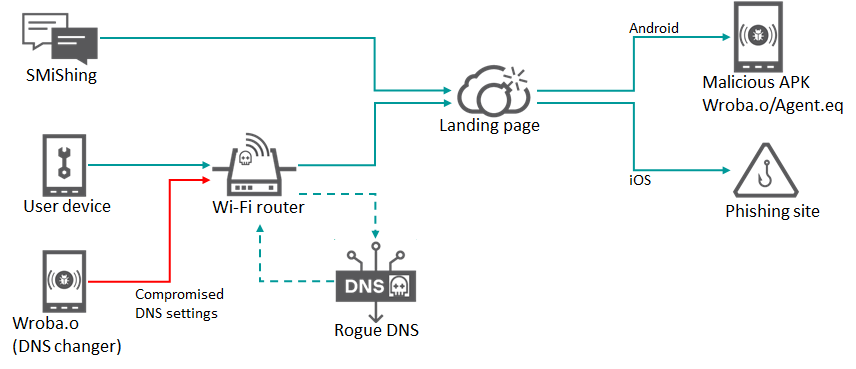
Эксперты «Лаборатории Касперского» обнаружили, что Android-троян, используемый кибергруппой Roaming Mantis, вновь обрел способность подменять DNS-настройки для перенаправления жертв на лендинг-страницы своих хозяев. Новый механизм Wroba пока ориентирован на роутеры определенных моделей, однако нельзя исключить, что в ближайшее время его потенциал расширится.

Деятельность Roaming Mantis эксперты отслеживают с 2018 года. Данная группировка использует вредоносную программу Wroba, она же Moqhao, для кражи данных с мобильных устройств и фишинга.

Вначале злоумышленники проводили атаки только в Азии, взламывая Wi-Fi-роутеры и меняя настройки DNS, а затем переключились на смишинг и стали появляться в других регионах, в том числе в России. Троян Wroba всегда помогал Roaming Mantis заниматься фишингом — использовал модуль DNS changer, рассылал СМС-сообщения с вредоносными URL.


В сентябре прошлого года в Kaspersky провели анализ нового семпла Wroba и обнаружили реализацию DNS changer, заточенного под роутеры, популярные в Южной Корее. Зловред определял модель на основе дефолтного IP-адреса и вшитых в код параметров, затем подключался к заданному аккаунту vk.com и получал адрес сервера, отдающего текущие IP для подмены DNS-настроек роутера.

Авторы атак Roaming Mantis могут использовать угон DNS не только с целью фишинга, но также для дальнейшего распространения инфекции. Если зараженное Andriod-устройство подключится к публичной Wi-Fi-сети, использующей роутер атакуемой модели, Wroba изменит его DNS-настройки, и вредоносные APK осядут на других устройствах в сети.

По данным Kaspersky, вредонос до сих пор активно раздается в некоторых регионах. В декабре список стран, атакуемых Roaming Mantis, пополнили Австрия и Малайзия. По числу загрузок троянских APK на тот момент лидировали Япония (24 645), Австрия (7354), Франция (7246) и Германия (5827). России в этом списке не оказалось.

Судя по URL загрузок, во всех странах, кроме Южной Кореи, злоумышленники использовали смишинг. Данные телеметрии показали, что уровень заражения наиболее высок во Франции (54,4% детектов), Японии (12,1%) и США (10,1%).

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru