



APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

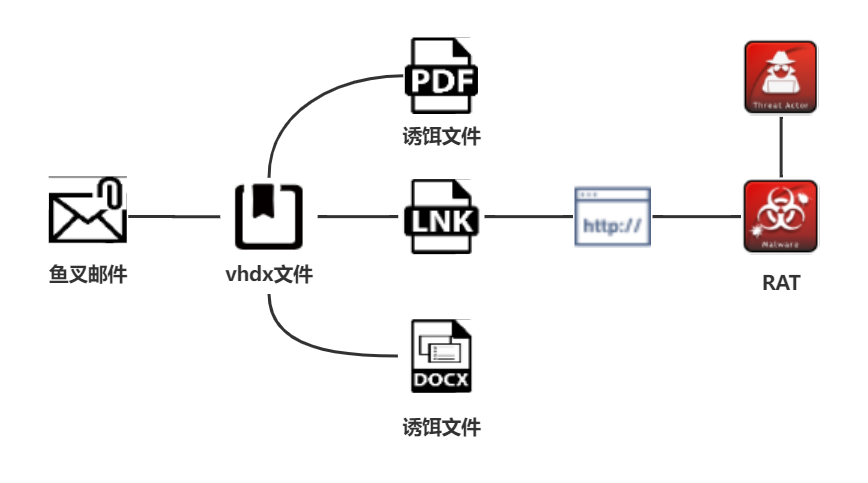
Китайская ИБ-компания QiAnXin рассказала об атаках на правительственные организации России, которые она зафиксировала в конце прошлого года. Злоумышленники использовали таргетированные имейл-рассылки и вложения в формате VHDX, содержащие RAT-трояна и маскировочный документ на русском языке.

Эксперты прилежно мониторят использование файлов ISO и VHD в кибератаках. Подобные контейнеры помогают злоумышленникам обходить антивирусы и такой защитный механизм Windows, как MOTW.

Разбор недавно собранных образцов вредоносных VHD-файлов показал, что в период с сентября по декабрь 2022 года на российские госорганы проводились атаки, нацеленные на засев троянов Warzone RAT, он же Ave Maria, и Loda RAT. Уровень детектирования некоторых семплов при этом составлял 0%.

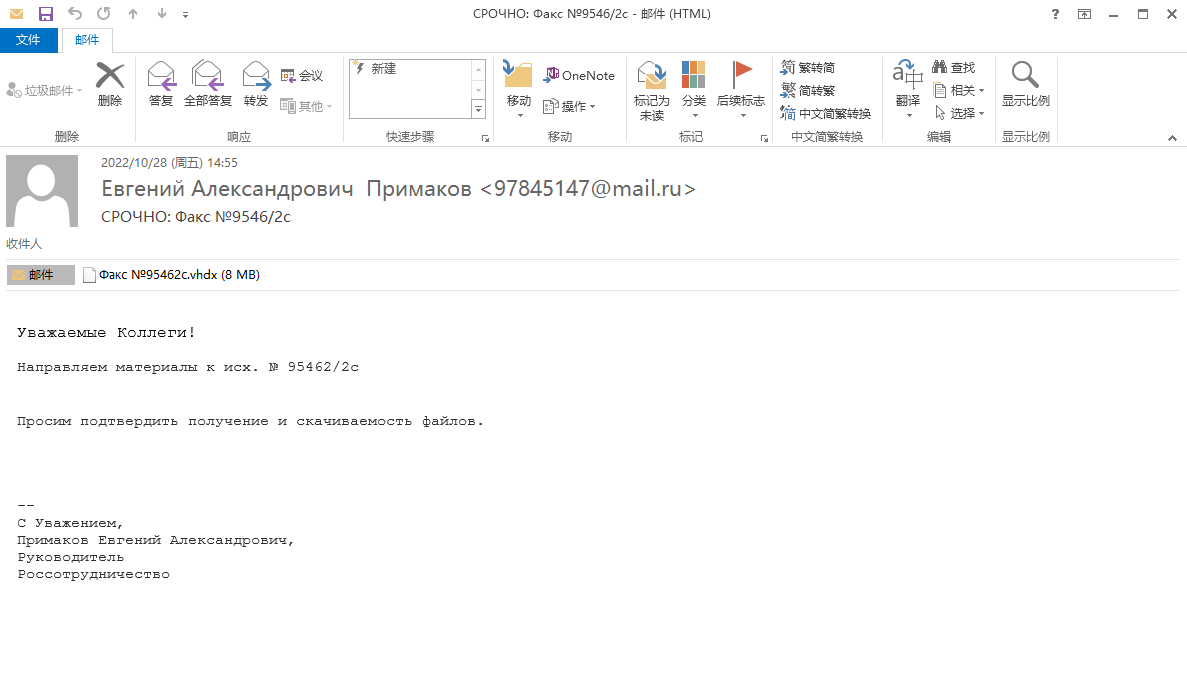
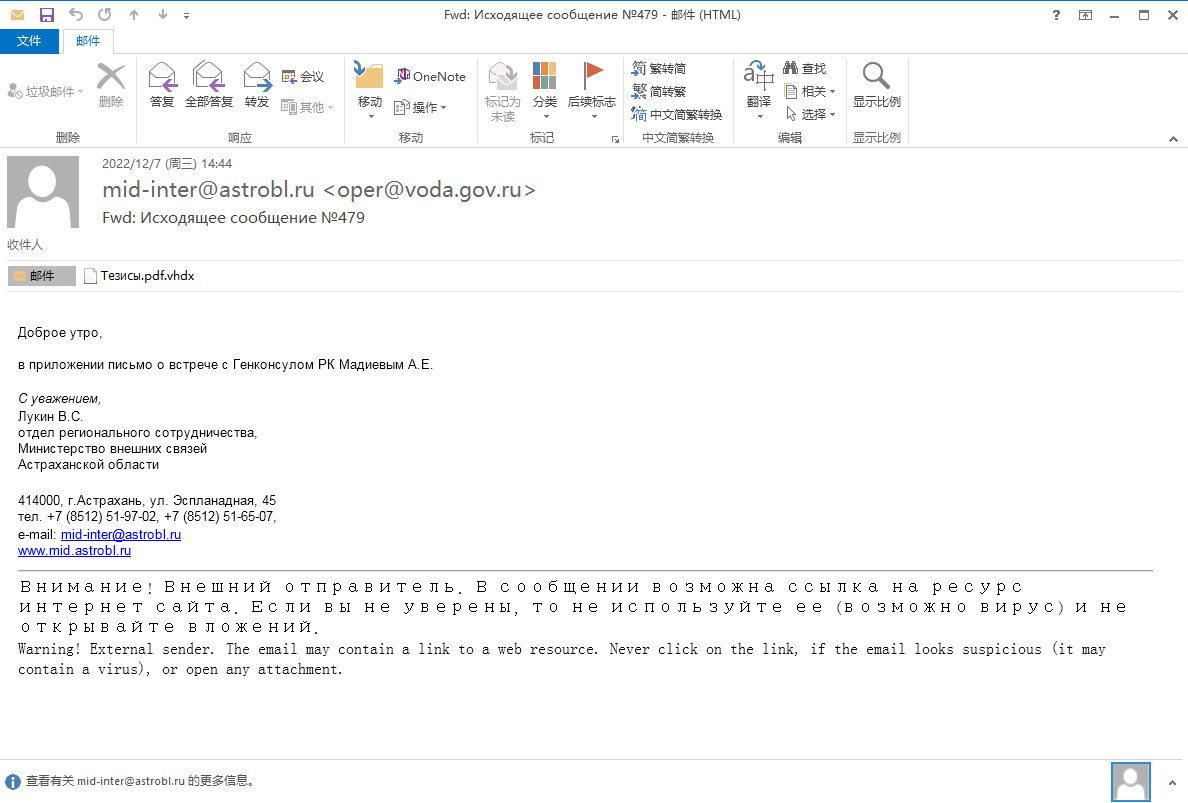
Целевая атака обычно начиналась с поддельного письма, снабженного вложением с русскоязычным именем. В качестве примеров аналитики приводят образцы фальшивок, имитирующих внутренние рассылки Россотрудничества и Министерства внешних связей Астраханской области.


Все вредоносные вложения, загруженные на VirusTotal из российских регионов и найденные QiAnXin, использовали формат VHDX. Среди используемых приманок были обнаружены, например, такие документы:

  • справка от 2022 года о Турецкой Республике и ситуации в стране;
  • журнальная статья 2015 года об импортозамещении и миграционной политике;
  • постановление Правительства РФ от 20 октября 2022 года, устанавливающее правила предоставления отсрочки от призыва на военную службу;
  • копия справки-обоснования к проекту Цифрового кодекса Киргизии.

Автором целевых атак в России эксперты склонны считать марокканскую APT-группу, которой в Cisco присвоили имя Kasablanka. Ранее она атаковала похожие мишени в Бангладеш, Южной Америке и США.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru