



APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

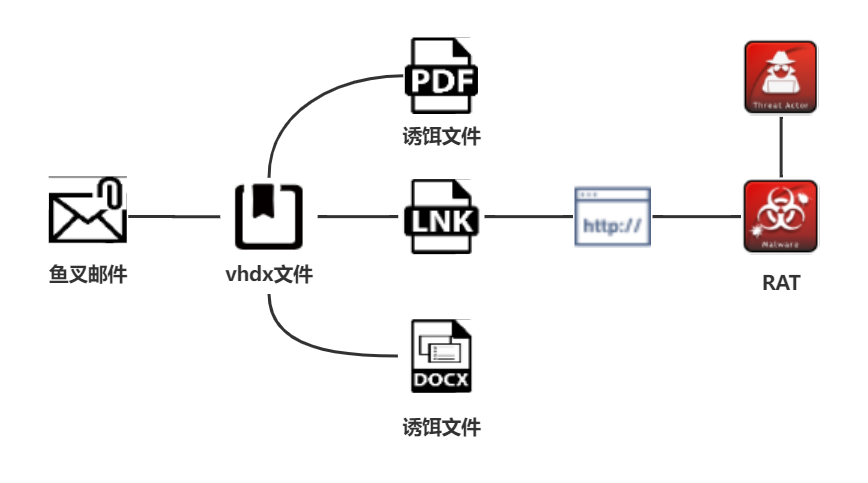
Китайская ИБ-компания QiAnXin рассказала об атаках на правительственные организации России, которые она зафиксировала в конце прошлого года. Злоумышленники использовали таргетированные имейл-рассылки и вложения в формате VHDX, содержащие RAT-трояна и маскировочный документ на русском языке.

Эксперты прилежно мониторят использование файлов ISO и VHD в кибератаках. Подобные контейнеры помогают злоумышленникам обходить антивирусы и такой защитный механизм Windows, как MOTW.

Разбор недавно собранных образцов вредоносных VHD-файлов показал, что в период с сентября по декабрь 2022 года на российские госорганы проводились атаки, нацеленные на засев троянов Warzone RAT, он же Ave Maria, и Loda RAT. Уровень детектирования некоторых семплов при этом составлял 0%.

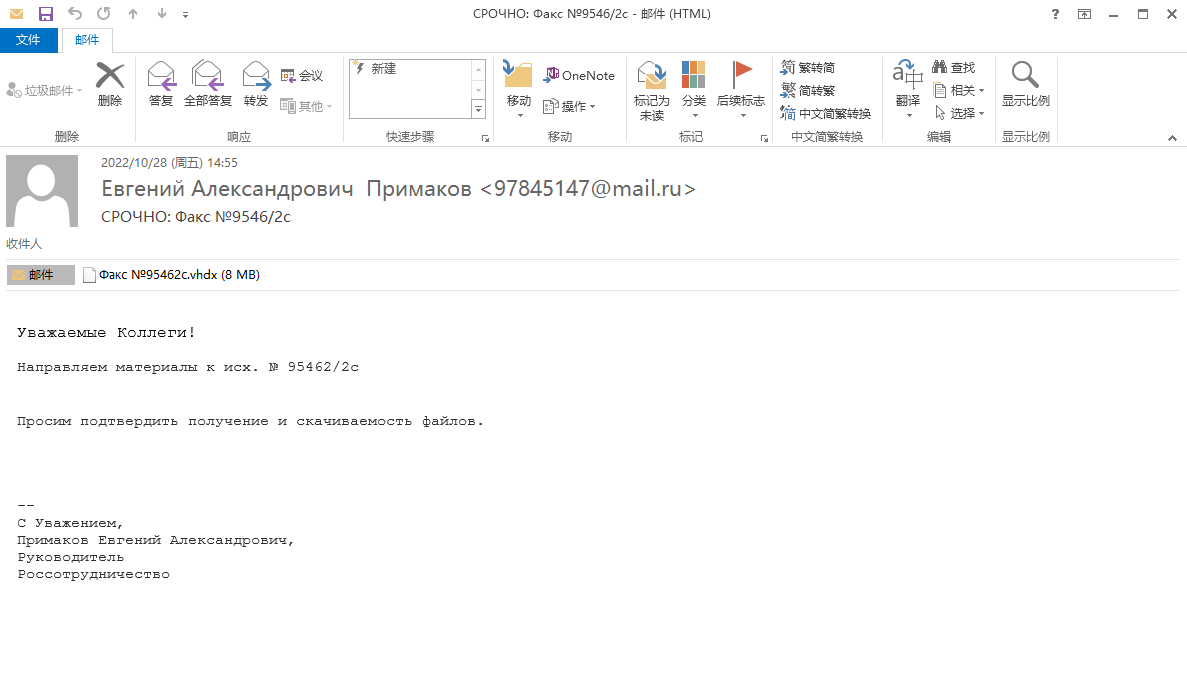
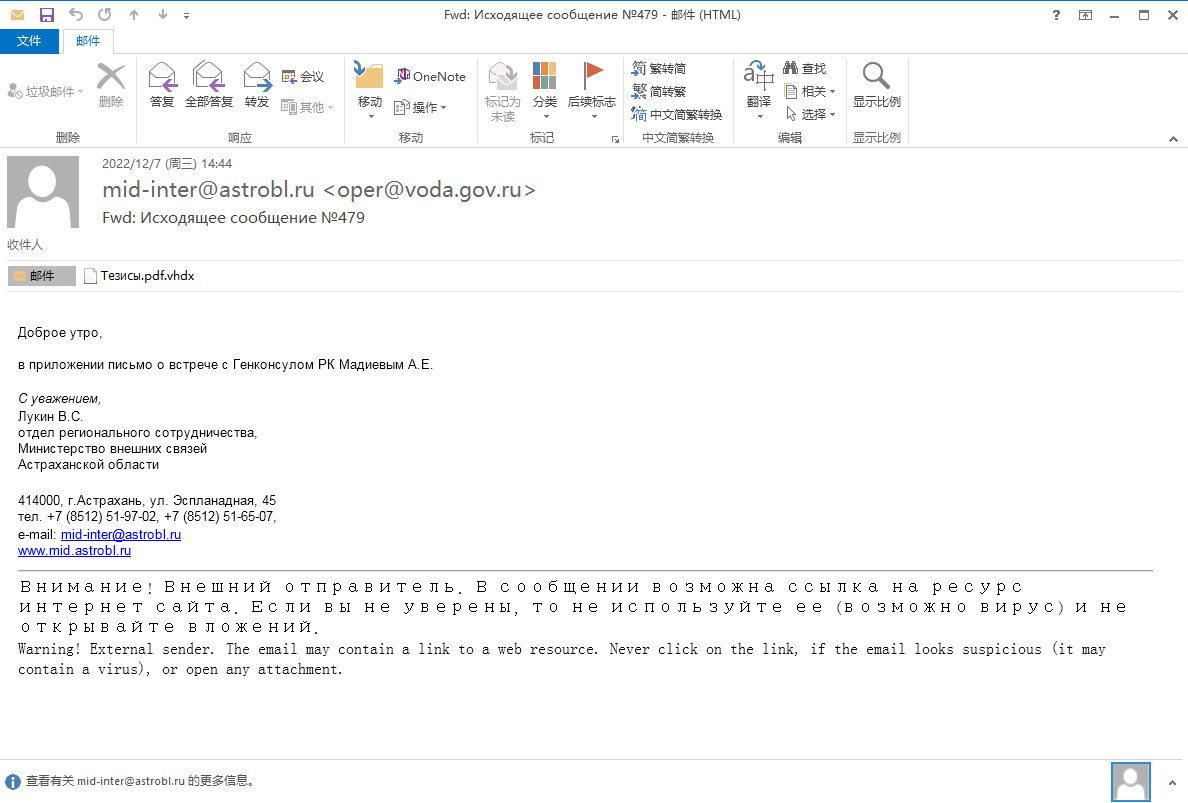
Целевая атака обычно начиналась с поддельного письма, снабженного вложением с русскоязычным именем. В качестве примеров аналитики приводят образцы фальшивок, имитирующих внутренние рассылки Россотрудничества и Министерства внешних связей Астраханской области.


Все вредоносные вложения, загруженные на VirusTotal из российских регионов и найденные QiAnXin, использовали формат VHDX. Среди используемых приманок были обнаружены, например, такие документы:

  • справка от 2022 года о Турецкой Республике и ситуации в стране;
  • журнальная статья 2015 года об импортозамещении и миграционной политике;
  • постановление Правительства РФ от 20 октября 2022 года, устанавливающее правила предоставления отсрочки от призыва на военную службу;
  • копия справки-обоснования к проекту Цифрового кодекса Киргизии.

Автором целевых атак в России эксперты склонны считать марокканскую APT-группу, которой в Cisco присвоили имя Kasablanka. Ранее она атаковала похожие мишени в Бангладеш, Южной Америке и США.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru