



Lenovo представила защищенный смартфон ThinkPhone by Motorola

Lenovo представила защищенный смартфон ThinkPhone by Motorola

Lenovo представила защищенный смартфон ThinkPhone by Motorola

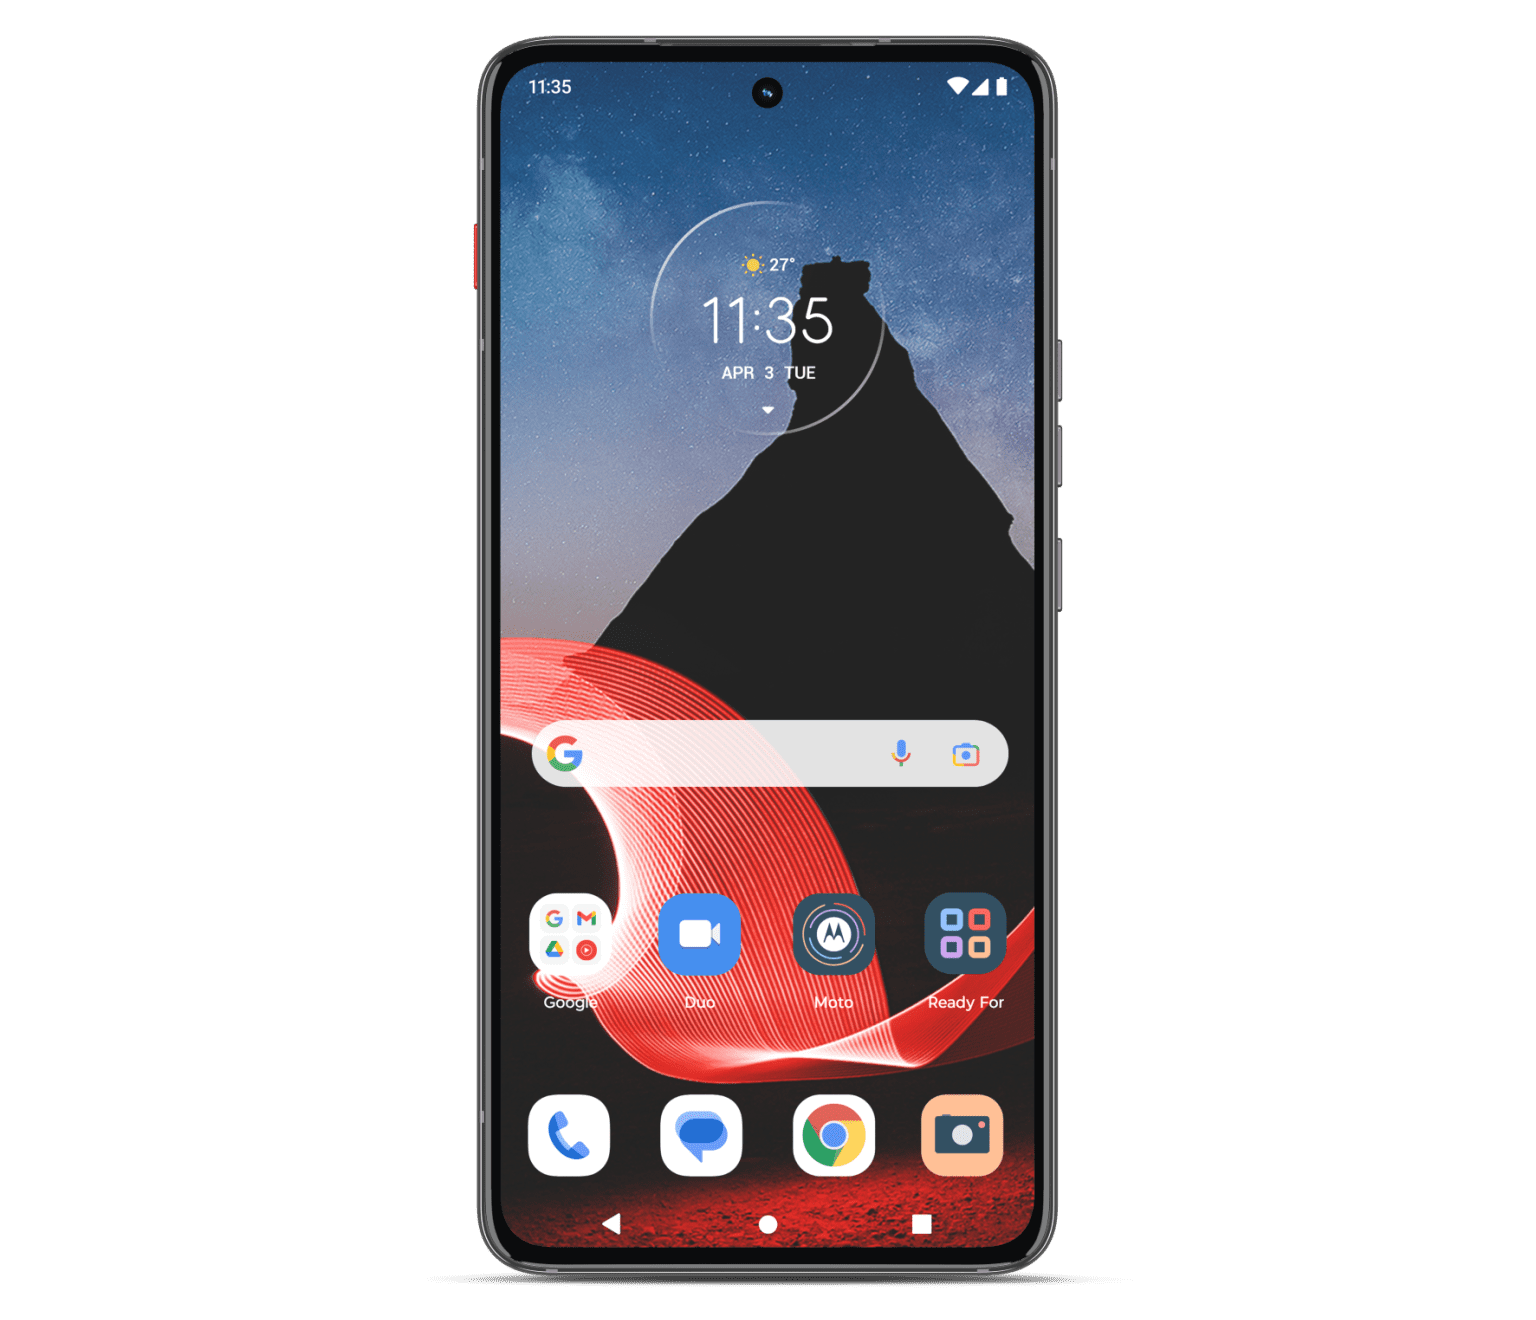
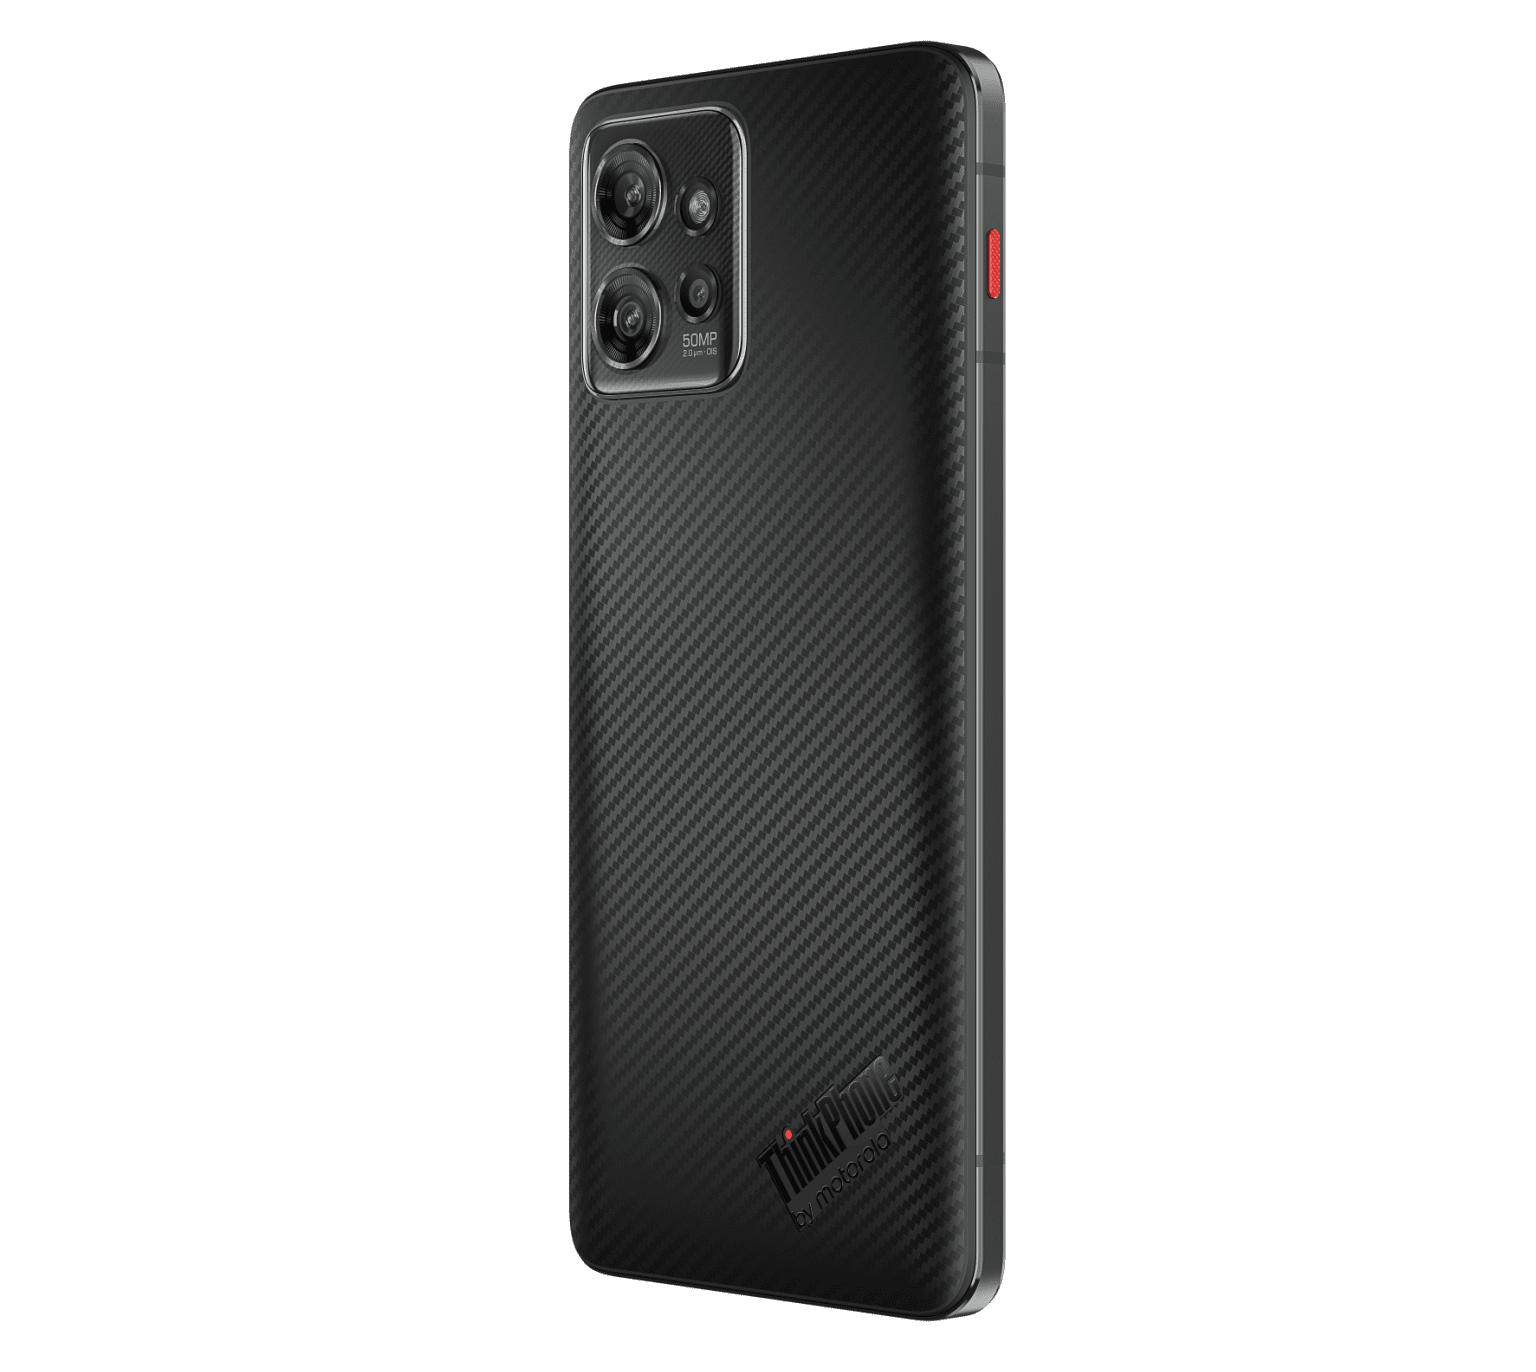
ThinkPhone by Motorola — первый защищенный смартфон от Lenovo в новом семействе для пользователей ноутбуков ThinkPad. Устройство рассчитано на корпоративных клиентов, для которых важна безопасность. Стоимость нового смартфона пока не озвучили.

О безопасной новинке от Lenovo пишет сегодня “Ъ”. Найти полные характеристики смартфона можно и на официальном сайте Lenovo.

Аппарат получил 6,6-дюймовый OLED-дисплей с разрешением FullHD+ и частотой обновления 144 Гц. Новинка оснащена флагманским чипом Snapdragon 8+ Gen 1 Plus с 8 или 12 Гб оперативной и 128, 256 или 512 Гб встроенной памяти.

На корпусе расположена настраиваемая красная клавиша для быстрого доступа к важным приложениям.


Основная ставка сделана на корпоративных пользователей, для которых важна безопасность.

Устройство имеет отдельный процессор Moto KeySafe для защиты данных, который изолирует Пин-коды, пароли и криптографические ключи, сохраняя их в защищенной от несанкционированного доступа среде, и приложение Moto Secure для защиты настроек и контента на смартфоне.

Дополнительную защиту обеспечивает платформа безопасности ThinkShield, а технология Think 2 Think позволяет быстро подключать ThinkPhone к ноутбукам Lenovo ThinkPad и использовать смартфон в том числе в качестве веб-камеры.

“С ThinkPhone клиенты получат полный набор функций безопасности и поддержки, которые обеспечивают бесперебойную защиту и полную управляемость, поддерживаемую ThinkShield”, — говорится в анонсе.

ThinkPhone будет поставляться с предустановленными мобильными приложениями Microsoft 365, Outlook и Teams, включая приложение Walkie Talkie.

Корпус смартфона выполнен из арамидного волокна, авиационного алюминия и стекла Gorilla Glass Victus.

Устройство сертифицировано на защиту от пыли и влаги по стандарту IP68 и имеет сертификат по армейскому стандарту MIL STD 810H.


Батарея 5 тыс. мА*ч поддерживает быструю зарядку, а в комплекте поставляется зарядное устройство мощностью 68 Вт, которое можно также использовать совместно с ноутбуками Lenovo.

Новинка должна появиться в продаже уже в начале года, диапазон цен пока не объявлен, но, учитывая характеристики, дешевым эта Motorola точно не будет.

ThinkPhone начнут продавать в США, Европе, Латинской Америке, на Ближнем Востоке, в Австралии и некоторых странах Азии. Купить ThinkPhone by Motorola в России можно будет только в рамках параллельного импорта — компания Lenovo ушла с отечественного рынка по-тихому в мае прошлого года.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru