



Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Специалисты Aqua обратили внимание на интересный вектор атаки, которым злоумышленники пользуются в новых кампаниях, нацеленных на разработчиков и цепочки поставок софта. В магазин расширений для Visual Studio Code загружаются вредоносные копии.

Илай Гольдман из Aqua объясняет в отчёте:

«Эта техника может использоваться в качестве точки входа при атаках на многие организации».

Расширения для VS Code распространяются через специальный маркетплейс, запущенный Microsoft. Магазин позволяет разработчикам добавлять языки программирования, отладчики и инструменты в редактор исходного кода.

«Все расширения работают с правами пользователя, открывшего VSCode, и без какой-либо песочницы. Это значит, что условное расширение может устанавливать любую программу на устройство, включая шифровальщики, вайперы и т. п.», — дополняет Гольдман.

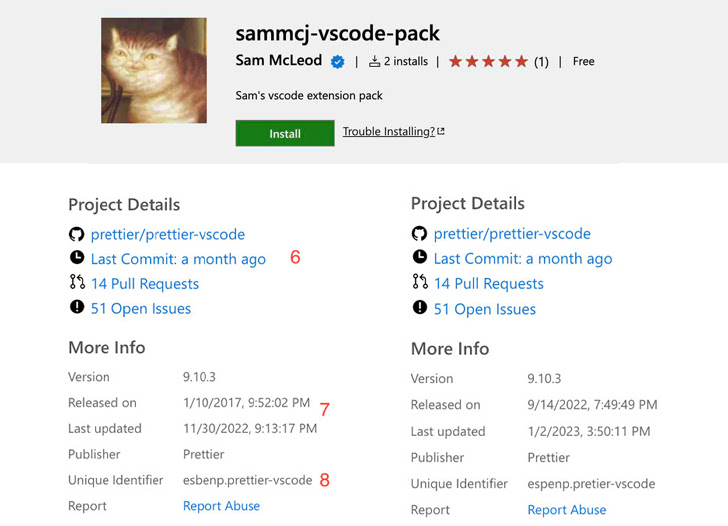
В ходе исследования эксперт Aqua выяснил, что злоумышленники могут замаскировать вредоносное расширение под легитимное, добавив незначительные вариации в URL. Магазин также позволяет указать аналогичное имя, разработчика, описание и информацию о репозитории, что идеально подходит для маскировки.


Единственное, по чему можно отличить подделку от оригинального расширения, — число установок и рейтинг. Более того, атакующие даже могут обойти значок верификации, подтверждающий аутентичность разработчика.

Проще говоря, киберпреступник может купить любой домен, зарегистрировать его для получения галочки и загрузить троянизированную версию легитимного расширения. Гольдман создал proof-of-concept (PoC) в виде аддона, замаскированного под утилиту Prettier. За 48 часов приманку скачали более тысячи девелоперов.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru