



Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Когда Microsoft начала по умолчанию блокировать макросы в документах Office, загружаемых из интернета, киберкриминалу пришлось искать альтернативные способы доставки зловредов. По данным Cisco Talos, в прошлом году злоумышленники провели ряд вредоносных атак с использованием файлов XLL; пробный вектор заражения прижился и актуален по сей день.

Решение Microsoft усложнить активацию VBA-макросов было вызвано большим количеством злоупотреблений. Дефолтную блокировку для веб-загрузок начали развертывать в июле, однако из-за недовольства пользователей процесс пришлось откатить.

Тем не менее некий эффект эта мера все же дала: распространители вредоносов стали реже использовать документы Office на начальном этапе атаки. Злоумышленники, полагающиеся на имейл-рассылки и социальную инженерию, теперь зачастую отдают предпочтение экзотическим форматам — ISO, VHD, RAR.

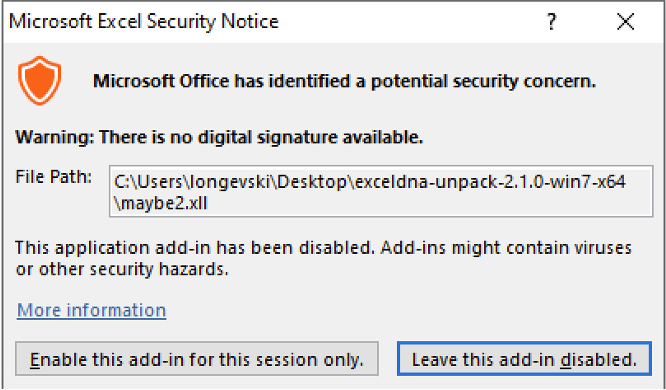
Файлы надстройки Excel (.xll) тоже оказались пригодными для этой цели. Подобная динамическая библиотека вряд ли вызовет подозрение у антивируса; при открытии файла Excel выдает предупреждение о потенциальной угрозе, однако многие пользователи его игнорируют.


Чтобы обеспечить автоматический запуск вредоносного кода, авторы зловредов реализуют функции обработки событий — Worbook_Open, Workbook_Close, Auto_Open, Auto_Close.

Попытки использования XLL во вредоносных рассылках наблюдаются с середины 2021 года. Этот вектор заражения уже опробовали распространители Agent Tesla, Dridex, FormBook, Warzone RAT, а также некоторые APT-группы — FIN7, APT10 (она же Cicada и Stone Panda).

В прошлом месяце XLL-формат взяли на вооружение операторы грозного инфостилера RedLine и RAT-трояна Ekipa. Последний примечателен также тем, что может доставляться через макросы в файлах .pub (приложение Publisher входит в набор инструментов Microsoft Office). Для злоумышленника это большое преимущество: макрос в данном случае исполняется при открытии или закрытии файла; более того, ограничение в виде блокировки Microsoft на PUB-файлы не распространяется.

Подпишитесь на новости

WhatsApp начал блокировать вход на устройствах с устаревшими Android и iOS

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вводит новое ограничение: некоторым пользователям устаревших Android и iOS мессенджер не дает войти в аккаунт, пока они не обновят операционную систему. Кнопки, позволяющей решить проблему потом, не предусмотрено.

По данным WABetaInfo, механизм распространяется через серверное обновление.

Устанавливать конкретную версию WhatsApp для его появления не требуется. Пока ограничение включают для отдельных пользователей обеих платформ.

При попытке входа появляется экран с инструкцией: открыть настройки телефона, установить доступное обновление ОС и снова попробовать аутентифицироваться. Там же объясняется, как проверить текущую версию системы. Пропустить этот шаг нельзя.


При этом точного списка версий Android и iOS, которые вызывают блокировку, WhatsApp пока не опубликовал. Поэтому говорить, что мессенджер разом отрезал все старые смартфоны, рано.

WABetaInfo связывает меру с безопасностью устройства: известные уязвимости устаревшей ОС могут помочь злоумышленникам установить вредоносную программу. Сквозное шифрование переписки не спасает, если данные перехватывают уже на самом телефоне.

Главный вопрос остается открытым: что делать владельцам устройств, которым производитель больше не выпускает обновления? В опубликованном описании механизма ответа нет.

RSS: Новости на портале Anti-Malware.ru