



Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

RisePro — новый вредонос, похищающий данные жертвы, распространяется через фейковые сайты с кряками для софта. За этими веб-ресурсами стоит PPI-сервис (pay-per-install) PrivateLoader.

Авторы RisePro создали его с целью кражи данных банковских карт, паролей и ключей от криптокошельков. На активность новой вредоносной программы обратили внимание исследователи из Flashpoint и Sekoia.

Распространяется инфостилер через сайты, предлагающие кряки и кейгены для платного софта. Другими словами, операторы пытаются приманить любителей халявы. В отчёте Flashpoint специалисты указывают, что киберпреступники уже начали продавать тысячи архивов данных, собранных RisePro.

В Sekoia обнаружили сходство кода RisePro и PrivateLoader. Это значит, что владельцы платформы теперь распространяют собственный инфостилер. На данный момент RisePro можно купить в Telegram, там же можно пообщаться с разработчиками и воспользоваться специальным ботом.


По словам Flashpoint, RisePro написан на C++ и может быть основан на другом вредоносе — Vidar, который также создавался для кражи паролей. Оба зловреда используют одну систему зависимостей.


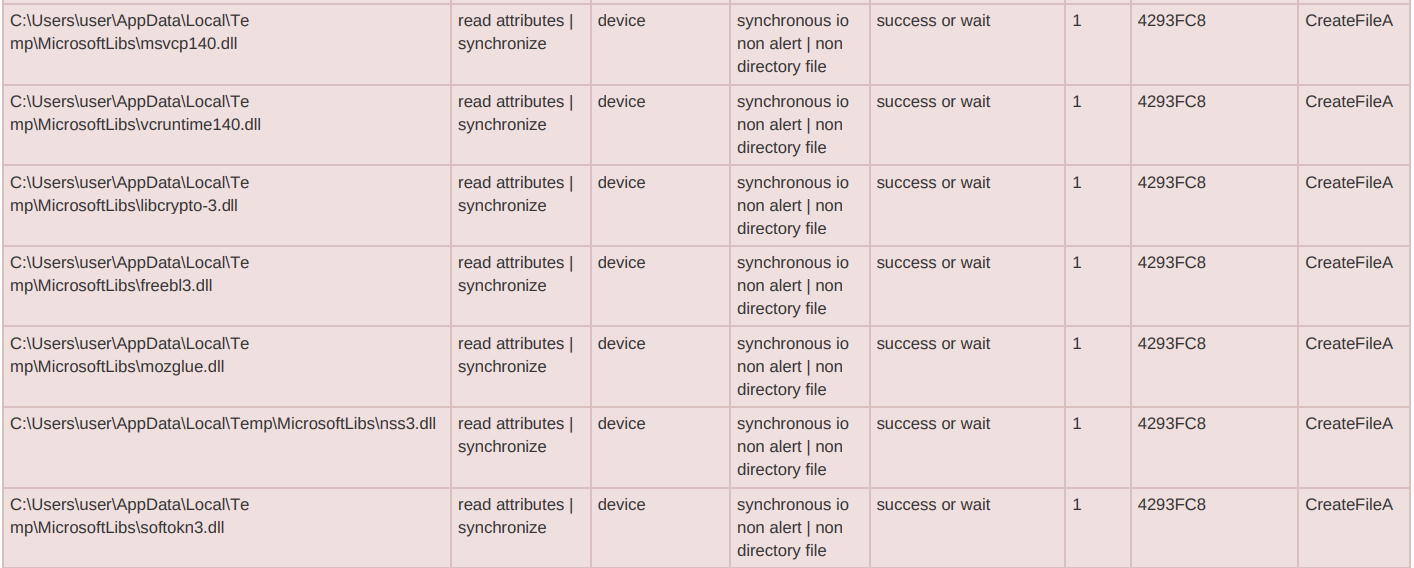
Некоторые образцы RisePro встраивают DLL, другие — берут их с командного сервера (C2) с помощью POST-запросов. Попав в систему, вредонос снимает цифровой отпечаток системы, записывает украденные данные в текстовый файл, снимает скриншоты, пакует всё в ZIP-архив и отправляет его на сервер злоумышленников.

Кроме того, RisePro может сканировать директории и искать в них, например, квитанции с данными банковских карт.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru