



Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

С одобрения суда агенты ФБР захватили 48 доменов, ассоциируемых с теневыми DDoS-сервисами (известны как booter и stresser). В Калифорнии и на Аляске выдвинуты обвинения против шести американцев — предполагаемых операторов таких сайтов.

Наличие в интернете сервисов, сдающих в аренду DDoS-инструменты, снижает планку для неопытных преступников. Для маскировки владельцы booter и stresser обычно выставляют подписчикам условие — не использовать услуги для проведения атак, однако рекламируют себя в основном в даркнете.

Клиенты обезвреженных DDoS-сайтов, по свидетельству ФБР (PDF), причинили ущерб миллионам физлиц и организаций в США и за рубежом, в том числе учебным заведениям, госструктурам и представителям игровой индустрии. Так, миллионная аудитория IPStresser[.]com провела или попыталась провести свыше 30 млн DDoS-атак в период с 2014 года по 2022-й.

Владельцем названного криминального сервиса предположительно является 32-летний Джон Доббс (John M. Dobbs) из Гонолулу — один из двух подозреваемых, уголовное дело которых будет рассматривать окружной суд Аляски. В штате Калифорния будут судить троих жителей Флориды и техасца.

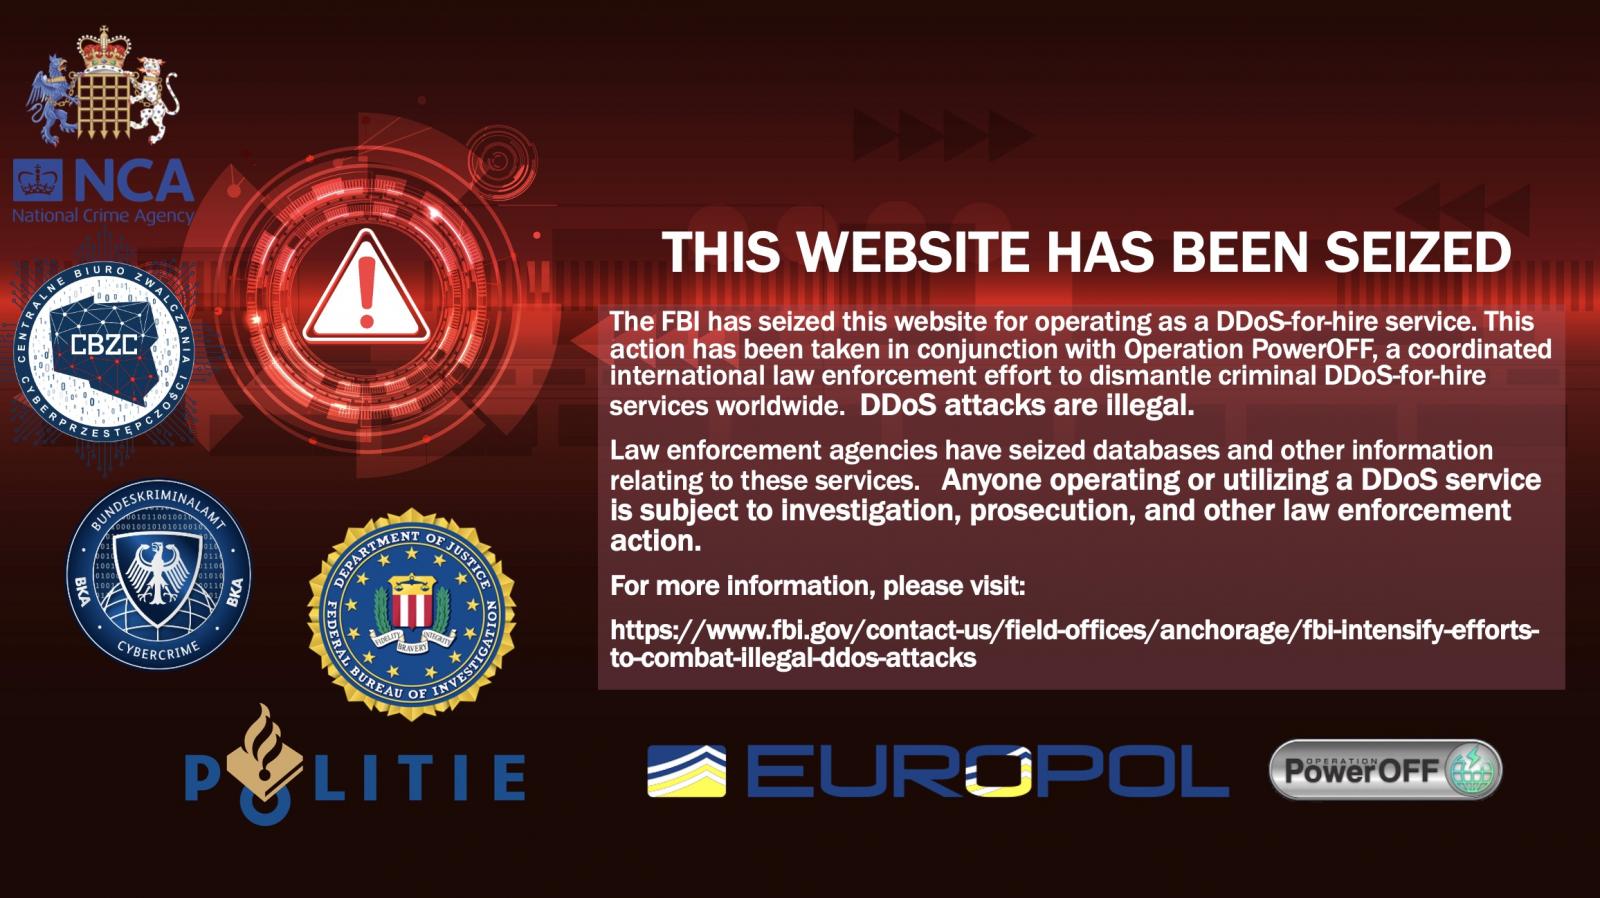
Полсотни захваченных доменов (полный список приведен в заметке BleepingComputer и блог-записи Брайана Кребса) теперь привязаны к DNS правоохранителей и будут отображать предупреждение о том, что DDoS-атаки противозаконны. В комментарии для BleepingComputer представитель прокуратуры Калифорнии отметил, что ФБР работает с регистраторами доменов в этом направлении, а сами платформы уже не функционируют.


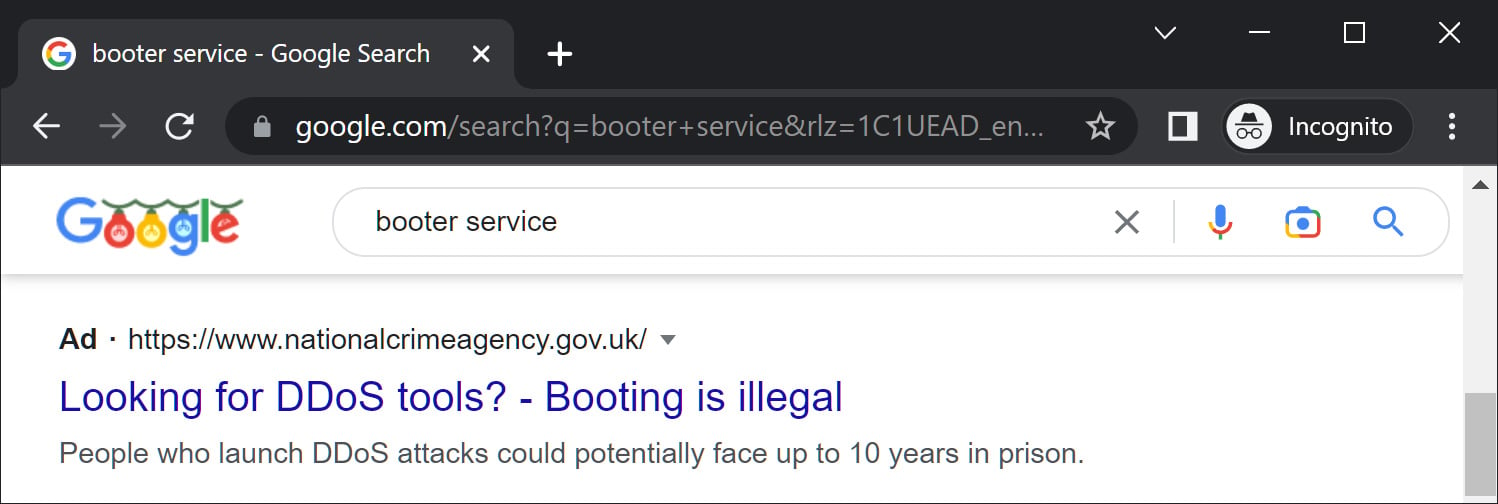
Параллельно ФБР совместно с полицией Нидерландов и британским Управлением по борьбе с преступностью (National Crime Agency, NCA) запустило рекламную кампанию в поисковиках. Теперь по ключевым словам booter и stresser будет всплывать алерт об уголовной ответственности за DDoS-атаки; пользователя при этом перенаправят на страницу ФБР или NCA с пояснениями и рекомендациями.


В расследовании, по результатам которого была проведена разгромная акция, также принимали участие Европол, канадская полиция и партнеры ФБР из частного сектора, в том числе Akamai, Oracle, Cloudflare, Palo Alto Networks, Google, Yahoo и PayPal.

США уже несколько раз инициировали силовые операции по пресечению торговли DDoS-услугами. Минувшим летом ФБР и партнерам удалось обезвредить четыре криминальных сервиса — вначале IPStress и Ovh-booter, а затем AmpNode и DownThem.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru