



Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

С одобрения суда агенты ФБР захватили 48 доменов, ассоциируемых с теневыми DDoS-сервисами (известны как booter и stresser). В Калифорнии и на Аляске выдвинуты обвинения против шести американцев — предполагаемых операторов таких сайтов.

Наличие в интернете сервисов, сдающих в аренду DDoS-инструменты, снижает планку для неопытных преступников. Для маскировки владельцы booter и stresser обычно выставляют подписчикам условие — не использовать услуги для проведения атак, однако рекламируют себя в основном в даркнете.

Клиенты обезвреженных DDoS-сайтов, по свидетельству ФБР (PDF), причинили ущерб миллионам физлиц и организаций в США и за рубежом, в том числе учебным заведениям, госструктурам и представителям игровой индустрии. Так, миллионная аудитория IPStresser[.]com провела или попыталась провести свыше 30 млн DDoS-атак в период с 2014 года по 2022-й.

Владельцем названного криминального сервиса предположительно является 32-летний Джон Доббс (John M. Dobbs) из Гонолулу — один из двух подозреваемых, уголовное дело которых будет рассматривать окружной суд Аляски. В штате Калифорния будут судить троих жителей Флориды и техасца.

Полсотни захваченных доменов (полный список приведен в заметке BleepingComputer и блог-записи Брайана Кребса) теперь привязаны к DNS правоохранителей и будут отображать предупреждение о том, что DDoS-атаки противозаконны. В комментарии для BleepingComputer представитель прокуратуры Калифорнии отметил, что ФБР работает с регистраторами доменов в этом направлении, а сами платформы уже не функционируют.


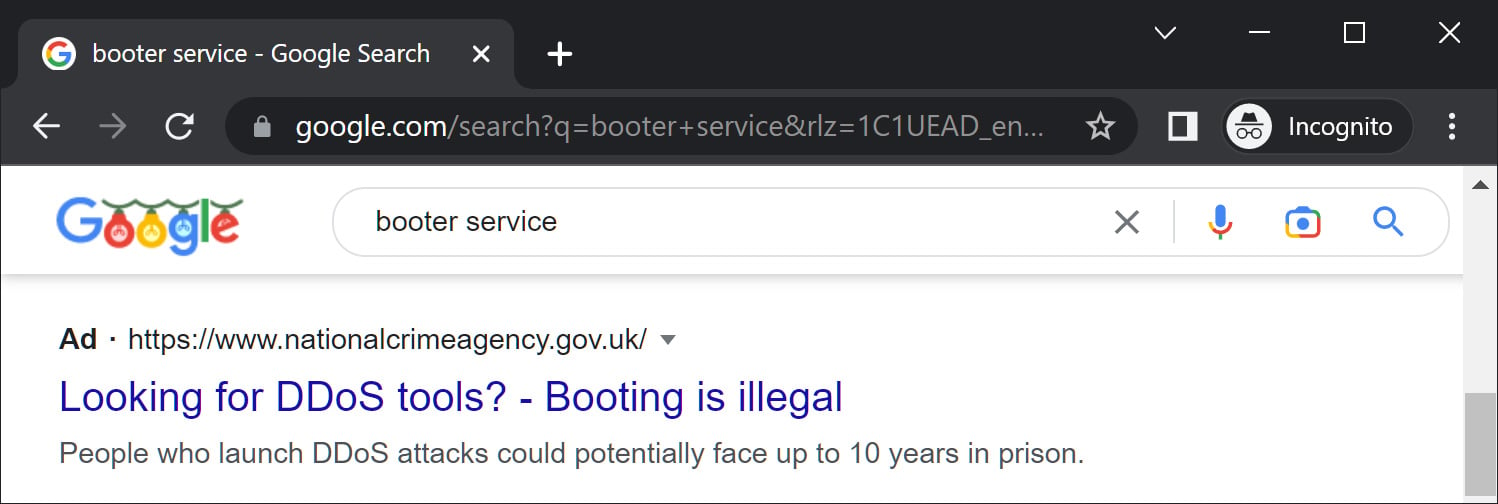
Параллельно ФБР совместно с полицией Нидерландов и британским Управлением по борьбе с преступностью (National Crime Agency, NCA) запустило рекламную кампанию в поисковиках. Теперь по ключевым словам booter и stresser будет всплывать алерт об уголовной ответственности за DDoS-атаки; пользователя при этом перенаправят на страницу ФБР или NCA с пояснениями и рекомендациями.


В расследовании, по результатам которого была проведена разгромная акция, также принимали участие Европол, канадская полиция и партнеры ФБР из частного сектора, в том числе Akamai, Oracle, Cloudflare, Palo Alto Networks, Google, Yahoo и PayPal.

США уже несколько раз инициировали силовые операции по пресечению торговли DDoS-услугами. Минувшим летом ФБР и партнерам удалось обезвредить четыре криминальных сервиса — вначале IPStress и Ovh-booter, а затем AmpNode и DownThem.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru