



Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Silence растит армию TrueBot с помощью эксплойтов и червя Raspberry Robin

Эксперты Cisco Talos фиксируют рост количества заражений TrueBot из арсенала русскоязычной Silence Group. Атаки с использованием данного Windows-загрузчика грозят кражей корпоративных данных и даже их потерей в том случае, когда злоумышленники развертывают в сети шифровальщика Cl0p, он же Clop.

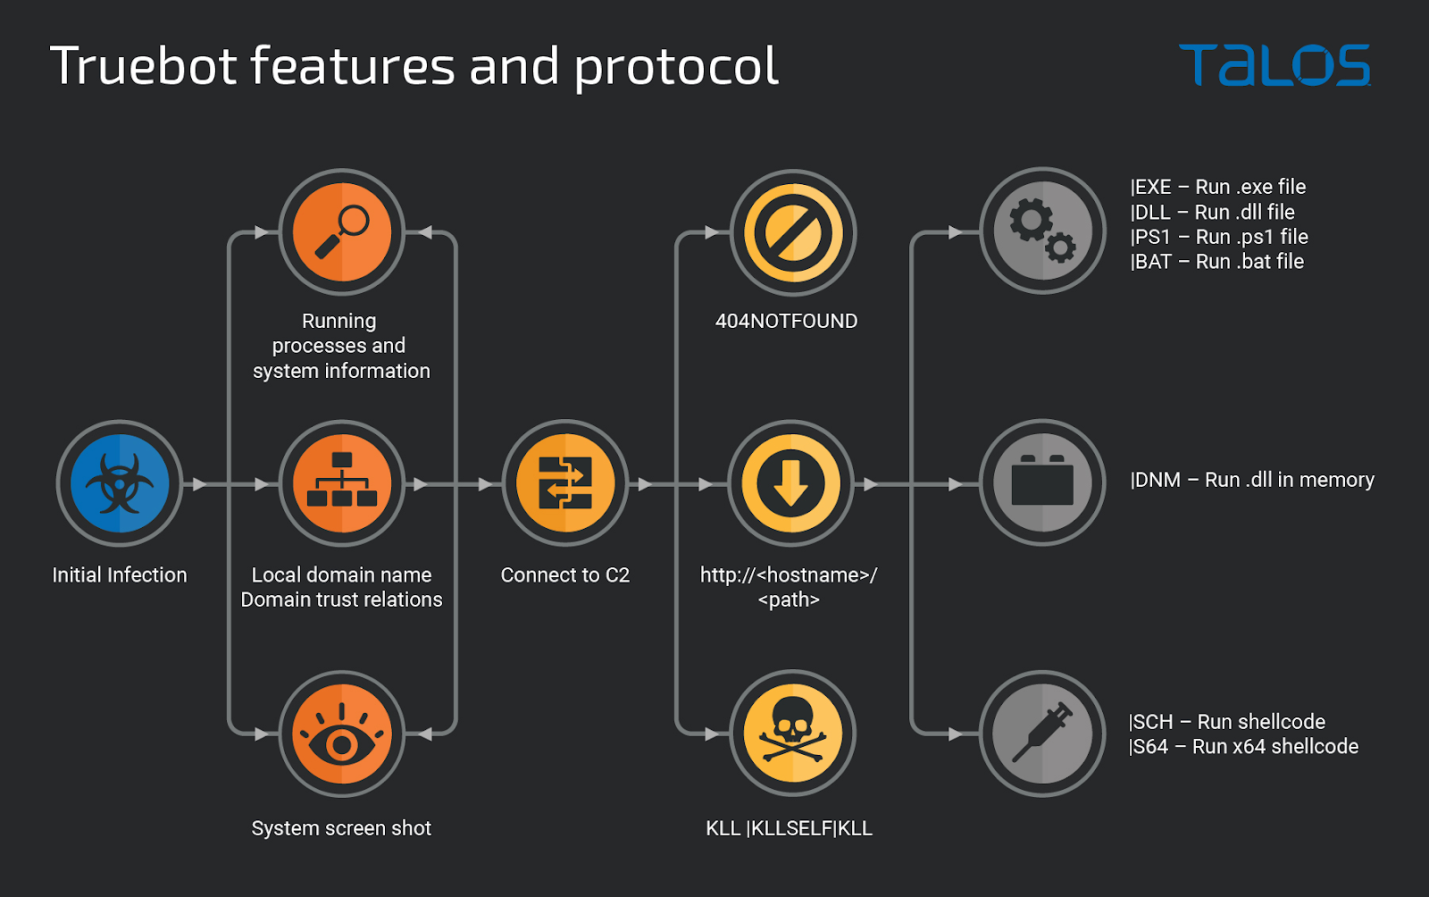
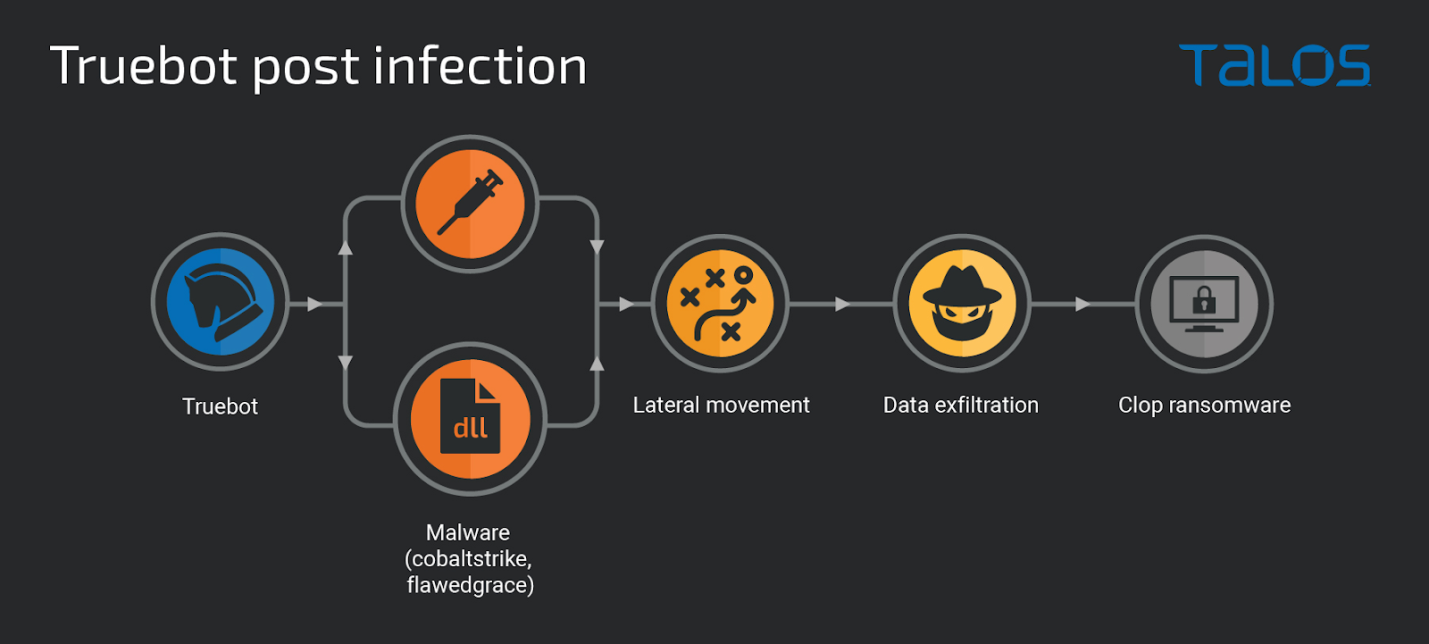
Даунлоудер TrueBot используется на начальном этапе атаки Silence (группа хакеров вначале выбирала мишенями только российские банки, а потом отправилась на гастроли в другие страны). В задачи зловреда входят сбор системных данных и загрузка инструментов для развития атаки — маячка Cobalt Strike, трояна удаленного доступа FlawedGrace.

Последняя версия TrueBot, согласно Cisco Talos, умеет также делать скриншоты и собирать информацию о доверительных отношениях Active Directory. Из дополнительной полезной нагрузки исследователи особо отметили не встречавшийся ранее кастомный инструмент эксфильтрации данных Teleport.


Написанная на C++ утилита помогает хакерам скрытно выводить украденную информацию. Ее коммуникации с C2 шифруются, оператор может ограничить скорость выгрузки и размеры файлов, а также удалить Teleport по завершении процесса. В ходе атак новый инструмент использовался для кражи данных из папок OneDrive и Downloads, а также писем из Outlook. 

В некоторых случаях Silence использовала вторжение в сеть жертвы для шантажа — развертывала в системах и запускала в параллель шифровальщика Cl0p.


В середине августа кибергруппа сменила способ распространения TrueBot — перестала использовать адресные рассылки и перешла на эксплойт. Эксперимент с CVE-2022-31199 (RCE-уязвимость в Netwrix Auditor, 9,8 балла CVSS) продолжался полтора месяца; в октябре Silence переключилась на доставку с помощью USB-червя Raspberry Robin.

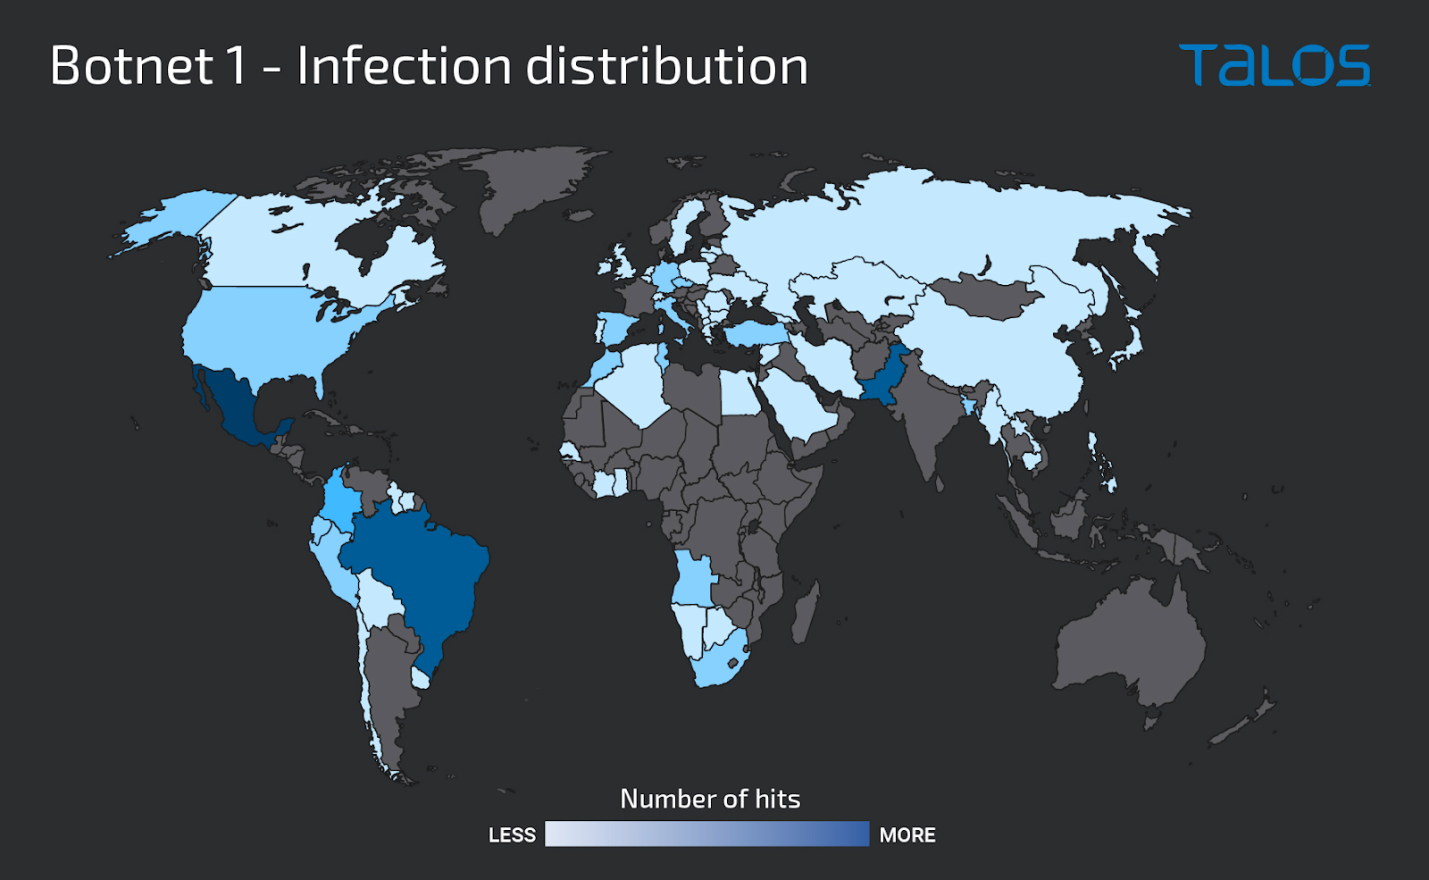
К ноябрю злоумышленникам удалось таким образом заразить более 1000 систем — в основном десктопы без публичного веб-доступа, с наибольшей концентрацией в Мексике, Бразилии и Пакистане.


В прошлом месяце способ распространения TrueBot вновь изменился, но вектор на сей раз определить не удалось. Известно лишь, что в ходе этой вредоносной кампании пострадало более 500 Windows-серверов с доступными из интернета службами SMB, RDP и WinRM. При этом три четверти заражений пришлись на долю США.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru