



Специалисты описали способ обхода WAF от AWS, Cloudflare, F5, Imperva

Специалисты описали способ обхода WAF от AWS, Cloudflare, F5, Imperva

Специалисты описали способ обхода WAF от AWS, Cloudflare, F5, Imperva

Исследователи указали на новый вектор атаки, который можно использовать для обхода средств фильтрации трафика прикладного уровня (Web Application Firewall, WAF) и проникновения в системы. Воспользовавшись этим вектором, злоумышленники могут в теории добраться до корпоративных данных.

WAF, как известно, являются одним из ключевых элементов защиты, помогающим фильтровать, мониторить и блокировать HTTP(S)-трафик (как входящий в веб-приложение, так и исходящий). Такие файрволы помогают защищаться от атак вида CSRF (межсайтовая подделка запроса) и XSS (межсайтовый скриптинг), а также от SQL-инъекций и т. п.

После ухода зарубежных вендоров мы подготовили материал «Какой отечественный WAF выбрать в рамках импортозамещения». Также на одном из эфиров AM Live мы обсуждали проблему защиты веб-приложений в условиях санкционного давления.

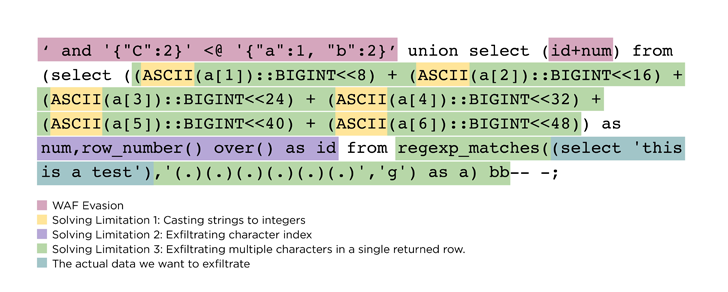
Обход файрволов уровня веб-приложений осуществляется за счёт прикрепления синтаксиса JSON к пейлоадам при SQL-инъекции.

«В этом случае WAF не сможет пропарсить такие пейлоады. Большинство WAF-систем легко детектируют атаки SQLi, однако подсовывание JSON может “ослепить“ файрволы», — объясняет Ноам Мош, исследователь из Claroty.

По словам специалистов, этот способ сработал против WAF от Amazon Web Services (AWS), Cloudflare, F5, Imperva и Palo Alto Networks. На данный момент вендоры устранили эту лазейку со свежими обновлениями.


В Claroty предупредили, что киберпреступники, обойдя WAF, смогут пробраться в корпоративную среду и развить атаку уже оттуда.

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru