



Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Новая версия Cryptonite оказалась провальной: при попытке отобразить экран с требованием выкупа происходит крах программы и теряется ключ, необходимый для расшифровки файлов. Как выяснили в Fortinet, виной тому изначальная слабость проекта и отсутствие проверки качества при обновлении кода.

Простейший Windows-шифровальщик Cryptonite до недавнего времени был бесплатно доступен на GitHub как проект с открытым исходным кодом. Зловред написан на Python, и поскольку нет гарантии, что у жертвы окажется нужный интерпретатор, для упаковки зловреда используется PyInstaller, который загружает файлы, необходимые для развертывания Python-кода, в папку со случайным именем в каталоге Temp.

У вредоноса отсутствуют некоторые типовые, но более сложные в реализации функции. Он не умеет удалять теневые копии Windows, прибивать программы для освобождения целевых файлов, уклоняться от обнаружения и анализа.

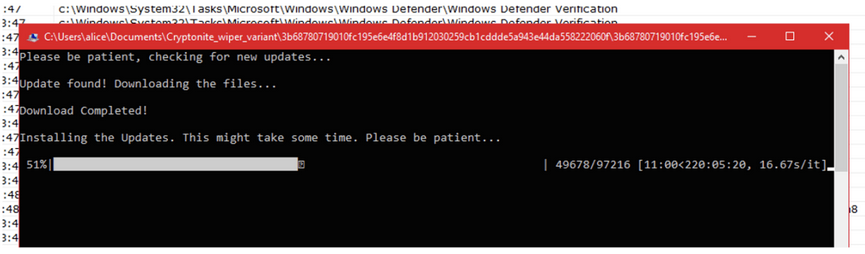
Запуск шифратора возможен лишь при наличии интернет-связи. Для отвода глаз Cryptonite выводит экран загрузки некоего обновления; индикатор состояния при этом отображает ход выполнения шифрования.


Для выполнения основной задачи зловреду придан модуль Fernet (обеспечивает симметричное шифрование). Файлы жертвы шифруются 128-битным ключом AES, их расширения изменяются на .cryptn8.

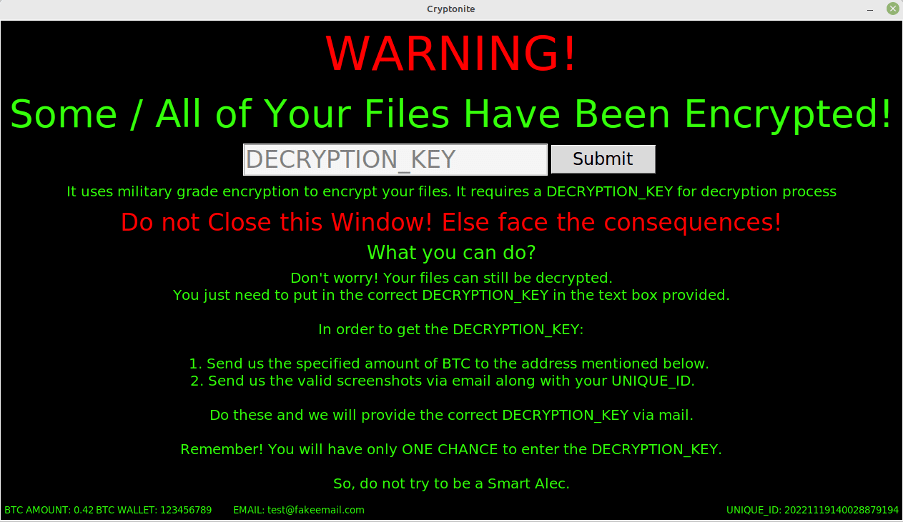
Анализ нового образца Cryptonite (уровень детектирования на VirusTotal — 29/70 на 6 декабря) показал, что прежняя заставка с требованием выкупа и полем для оплаченного ключа больше не выводится.


Попытка отобразить ее на экране после шифрования вызывает аварийное завершение программы. Приватный ключ оператору не отсылается, поэтому вернуть данные при всем желании не получится. Более того, у вредоноса не предусмотрен режим расшифровки (decryption-only), при повторном запуске он вновь шифрует файлы, создавая новую пару ключей.

Завершив исследование, аналитики пришли к выводу, что превращение Cryptonite в деструктивного зловреда, по поведению схожего с вайпером, — не новый замысел, а несовершенство проекта и нерадивость разработчика.

Усилиями ИБ-сообщества репозиторий вредоносного кода и четыре десятка форков на GitHub удалены.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru