



Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Новая деструктивная вредоносная программа с функциями шифровальщика пытается свалить ответственность на исследователей в области кибербезопасности. Зловред получил имя Azov, в настоящее время он активно распространяется через пиратский софт и генераторы ключей (кейгены).

Как утверждают злоумышленники, за созданием Azov стоит известный специалист по кибербезопасности — Hasherazade, а также ряд других экспертов, среди которых есть даже сотрудники BleepingComputer. Всё это, само собой, ложь и попытка дискредитировать уважаемых спецов.

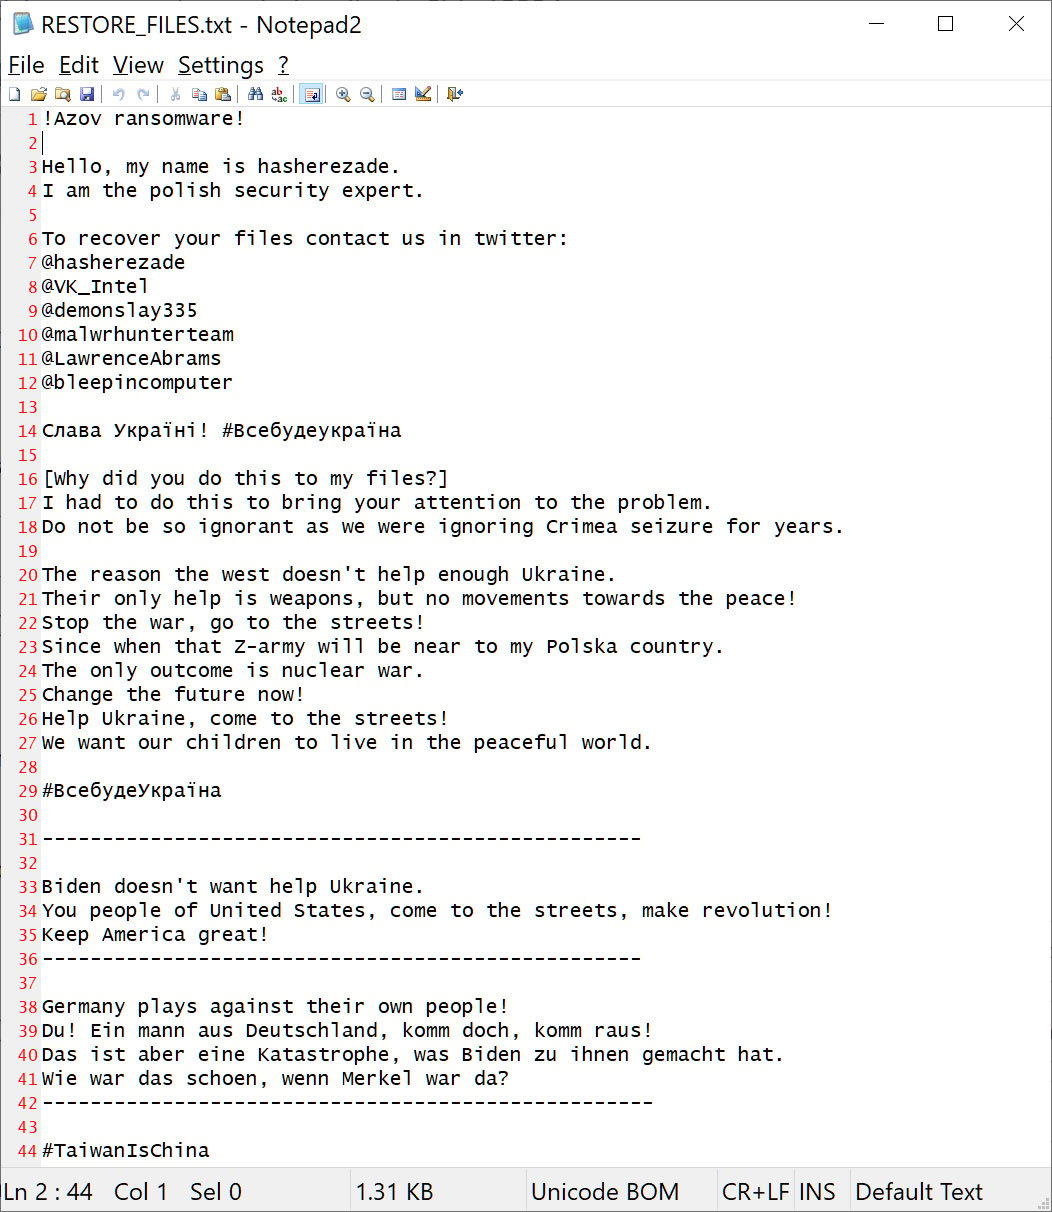
Вайпер сбрасывает записку с выкупом под названием RESTORE_FILES.txt, в которой утверждается, данные на устройстве зашифрованы в качестве протеста против «аннексии Крыма».


Кроме того, записка рекомендует жертве связаться с BleepingComputer, MalwareHunterTeam, Майклом Гиллеспи или Виталием Кремецем в Twitter, чтобы вернуть пострадавшие файлы в прежнее состояние.

Поскольку реального способа выйти на операторов Azov не существует, вредонос причисляют к деструктивными вайперам, а не программам-вымогателям. Атакованные пользователи уже начали жаловаться в редакцию BleepingComputer, однако исследователи пока не знают, как помочь жертвам шифровальщика.

На данный момент известно, что Azov распространяется с помощью загрузчика SmokeLoader. Помимо «Азова», SmokeLoader доставляет инфостилер RedLine и вымогатель STOP. Исполняемый файл Azov детектируется 37 антивирусными движками на VirusTotal.

К зашифрованным файлам (вредонос игнорирует .ini, .dll и .exe) добавляются расширения .azov, а в реестре Windows создаётся следующий ключ:

[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\]
"Bandera" = «C:\ProgramData\rdpclient.exe"
Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru