



Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Исследователи даркнета из Digital Shadows подвели итоги сбора информации об эксплойтах в III квартале. Как оказалось, хакеры в основном используют свежие уязвимости, но отдают предпочтение уязвимости в Microsoft Equation Editor, раскрытой пять лет назад.

Статистика Digital Shadows публикуется по результатам анализа постов на подпольных форумах, а также сообщений в открытых источниках — Твиттере, IRC-чатах, блогах, на веб-страницах, GitHub. В период с июля по сентябрь из уязвимостей, связанных с атаками, наиболее часто обсуждались RCE: на их долю пришлось 48% найденных реплик.

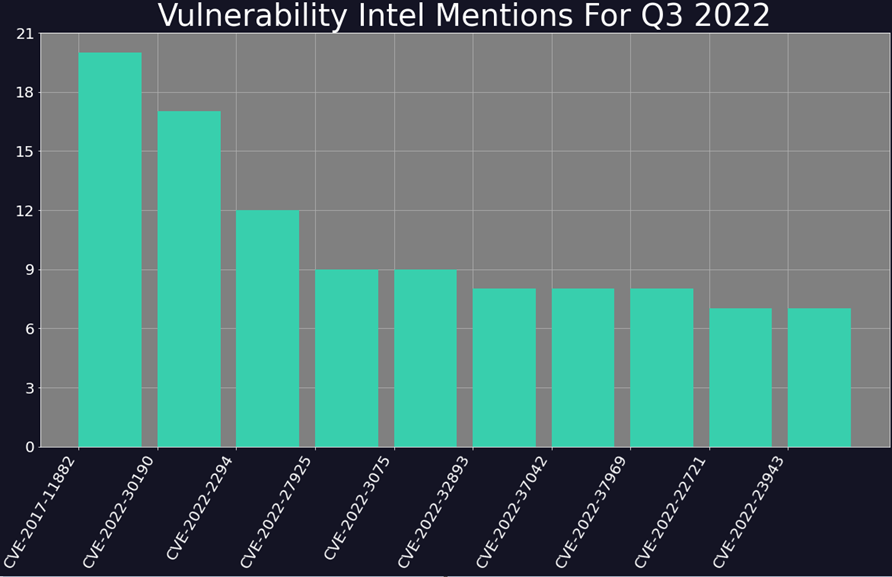
Новый список эксплуатируемых проблем безопасности возглавила CVE-2017-11882 в Microsoft Office, а точнее, в редакторе формул сторонней разработки (удален в январе 2018 года через обновление пакетов и впоследствии заменен). Эксплойт в данном случае не требует взаимодействия с пользователем и позволяет скрытно установить любого вредоноса.

Второй по популярности уязвимостью является Follina (CVE-2022-30190 в Microsoft Word), которую злоумышленники обнаружили раньше, чем ИБ-исследователи. Соответствующий патч вышел в июне, но лазейка, видимо, далеко не везде закрыта на местах: ее все еще пытаются использовать в атаках, и не только APT-группы.

Третью строчку печального рейтинга заняла CVE-2022-2294 — RCE-уязвимость нулевого дня в браузере Chrome, которую Google пропатчила в начале июля (выпуск 103.0.5060.114). Ее тоже выявили при разборе вредоносных атак — на сей раз узконаправленных и шпионских.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru