


Ботнет Fodcha проводит DDoS-атаки в 1 Тбит/с, но готов дать отбой за 10 XMR

Ботнет Fodcha проводит DDoS-атаки в 1 Тбит/с, но готов дать отбой за 10 XMR

Ботнет Fodcha проводит DDoS-атаки в 1 Тбит/с, но готов дать отбой за 10 XMR

За полгода существования DDoS-ботнет Fodcha, составленный из сетевых устройств и IoT, подрос, начал сдаваться в аренду и увеличил количество C2-серверов в четыре раза. Лежащий в его основе вредонос, как выяснили в Qihoo 360, научился требовать выкуп, вставляя сообщение в сетевые пакеты, которыми он забрасывает мишень.

Исследователи обнаружили Fodcha в минувшем апреле; на тот момент число активных ботов, ежедневно фиксируемых ИБ-сообществом, превышало 56 тысяч. Анализ образцов показал, что создатели ботнета позаимствовали часть кода Mirai, в частности, его DDoS-функциональность и способность распространяться через брутфорс Telnet и SSH.

Зловред также умеет использовать с этой целью известные уязвимости; он может работать на разных аппаратных платформах (MIPS, ARM, x86 и проч.) и использует поточный шифр ChaCha20 для защиты коммуникаций. Новейшие семплы (аналитики их различают как версию 4) снабжены средствами защиты от анализа — способны уклоняться от запуска в песочнице и из-под отладчика.

За истекший период ботоводы переработали протокол связи и повысили жизнестойкость командной инфраструктуры за счет использования TLD-доменов OpenNIC, не поддерживаемых ICANN (таких как .oz, .null, .parody, .gopher). Домены, предоставляемые ICANN, тоже используются, но в качестве резервного варианта.

Список доменных имен для связи с C2 вредонос создает с помощью специального конструктора и шифрует его по алгоритму XXTEA. Этот же блочный шифр используется для защиты конфигурационных данных.

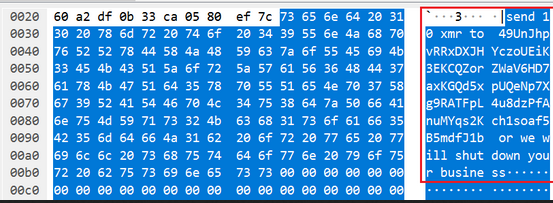
Больше всего исследователей заинтересовала возможность монетизации DDoS за счет вымогательства, заложенная в новых семплах. При создании потока мусорных пакетов зловред иногда встраивает в них сообщение с просьбой перевести 10 монеро (около $1500 по текущему курсу) на указанный кошелек. В противном случае атаки не стихнут и парализуют работу предприятия-жертвы.


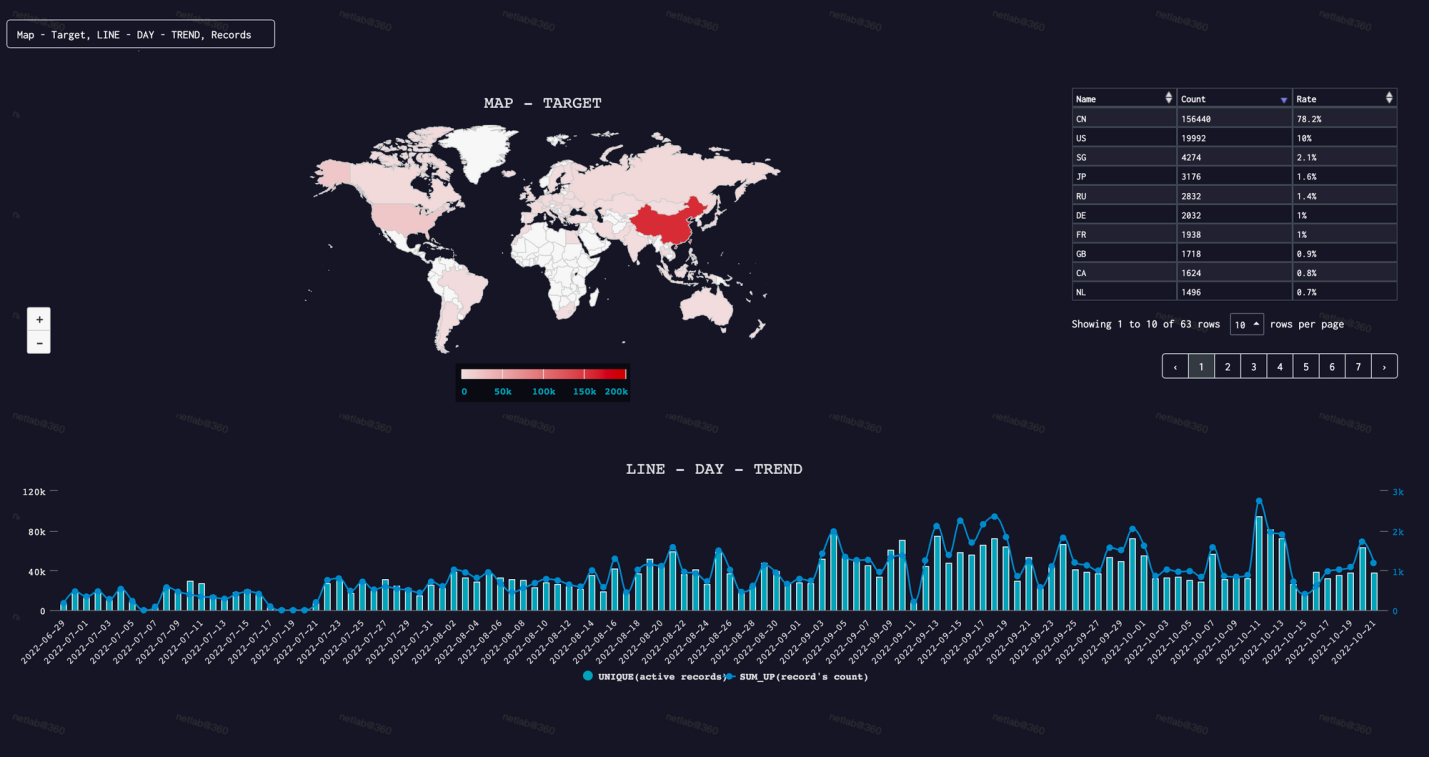
Число C2-серверов ботнета возросло с 10 до 44, а дневная норма активных хостов (60 тыс.) осталась примерно на том же уровне. Количество DDoS-мишеней, ежедневно атакуемых в режиме 24/7, увеличилось в 10 раз (в среднем 1000 в сутки, 11 сентября зафиксирован рекорд — 1396). Большинство целей Fodcha (78,2%), выявленных за последние несколько месяцев, расположено в Китае.


В настоящее время вредонос поддерживает 17 различных типов DDoS. Предел по мощности пока составляет 1 Тбит/с — ботнет его продемонстрировал 21 сентября, атаковав хорошо известного поставщика облачных услуг.

Впрочем, терабитные DDoS уже не редкость. Атаки такого диапазона мощности были зарегистрированы, к примеру, в ноябре прошлого года и в минувшем III квартале.

Подпишитесь на новости

62% компаний переходят на российские СУБД из-за регулятора

На эфире AM Live «Российские СУБД» обсудили российский рынок СУБД: насколько решения зрелые, как выбирать базу под задачи и что мешает миграции. Говорили о росте рынка до 101 млрд рублей и прогнозе до 281 млрд к 2032 году, фрагментации сегментов, гибридных и специализированных СУБД. 

Первый опрос показал, что главный драйвер перехода — требования регулятора: так ответили 62% зрителей.

Ещё 18% выбрали вариант «просто интересно», 8% — стоимость лицензий и эксплуатации, 7% — риски информационной безопасности, 3% — новые требования бизнеса и 2% — сбои зарубежных СУБД. Константин Варов сразу обратил внимание на тревожный сигнал: «6,5% тех, кто попробовал перейти на российский СУБД, вернулись обратно… регулятор снял удавку с горла».

Руслан Галиев объяснил замедление рынка тем, что клиенты перешли от агрессивного импортозамещения к прагматичному: «Клиент сейчас вдумчиво, содержательно и системно подходит к проектам миграции». Алексей Викулин добавил, что больше половины решений до сих пор остаются на импортном стеке, особенно в критичной инфраструктуре.

По степени важности при выборе СУБД на первом месте оказалась стоимость лицензии и эксплуатации — 83%. Простота внедрения и миграции набрала 76%, совместимость с приложением — 68%, производительность и масштабируемость — 62%, отказоустойчивость — 61%. Функциональность и надёжность разработчика оказались ниже — 49% и 48%. Константин Варов назвал картину ожидаемой:

«Слышим, реагируем» — вендор снижает стоимость и упрощает миграцию. Александр Ложков рассказал, что для ускорения работы с 1С и банковскими системами используются готовые профили оптимизации: «Поставил такой пакет в связке с приложением, получил ускорение работы иногда в разы». Алексей Викулин напомнил, что важна не только цена лицензии, но и совокупная стоимость владения: бесплатное решение может оказаться дороже в эксплуатации.

Участники обсудили основные трудности внедрения. Сложность и стоимость миграции отметили 37% респондентов, недостаток специалистов и компетенций — 34%. Проблемы с производительностью и отказоустойчивостью выбрали 11%, сложность выбора — 8%, недостаточную зрелость — 7%, недостаточную совместимость с приложениями — 3%. Константин Варов подтвердил, что это два ключевых стоп-фактора, и рассказал про CDC-инструмент: «Само переключение… занимает буквально несколько часов». Алексей Викулин объяснил причину: «У отечественных СУБД гораздо выше порог входа. Требования к квалификации администратора выше, чем на Oracle или MS SQL». Игорь Турканов привёл пример: «Мы перевели высоконагруженную систему с Oracle за 3,5 месяца».

В целом участники эфира сошлись: рынок российских СУБД вырос, но главные задачи — снизить стоимость и сложность миграции, закрыть дефицит специалистов и упростить администрирование. ИИ, по мнению спикеров, станет одним из главных факторов, который будет менять требования к базам данных в ближайшие годы.

RSS: Новости на портале Anti-Malware.ru