



Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

Тайминг-атака позволяет вычислить геолокацию юзеров WhatsApp, Signal

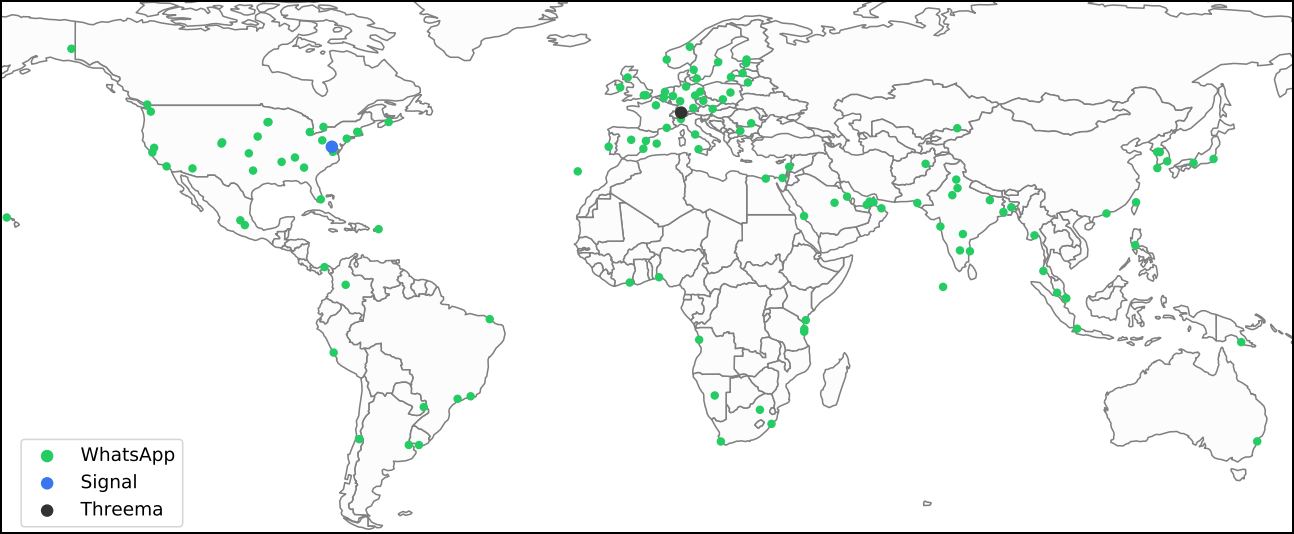
Специалисты по кибербезопасности нашли интересную брешь в популярных мессенджерах WhatsApp, Signal и Threema. Проблема может грозить раскрытием данных геолокации пользователей. В отдельных случаях точность определения местоположения превышает 80%.

Свой метод получения геоданных исследователи опубликовали в подробном отчёте (PDF). По их словам, условный злоумышленник может провести так называемую тайминг-атаку, точность которой превышает 80%.

Суть в том, что атакующий отправляет жертве сообщение, после чего измеряет время, которое ему требуется на получение статуса «доставлено». У этих уведомлений есть вполне предсказуемая задержка, связанная с местоположением получателя.

Другими словами, условный злоумышленник сможет конвертировать время, которое потребовалось на получение статуса «доставлено» (не «прочитано»), в расстояние до получателя. Само собой, придётся очень точно измерить это время, но в этом атакующему может помочь анализ логов приложения вроде Wireshark, способного захватывать сетевые пакеты.

Проведённые специалистами тесты показали следующие результаты:

  • 82% успешных тайминг-атак на пользователя Signal;
  • 80% — на пользователя Threema;
  • 74% — на пользователя WhatsApp.


Самым верным способом защиты от подобных атак, как отметили исследователи, будет внедрение некоей рандомизации в случае со временем доставки сообщений.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru