



SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

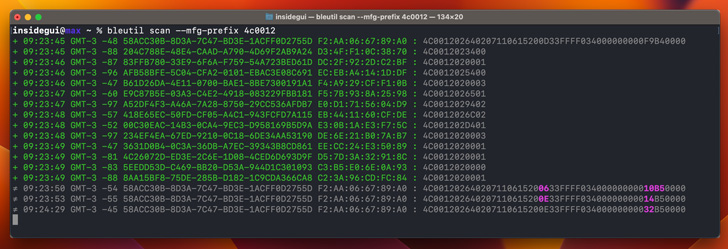
Исследователи рассказали об уязвимости в операционных системах iOS и macOS (в настоящее время уже доступен патч). С помощью эксплойта приложения с доступом к Bluetooth могли отслеживать взаимодействие пользователя с голосовым помощником Siri.

По словам самой Apple, условное вредоносное приложение могло записывать аудио через подключённые наушники AirPods. Проблема крылась в Core Bluetooth, а с выходом iOS 16.1 разработчики закрыли дыру.

Уязвимость обнаружил девелопер Гильерме Рэмбо в августе 2022 года, тогда же он сообщил о ней представителям Apple. После этого бреши присвоили имя SiriSpy и идентификатор CVE-2022-32946.

«Любой софт, у которого есть доступ к Bluetooth, мог записывать ваше общение с Siri, а также голосовые команды для ввода текста в iOS. Запись при этом происходит через гарнитуру AirPods или Beats», — пишет Рэмбо.

«Обратите внимание, что вредоносному приложению в этом случае необязательно получать дополнительные разрешения на использование микрофона. Такая программа даже не оставит следов, которые бы говорили об использовании записывающего устройства».

Рэмбо также подчеркнул, что баг связан со службой DoAP, используемой AirPods для взаимодействия с Siri или в процессе диктовки текста. Злоумышленник мог создать приложение, подключающееся по Bluetooth к AirPods и записывать аудио в фоновом режиме.

В «Пункте управления» (Control Center) iOS при этом не было бы никаких признаков использования микрофона для записи.


Рэмбо отметил, что проблема существовала из-за недостаточной проверки прав для службы BTLEServerAgent. Патч вышел пару дней назад с iOS 16.1 и macOS 13.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru