



Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Эксперты Fortinet рассказали об атаках на платформы VMware Workspace ONE через RCE-уязвимость, которую разработчик закрыл еще в апреле. Пользователи, видимо, не торопятся ставить важный патч, так как попытки эксплойта наблюдаются до сих пор.

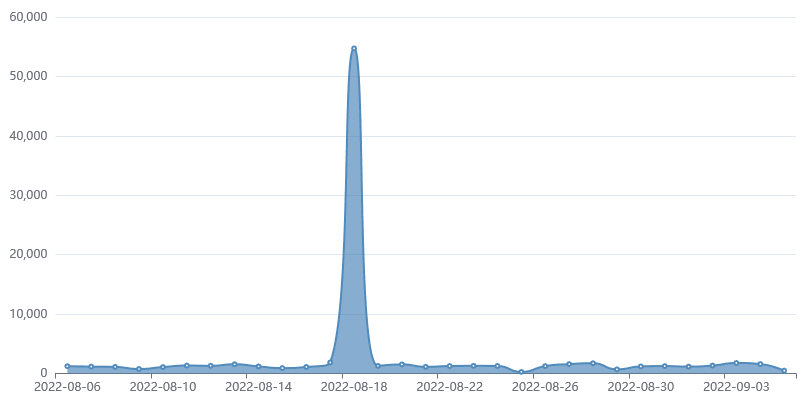
Критическая уязвимость CVE-2022-22954 в системах контроля доступа Workspace ONE Access и Identity Manager позволяет удаленно выполнить вредоносный код посредством инъекции на стороне сервера. Попытки злонамеренного использования дыры были зафиксированы через несколько дней после публикации, усилились в мае и, согласно Fortinet, все еще актуальны.

Доставляемая через эксплойт полезная нагрузка в большинстве случаев нацелена на поиск конфиденциальных данных — паролей, файлов hosts и т. п. В августе злоумышленники разнообразили свое меню: активно внедряли самоходные DDoS-боты на основе Mirai, трояна GuardMiner и шифровальщика RAR1.


Исследователей особо заинтересовала атака, в ходе которой использовались два разных инициализатора — init.ps1 для Windows и init.sh для Linux. Скрипт PowerShell загружает через шлюз Cloudflare IPFS следующие файлы:

  • phpupdate.exe — майнер монеро;
  • config.json — конфигурационный файл для майнинг-пула;
  • networkmanager.exe — сканер для дальнейшего распространения инфекции;
  • phpguard.exe — охранник, отвечающий за непрерывную работу майнера;
  • clean.bat — скрипт, удаляющий с хоста конкурирующие майнеры;
  • encrypt.exe — шифровальщик RAR1.

Если ресурс в CDN-сети Cloudflare недоступен, загрузка осуществляется из резервного домена crustwebsites[.]net.

Вымогательская программа RAR1 незамысловата: для преобразования файлов она использует WinRAR, присваивает архиву уникальное имя и расширение rar1, а также генерирует для него пароль. (Таким же образом блокируют файлы хакеры Memento, объявившиеся в прошлом году.) За возврат данных операторы шифровальщика в августе просили 2 XMR ($143 по текущему курсу).

Кросс-платформенный троян GuardMiner (PDF) для добычи криптовалюты использовал вариант XMRig и тот же адрес кошелька, что указан в записке RAR1 с требованием выкупа. Вредонос также пытался распространяться на другие узлы сети с помощью модуля networkmanager.exe и эксплойтов, которые он загружал из GitHub-репозитория, используемого специалистами по пентесту.

Сентябрьское обновление Windows сломало работу принтеров… опять

Сентябрьское обновление Windows Server 2022 могло сломать работу принтеров с драйверами Type 3. Администраторы жалуются на ошибки при печати и подключении устройств, а выпущенный следом внеплановый патч ситуацию, похоже, не исправил. Проблемы начались после установки накопительного обновления KB5122882.

По предварительным наблюдениям, виноваты общие компоненты подсистемы печати Windows: файлы PS5UI.DLL, PSCRIPT5.DLL, UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL. Все они получили новые версии вместе с сентябрьским патчем.

Сбой затрагивает пользовательские драйверы Type 3, также известные как v3. Неполадки удалось воспроизвести с HP Universal Printing PCL 6, Adobe PDF Converter и Dymo LabelWriter 450 Turbo.

На серверах Windows Server 2022 с ролью Remote Desktop Session Host попытка отправить документ из 32-битного приложения через splwow64.exe может завершиться ошибкой Entry Point Not Found, связанной с UNIDRVUI.DLL.

При подключении Dymo через общий сервер печати Windows выдаёт код 0x00000006 и отказывается добавлять устройство. Причём удаление драйвера вместе с пакетом и чистая установка не помогают.

Одному из администраторов удалось оживить HP-драйвер, заменив UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL версиями, установленными до сентябрьского обновления. Это указывает на возможную поломку именно системного фреймворка печати.

Похожие симптомы заметили и в Windows 10 при подключении к принтеру, опубликованному на полностью обновлённом устройстве с Windows 11. При этом между двумя машинами с Windows 11 печать работала нормально.

Microsoft пока не включила эту проблему в списки известных ошибок KB5122882 и внепланового KB5129237.

RSS: Новости на портале Anti-Malware.ru