



Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Новая кампания операторов программы-вымогателя Magniber нацелена на домашних пользователей Windows. Атакующие используют старый прием — фейковые обновления антивируса, подсовывая JavaScript-файлы.

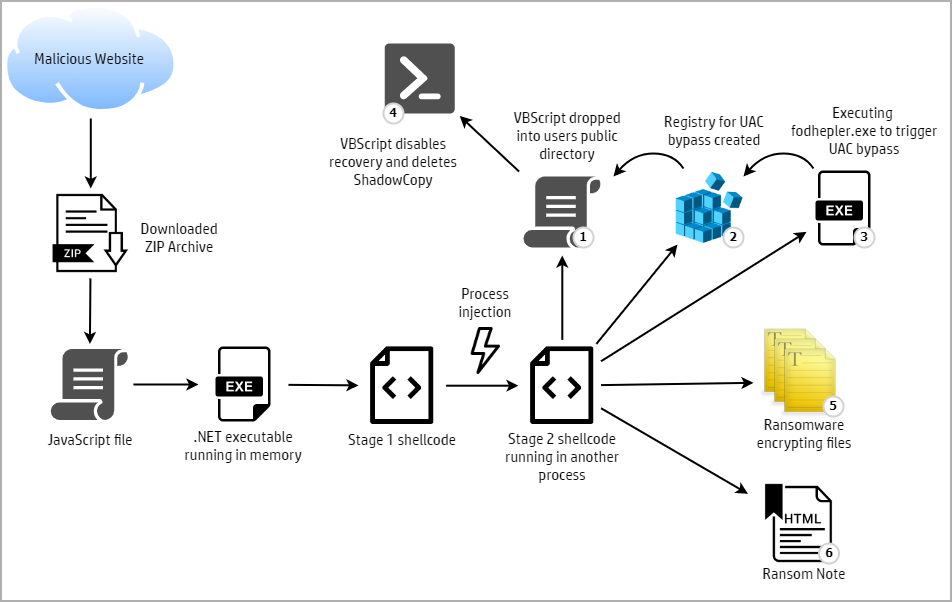
В сентябре злоумышленники создали веб-сайты, на которых предлагались фейковые обновления антивирусов и других защитных средств для Windows 10. В результате пользователь мог загрузить ZIP-архивы, содержащие файлы JavaScript, которые запускали цепочку заражения шифровальщиком.

В отчете исследователей из HP отмечается, что операторы Magniber требуют 2500 долларов за дешифратор, восстанавливающий файлы. Используемая версия вымогателя работает исключительно на Windows 10 и Windows 11. В последней кампании злоумышленники переключились с файлов формата MSI и EXE на JavaScript:

  • SYSTEM.Critical.Upgrade.Win10.0.ba45bd8ee89b1.js
  • SYSTEM.Security.Database.Upgrade.Win10.0.jse
  • Antivirus_Upgrade_Cloud.29229c7696d2d84.jse
  • ALERT.System.Software.Upgrade.392fdad9ebab262cc97f832c40e6ad2c.js

Эти обфусцированные файлы используют технику “DotNetToJScript” для выполнения .NET-файла в памяти системы. Такой подход снижает риски детектирования антивирусными продуктами. .NET-файл расшифровывает шелл-код, который использует собственную обертку для незаметной инъекции в новый процесс.

Все теневые копии, само собой, удаляются. Помимо этого, вредонос отключает функции создания резервных копий. Контроль учетных записей в Windows (UAC) также легко обходится, что позволяет вымогателю спокойно выполнять свои функции в системе.


Изначально авторы Magniber задумывали шифрование лишь отдельных типов файлов, но из-за несовершенной генерации псевдохеша вредонос шифрует и другие типы файлов.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru