



Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Новая кампания операторов программы-вымогателя Magniber нацелена на домашних пользователей Windows. Атакующие используют старый прием — фейковые обновления антивируса, подсовывая JavaScript-файлы.

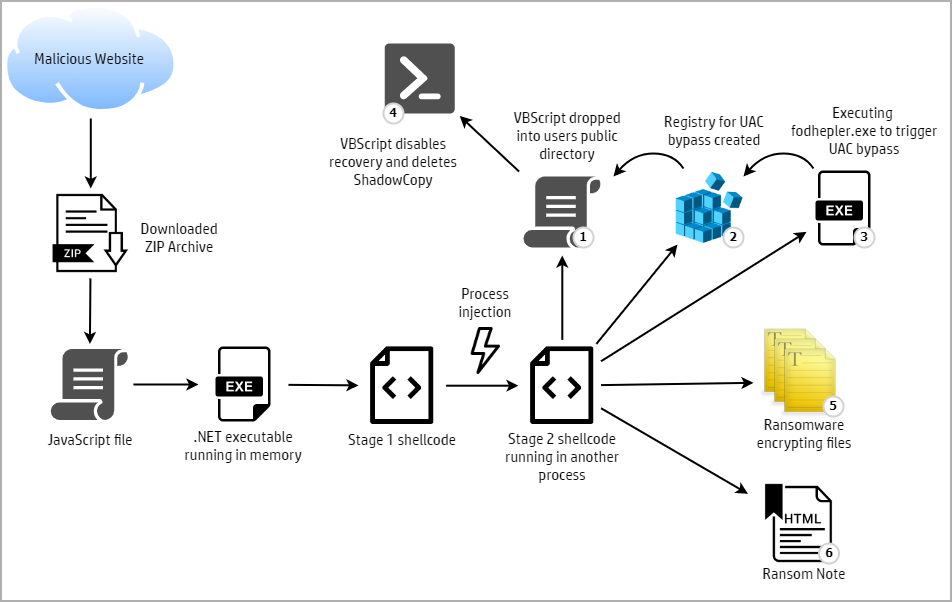
В сентябре злоумышленники создали веб-сайты, на которых предлагались фейковые обновления антивирусов и других защитных средств для Windows 10. В результате пользователь мог загрузить ZIP-архивы, содержащие файлы JavaScript, которые запускали цепочку заражения шифровальщиком.

В отчете исследователей из HP отмечается, что операторы Magniber требуют 2500 долларов за дешифратор, восстанавливающий файлы. Используемая версия вымогателя работает исключительно на Windows 10 и Windows 11. В последней кампании злоумышленники переключились с файлов формата MSI и EXE на JavaScript:

  • SYSTEM.Critical.Upgrade.Win10.0.ba45bd8ee89b1.js
  • SYSTEM.Security.Database.Upgrade.Win10.0.jse
  • Antivirus_Upgrade_Cloud.29229c7696d2d84.jse
  • ALERT.System.Software.Upgrade.392fdad9ebab262cc97f832c40e6ad2c.js

Эти обфусцированные файлы используют технику “DotNetToJScript” для выполнения .NET-файла в памяти системы. Такой подход снижает риски детектирования антивирусными продуктами. .NET-файл расшифровывает шелл-код, который использует собственную обертку для незаметной инъекции в новый процесс.

Все теневые копии, само собой, удаляются. Помимо этого, вредонос отключает функции создания резервных копий. Контроль учетных записей в Windows (UAC) также легко обходится, что позволяет вымогателю спокойно выполнять свои функции в системе.


Изначально авторы Magniber задумывали шифрование лишь отдельных типов файлов, но из-за несовершенной генерации псевдохеша вредонос шифрует и другие типы файлов.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru