



Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Умельцы из Avast создали декриптор для жертв шифровальщика MafiaWare666. Утилита выложена в общий доступ и предоставляется в пользование бесплатно.

В шифраторе вредоноса была найдена уязвимость, которая позволяет вернуть файлы жертвы без уплаты выкупа. Аналитики предупреждают, что созданный ими инструмент дешифровки может оказаться бесполезным против новых и неизвестных образцов.

Доступный в загрузках ИБ-компании декриптор стартует как интерактивный помощник и предоставляет выбор мест для поиска и расшифровки (по умолчанию все локальные диски). Чтобы подобрать нужный ключ, утилите, оперирующей списком известных паролей, нужна пара файлов, оригинальный и зашифрованный.

Пользователь также может создать резервные копии всех файлов, заблокированных зловредом, — на тот случай, если в ходе работы декриптора возникнут проблемы. Опция бэкапа по умолчанию включена, и эксперты рекомендуют ею воспользоваться.

Согласно Avast, написанный на C# шифровальщик MafiaWare666 также известен под именами JCrypt, RIP Lmao, BrutusptCrypt и Hades. Вредонос не использует обфускацию и другие средства защиты от анализа, а шифрование выполняет с помощью AES.

Поиск нужных файлов производится в папках «Рабочий стол», «Документы», «Изображения», «Музыка» и «Видео». К имени зашифрованных файлов добавляется расширение, которое зависит от семпла:

  • .MafiaWare666
  • .jcrypt
  • .brutusptCrypt
  • .bmcrypt
  • .cyberone
  • .l33ch

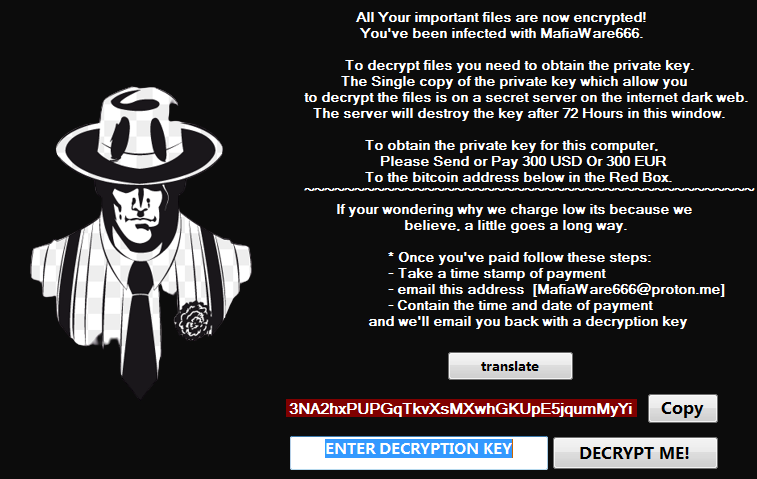
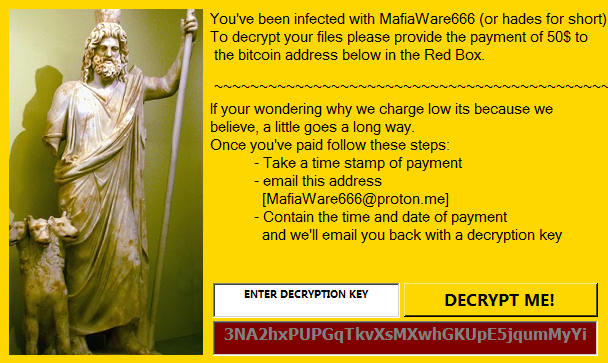
По завершении шифрования MafiaWare666 выводит окно с инструкциями по уплате выкупа в криптовалюте. Требуемые суммы невелики, от $50 до $300; некоторые более ранние варианты просят гораздо больше — до 1 биткоина ($20 тыс. по текущему курсу).

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru