



Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Режим приложений в Chrome позволяет создавать формы для кражи паролей

Новый фишинговый вектор позволяет злоумышленникам использовать режим приложений в браузере Chrome (Application Mode) для отображения форм, в которые нужно вводить учетные данные. Этот метод облегчает кражу логинов и паролей.

Режим приложений доступен в каждом браузере, основанном на Chromium, включая Microsoft Edge, Brave и, конечно же, сам Chrome. Функция позволяет создавать вполне убедительные формы для ввода данных, которые достаточно сложно отличить от настоящих.

Есть устоявшееся мнение, что десктопные приложения гораздо труднее заставить передать информацию злоумышленнику, чем веб-страницы. Именно поэтому у пользователей, как правило, приложения вызывают больше доверия.

Тем не менее режим Chrome можно использовать в фишинговых атаках, как показал исследователь под ником “mr.d0x”. Кстати, именно этот эксперт указал в августе на вредоносную технику Browser-in-the-browser.

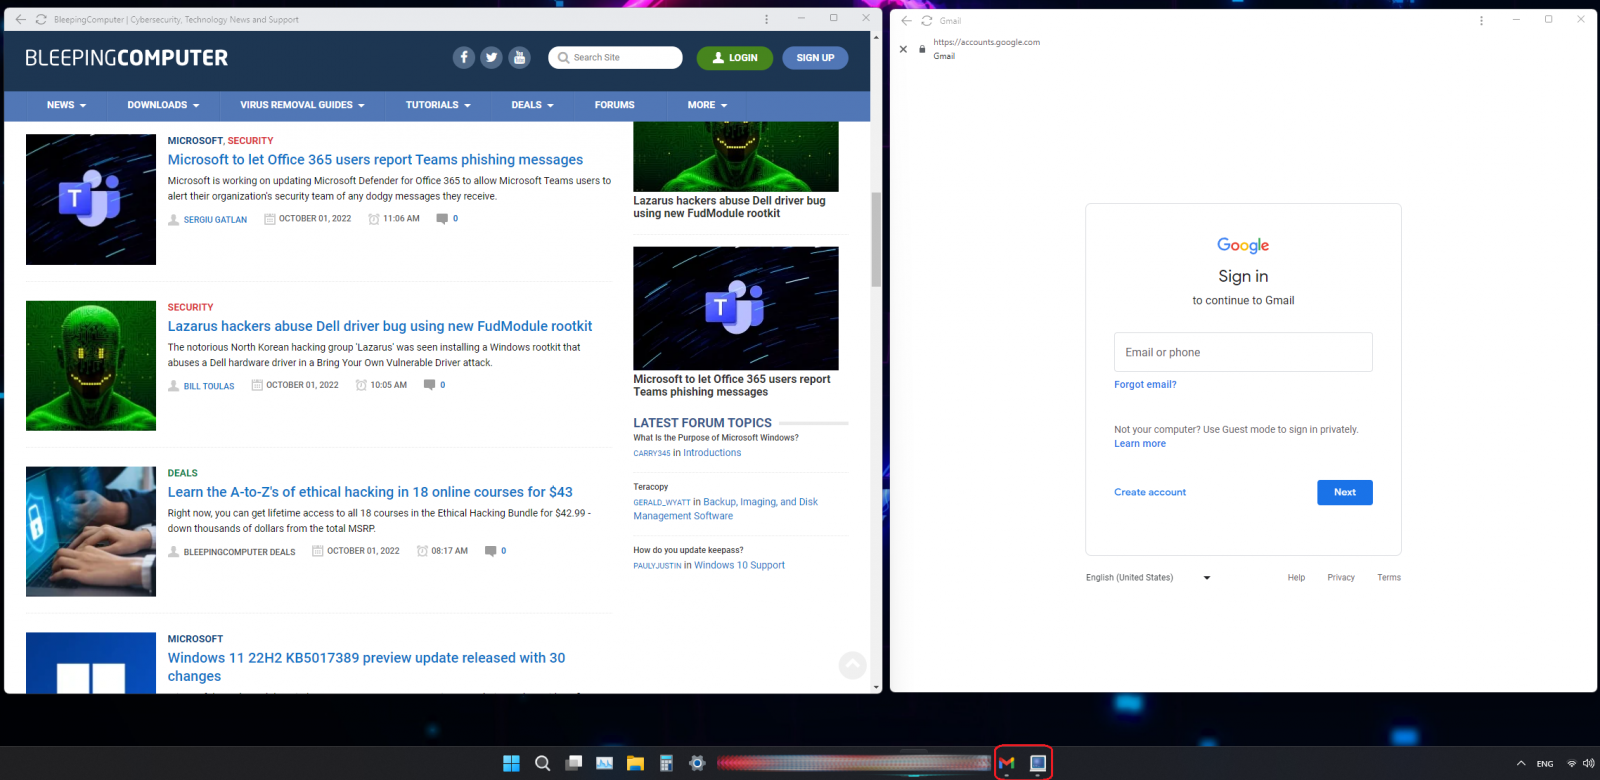
Application Mode в Chrome позволяет разработчикам создавать веб-приложения с чистым и минималистичным интерфейсом. С помощью этого режима сайты могут запускаться в отдельных окнах без отображения адресной сроки и URL. В панели задач Windows при этом будет favicon сайта вместо значка Chrome.

Это позволяет злоумышленникам создавать фейковые десктопные формы для ввода учетных данных и с помощью них собирать логины и пароли пользователей. Один из примеров реализации приводит BleepingComputer:


Для успешного применения этого подхода атакующий должен заставить жертву запустить ярлык Windows, который открывает фишинговый URL с помощью режима приложений. Как объясняет mr.d0x, злоумышленник может использовать следующие команды для создания ярлыка и запуска URL:

# Chrome
"C:\Program Files\Google\Chrome\Application\chrome.exe" --app=https://example.com
# Microsoft Edge
"c:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe" --app=https://example.com

Кроме того, киберпреступник может воспользоваться HTML-файлом для запуска атаки — достаточно встроить параметр “-app”, указывающий на фишинговый сайт. В системах macOS и Linux можно провернуть такой же трюк с помощью соответствующих команд. Пример:

"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --app=https://example.com
Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru