



Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Специалисты предупреждают о ранее неизвестных уязвимостях, затрагивающих серверы Microsoft Exchange. Патчей для этих брешей пока нет, а злоумышленники уже используют их в реальных кибератаках для выполнения кода удалённо.

На эксплуатацию 0-day обратили внимание эксперты вьетнамской компании GTSC. Киберугрозу удалось выявить в августе 2022 года в ходе мониторинга и реагирования на инциденты.

В общей сложности речь идёт о двух уязвимостях, которые пока не получили CVE-идентификаторы. Тем не менее проект Zero Day Initiative отслеживает их под номерами ZDI-CAN-18333 (8,8 балла по шкале CVSS) и ZDI-CAN-18802 (6,3 балла по шкале CVSS).

По словам GTSC, успешная эксплуатация этих дыр позволяет взломать систему жертвы, установить веб-шелл и далее латерально передвигаться по скомпрометированной сети.

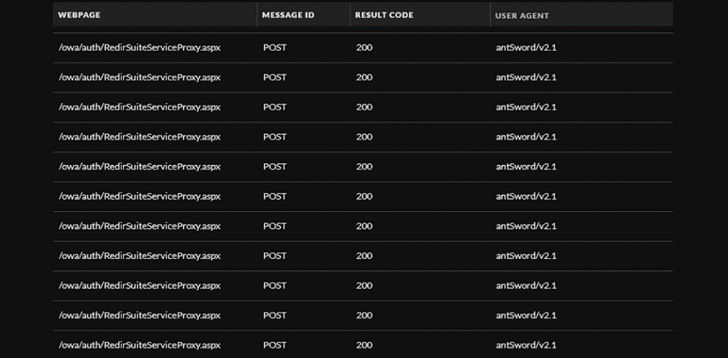
«В первую очередь мы обнаружили веб-шеллы, большинство из которых были обфусцированы. Злоумышленники сбрасывали их на серверы Exchange. Используя специальный “user-agent“, мы обнаружили, что атакующие задействовали китайский кросс-платформенный инструмент Antsword с открытым исходным кодом, открывающий административный доступ к веб-шеллу», — пишут исследователи.

В GTSC считают, что за атаками стоит одна из китайских киберпреступных групп. Это вполне логичный вывод, учитывая, что в этой кампании фигурирует бэкдор China Chopper, позволяющий установить постоянный удалённый доступ. Благодаря этому вредоносу операторы всегда могут вернуться в сеть жертвы для дальнейшей эксплуатации.


Проанализировав всю цепочку атак, специалисты GTSC выяснили, что киберпреступники внедряют вредоносную DLL в память, а также копируют и запускают дополнительные пейлоады на заражённые серверы. Для последнего применяется утилита WMIC.

Исследователи отметили, что злоумышленникам удалось скомпрометировать сети как минимум нескольких организаций. Ждём комментариев от представителей Microsoft, поскольку техногиганта должен оперативно принять меры.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru