



APT28 использует движение мыши в файлах PowerPoint для запуска вредоноса

APT28 использует движение мыши в файлах PowerPoint для запуска вредоноса

APT28 использует движение мыши в файлах PowerPoint для запуска вредоноса

Киберпреступники, работающие, по словам зарубежных специалистов, на Россию, начали прибегать к новой технике для запуска кода на компьютере жертвы. Этот подход рассчитан на использование движений мыши в презентациях Microsoft PowerPoint.

Таким образом, атакующим не требуются вредоносные макросы для запуска скрипта PowerShell. Согласно отчёту Cluster25, новый метод взяла на вооружение киберпреступная группировка APT28, также известная под именем “Fancy Bear“.

Исследователи отмечают, что в этих кампаниях злоумышленники устанавливают в системы жертв вредоносную программу Graphite. Одну из таких атак зафиксировали 9 сентября 2022 года.

В качестве приманки используется файл в формате .PPT (презентация PowerPoint), который якобы связан с Организацией экономического сотрудничества и развития (ОЭСР) — международным экономическим органом развитых стран.

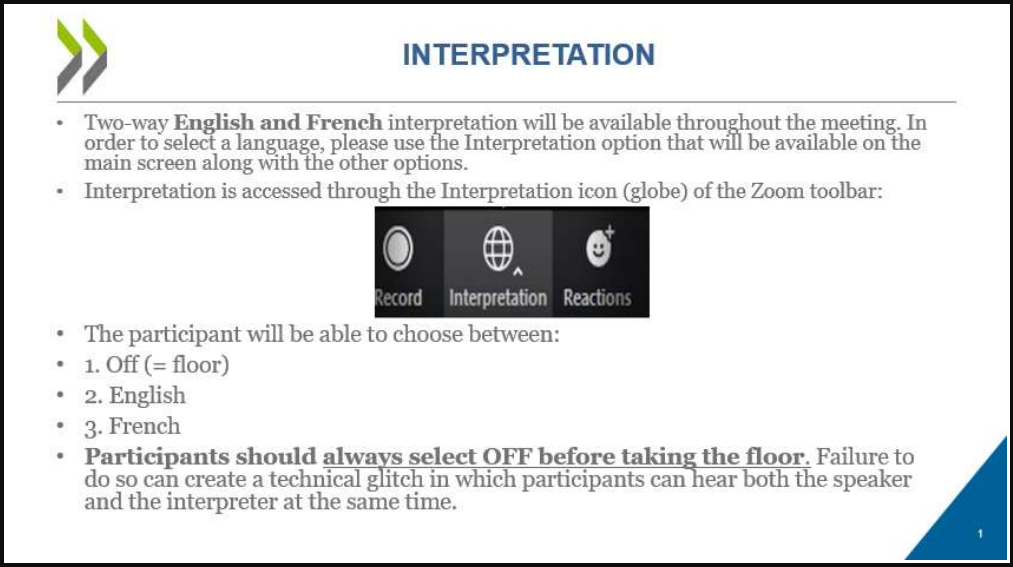
Внутри PPT-файла располагаются два слайда, на которых изображены инструкции на английском и французском языках. В этих инструкциях объясняется, как пользоваться функцией перевода в сервисе для видеоконференций Zoom.


Кроме того, в отправляемых PPT-файлах была гиперссылка, которая как раз и выступала триггером для запуска вредоносного скрипта PowerShell с помощью утилиты SyncAppvPublishingServer.

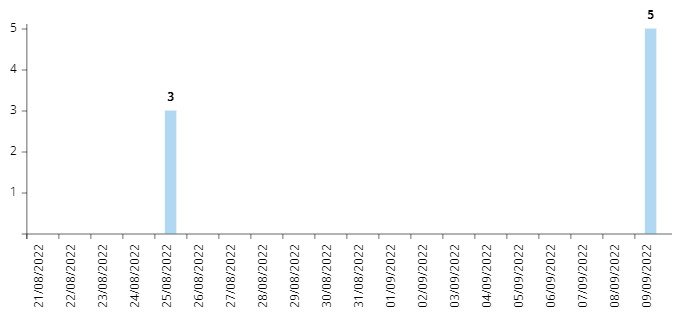
В отчёте Cluster25 эксперты говорят, что злоумышленники подготавливали эти кампании с января по февраль. Если посмотреть на график, соответствующие URL также всплывали в августе и сентябре.


При открытии документа-приманки в режиме презентации жертве достаточно навести указатель мыши на гиперссылку, чтобы активировать вредоносный скрипт и загрузить на компьютер файл в формате JPEG — “DSC0002.jpeg“. Изображение, кстати, скачивается из аккаунта Microsoft OneDrive и сохраняется в директории C:\ProgramData\, после чего запускается с помощью rundll32.exe.

Далее в дело вступает следующий пейлоад — lmapi2.dll, который сбрасывает и расшифровывает второй JPEG-файл, загружая его сразу в память. Главный вредонос Graphite использует API Microsoft Graph API и OneDrive для взаимодействия с командным сервером.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru