



Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Согласно появившимся сообщениям, неизвестный киберпреступник взломал Slack-сервер и вики-систему Confluence, принадлежащие одному из ведущих разработчиков видеоигр — Rockstar Game. В результате в Сеть утекли видео геймплея и исходный код долгожданной Grand Theft Auto 6.

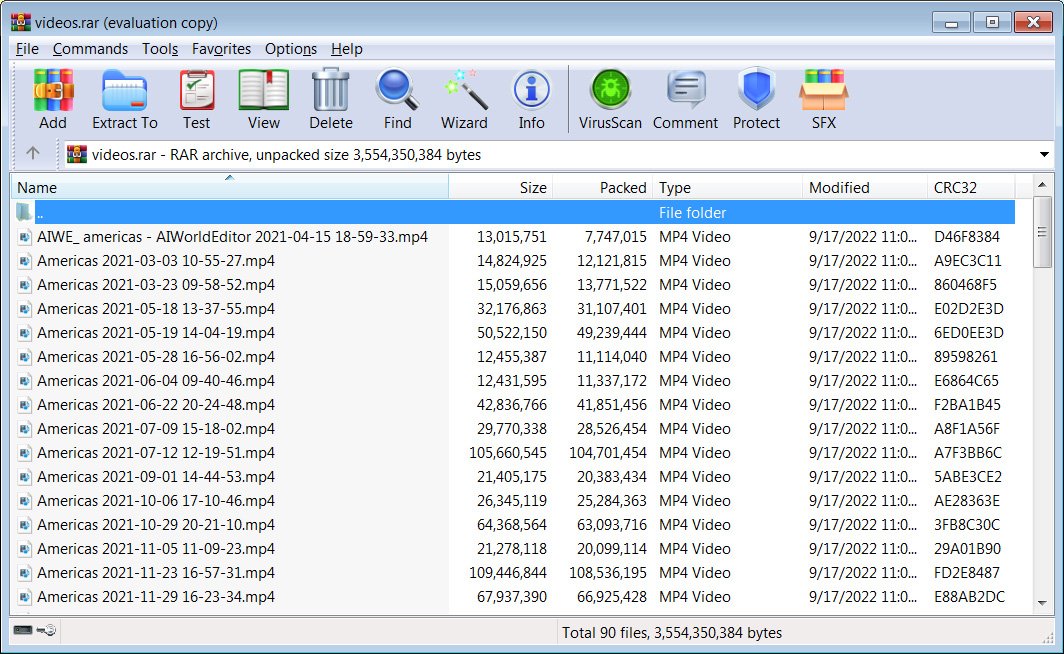
Первой эксклюзивные видеоролики и код опубликовала площадка GTAForums. Вчера пользователь под ником “teapotuberhacker“ запостил ссылку на RAR-архив, содержащий 90 якобы украденных видео.

Судя по содержимому, это внутренние видео Rockstar Game, на которых разработчики тестировали и отлаживали различные возможности в игре Grand Theft Auto 6: углы камеры, локации, поведение неигровых персонажей (NPC) и т. п. Кроме того, в некоторых видео содержатся элементы общения между главными героями и NPC.


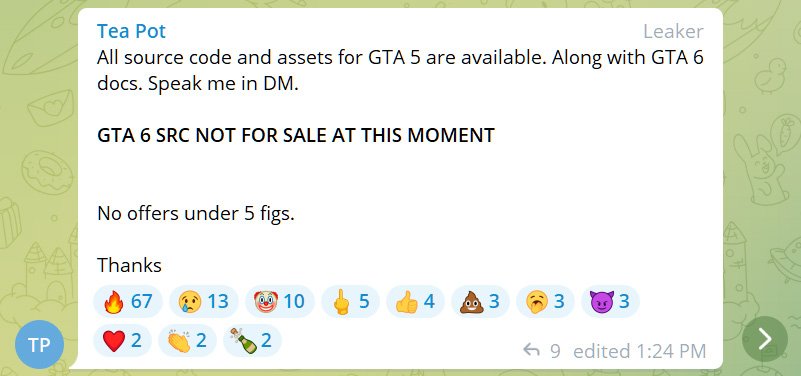
Опубликовавший видео хакер также утверждает, что ему удалось стащить исходный код GTA 5 и GTA 6 (тестовую сборку). Сейчас злоумышленник пытается вымогать у Rockstar Games деньги, угрожая опубликовать все внутренние данные. Интересно, что он пока отказывается продавать исходный код GTA 6, хотя код GTA 5 и другие активы готов отдать за сумму более 10 тысяч долларов.


Интересно, что изначально форумчане не поверили пользователю “teapotuberhacker“ на слово. Однако тот заявил, что именно он стоял за недавней атакой на Uber, в ходе которой были слиты внутренние отчеты об уязвимостях.

Представители Rockstar Game пока не комментировали ситуацию.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru