



Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Эксперты Trend Micro и Aqua Security зафиксировали новые атаки на Linux-серверы с целью скрытной добычи криптовалюты. Ботоводы Kinsing ищут непропатченный софт Oracle WebLogic Server, а кто-то, похожий на сгинувшую TeamTNT, — ошибки в настройках Docker-демона.

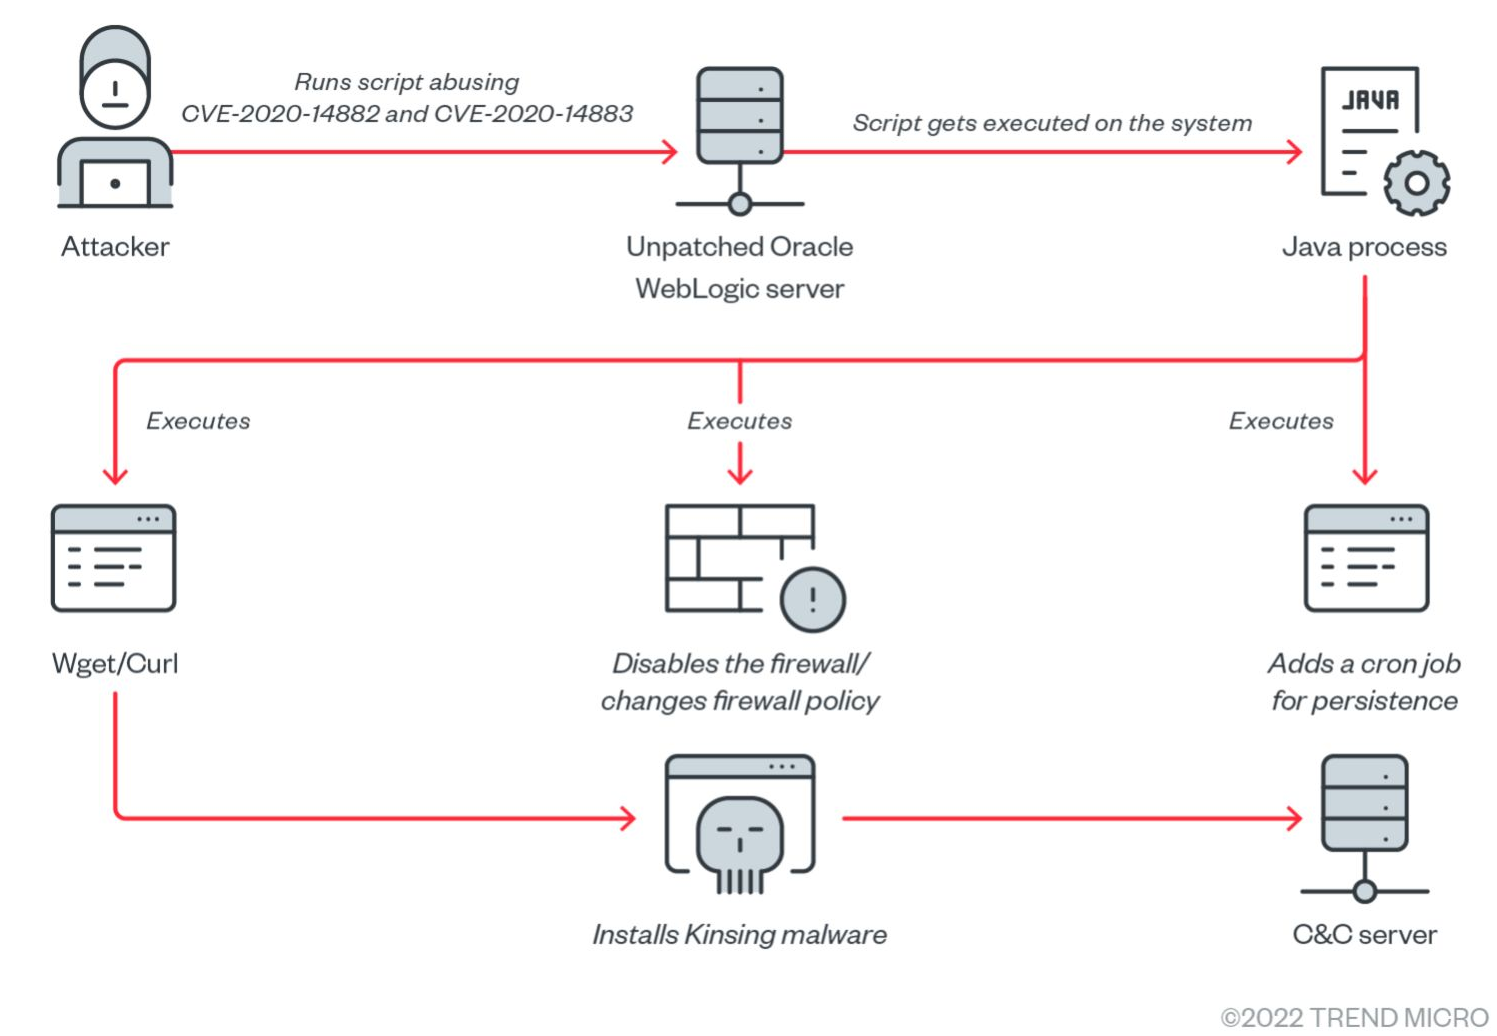
В ходе атак на WebLogic операторы ботнета Kinsing проводят сканирование на наличие уязвимостей, как недавних, так и более старых. Из последних злоумышленники наиболее часто ищут RCE двухлетней давности — CVE-2020-14882.

В случае успешной отработки эксплойта на сервер устанавливается шелл-скрипт, работающий как промежуточный загрузчик. Этот стейджер вначале готовит почву для криптоджекинга: повышает лимит расхода ресурсов (с помощью команды ulimit), удаляет журнал /var/log/syslog, отключает защиту вроде SELinux и агенты облачных служб Alibaba и Tencent, прибивает процессы сторонних майнеров.

После всех этих непрошеных действий на машину загружается (с удаленного сервера) вредонос Kinsing. Чтобы обеспечить ему постоянное присутствие, шелл-скрипт создает новое задание cron.


Атаки, зафиксированные на ловушках Aqua Security, различны, но по стилю и используемым инструментам напоминают вылазки TeamTNT. (В ноябре прошлого года эта криминальная группа свернула свои операции.)

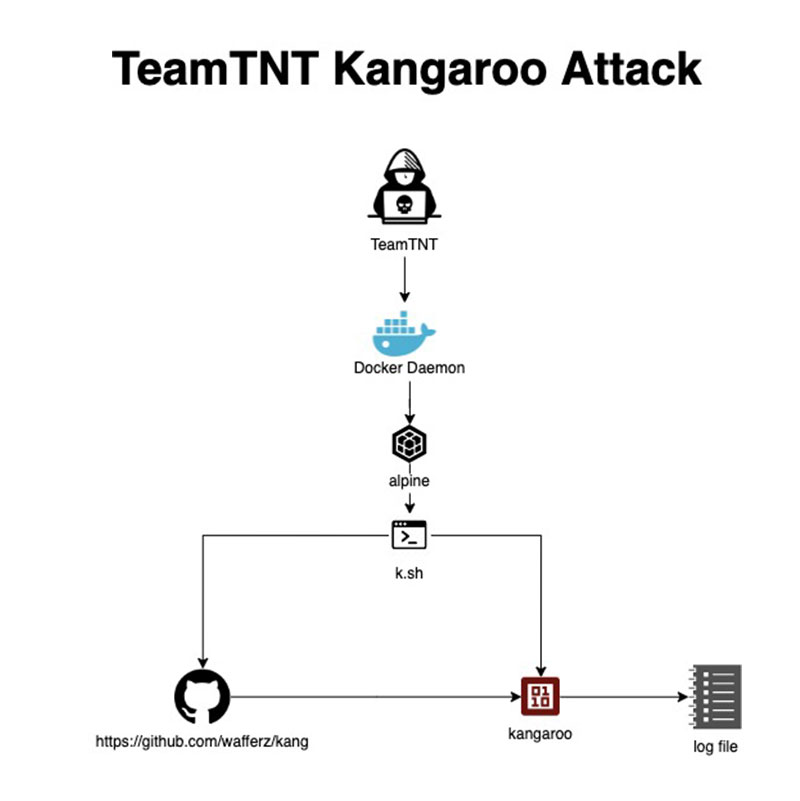
Особенно заинтересовала аналитиков атака, нацеленная, судя по всему, на использование чужих мощностей для взлома алгоритма на эллиптических кривых (ECDLP secp256k1); успех в этом случае позволит получить ключи от любого криптокошелька. Хакеры ищут плохо сконфигурированные Docker-демоны, чтобы развернуть alpine — стандартный образ контейнера, который затем используется для загрузки на C2 шелл-скрипта в режиме командной строки.


Задачи других атак более прозаичны. В одном случае злоумышленники ищут уязвимые серверы Redis, чтобы установить майнер, в другом — Docker API, пригодные для внедрения бэкдора Tsunami.

Подпишитесь на новости

Рынок микроэлектроники в России может достичь 1,5 трлн рублей

России понадобится больше чипов, однако есть вопрос, кто их произведёт. Сбербанк подготовил три сценария развития спроса на микроэлектронику до 2036 года для стратегии «Объединённой микроэлектронной компании». В базовом варианте потребление почти удвоится: с эквивалента 0,8-1 млн кремниевых пластин диаметром 200 мм в 2025 году до 1,6-1,8 млн.

В деньгах рынок может вырасти с 500-600 млрд до 1,4-1,5 трлн рублей. Документ изучил CNews.

Оптимистичный сценарий предусматривает спрос на 2-2,2 млн пластин, консервативный — на 1,1-1,3 млн. Разница зависит от выполнения проектов, темпов локализации и запуска производств.

Главный двигатель роста — импортозамещение: оно должно обеспечить около 0,6 млн дополнительных пластин. Естественное расширение рынка добавит примерно 0,2 млн. Около 57% спроса приходится на вычислительную инфраструктуру и телеком — серверы, хранилища и сетевое оборудование.

Но одними прогнозами технологический разрыв не закрыть. Память и логические микросхемы формируют более 60% спроса, причём около 70% этого сегмента связано с технологиями, пока недоступными российским производителям.

До 2030 года в развитие ОМК планируют вложить 1 трлн рублей: 750 млрд из бюджета и 250 млрд от Сбербанка. Спрос обещает вырасти. Производственные возможности ещё предстоит подтянуть.

RSS: Новости на портале Anti-Malware.ru