



Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Эксперты Trend Micro и Aqua Security зафиксировали новые атаки на Linux-серверы с целью скрытной добычи криптовалюты. Ботоводы Kinsing ищут непропатченный софт Oracle WebLogic Server, а кто-то, похожий на сгинувшую TeamTNT, — ошибки в настройках Docker-демона.

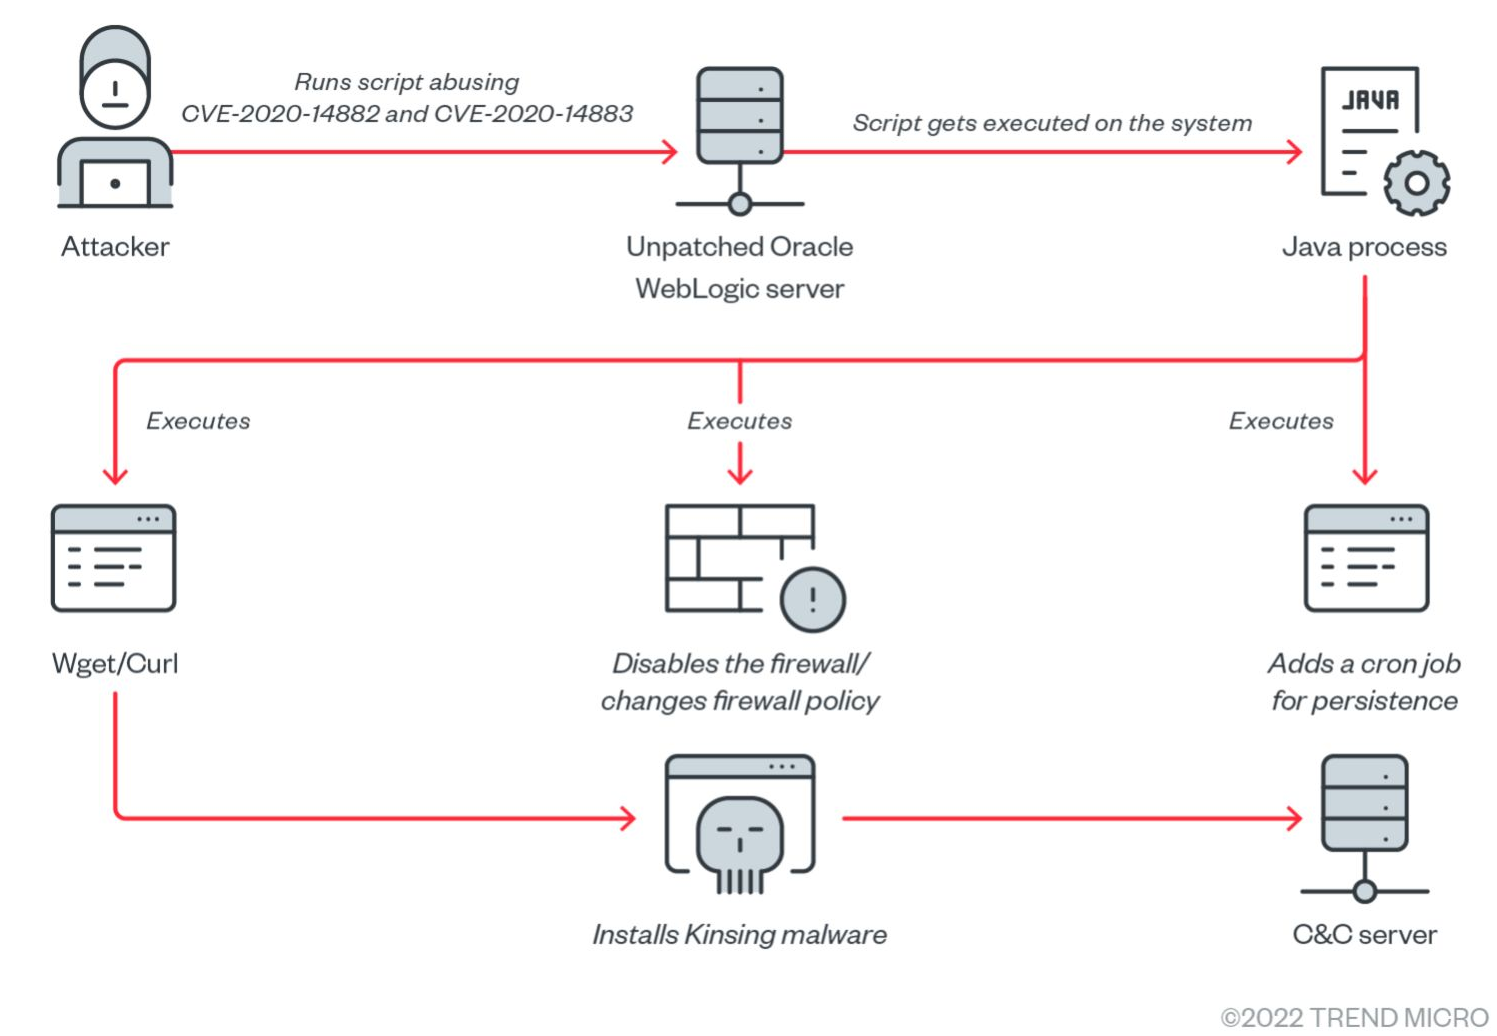
В ходе атак на WebLogic операторы ботнета Kinsing проводят сканирование на наличие уязвимостей, как недавних, так и более старых. Из последних злоумышленники наиболее часто ищут RCE двухлетней давности — CVE-2020-14882.

В случае успешной отработки эксплойта на сервер устанавливается шелл-скрипт, работающий как промежуточный загрузчик. Этот стейджер вначале готовит почву для криптоджекинга: повышает лимит расхода ресурсов (с помощью команды ulimit), удаляет журнал /var/log/syslog, отключает защиту вроде SELinux и агенты облачных служб Alibaba и Tencent, прибивает процессы сторонних майнеров.

После всех этих непрошеных действий на машину загружается (с удаленного сервера) вредонос Kinsing. Чтобы обеспечить ему постоянное присутствие, шелл-скрипт создает новое задание cron.


Атаки, зафиксированные на ловушках Aqua Security, различны, но по стилю и используемым инструментам напоминают вылазки TeamTNT. (В ноябре прошлого года эта криминальная группа свернула свои операции.)

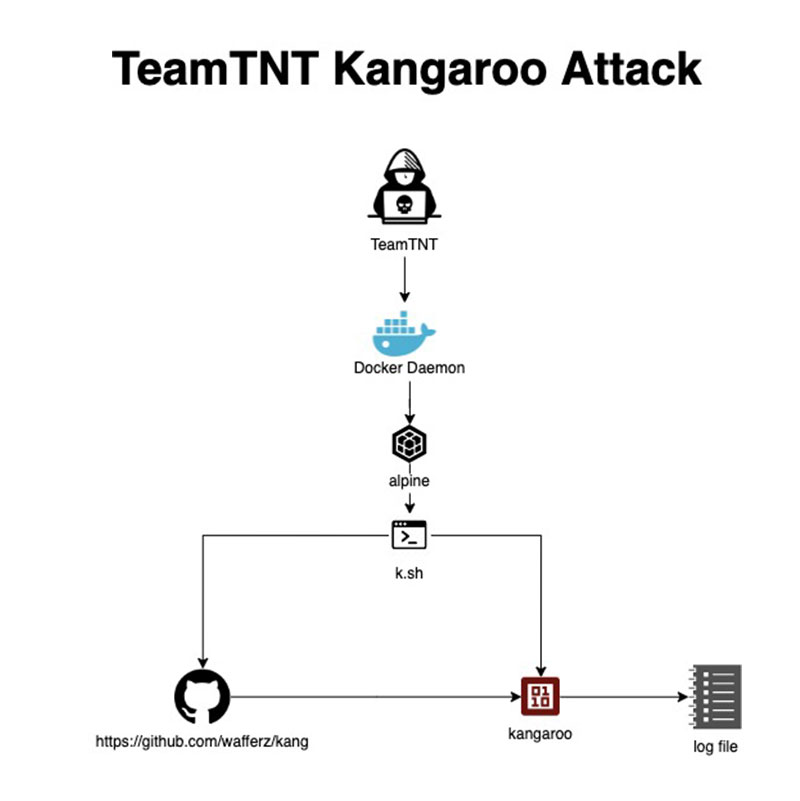
Особенно заинтересовала аналитиков атака, нацеленная, судя по всему, на использование чужих мощностей для взлома алгоритма на эллиптических кривых (ECDLP secp256k1); успех в этом случае позволит получить ключи от любого криптокошелька. Хакеры ищут плохо сконфигурированные Docker-демоны, чтобы развернуть alpine — стандартный образ контейнера, который затем используется для загрузки на C2 шелл-скрипта в режиме командной строки.


Задачи других атак более прозаичны. В одном случае злоумышленники ищут уязвимые серверы Redis, чтобы установить майнер, в другом — Docker API, пригодные для внедрения бэкдора Tsunami.

Подпишитесь на новости

С декабря за возврат билета на поезд будут брать до 10% стоимости

Купить билет на всякий случай, а потом сдать перед поездкой станет дороже. С 1 декабря 2026 года сбор за возврат билетов на поезда дальнего следования будут рассчитывать по прогрессивной шкале: чем ближе отправление, тем выше процент.

Об изменениях сообщила «Пассажирская компания Сахалин». Решение принято ФАС, максимальный сбор составит 10% стоимости билета.

Размер сбора будет зависеть от срока возврата:

  • за 45 суток и более до отправления — 1%;
  • за 30-44 суток — 3%;
  • за 10-29 суток — 5%;
  • за 9 суток и менее — 10%.

Например, для билета стоимостью 5000 рублей сбор составит от 50 до 500 рублей. Передумали в последнюю неделю — платите по верхней ставке.

В РЖД объясняют нововведение борьбой с бронированиями про запас: пассажиры занимают места, а затем возвращают билеты непосредственно перед отправлением. Новая шкала должна стимулировать определяться с планами заранее.

Важная деталь: правила распространятся только на билеты, купленные с 1 декабря 2026 года. Для приобретённых до 30 ноября включительно сохранят прежний порядок, даже если возвращать их придётся уже после вступления изменений в силу.

RSS: Новости на портале Anti-Malware.ru