



С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

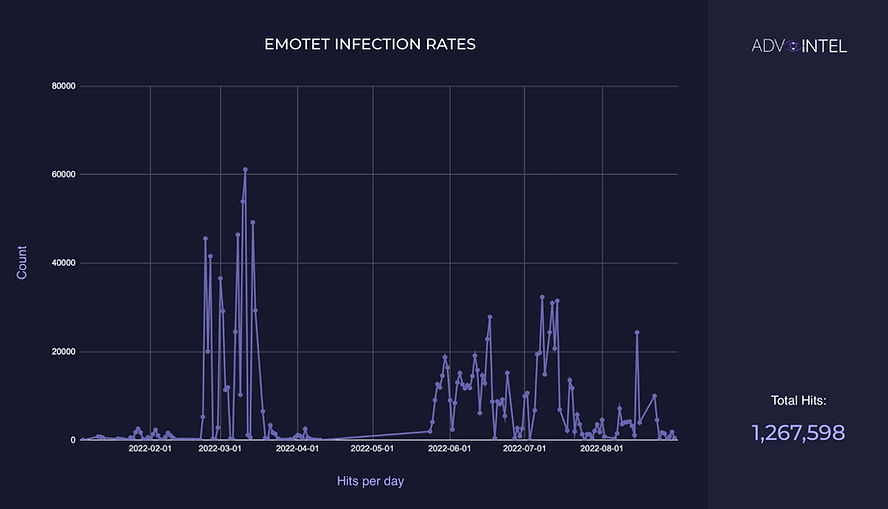
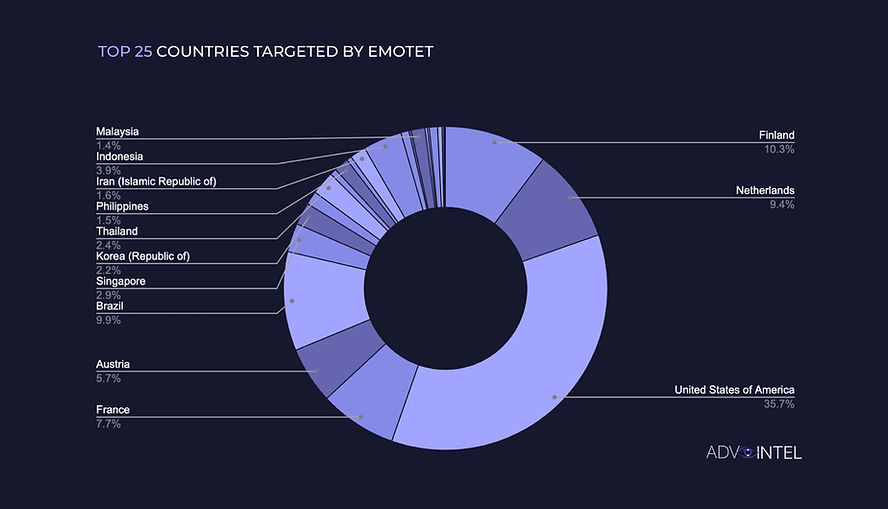
Возрожденный ботнет-спамер Emotet продолжает стремительно наращивать свои мощности. В этом году эксперты AdvIntel насчитали уже 1 267 598 машин, зараженных одноименным трояном; более трети таких инцидентов произошли в США.

Наиболее заметные всплески активности Emotet наблюдались в марте и летом. Вредоноса с функциями загрузчика охотно используют для входа в чужие сети операторы шифровальщиков, которым он предоставляется в пользование как услуга (Loader-as-a-Service, LaaS).


Наибольшее количество заражений зафиксировано на территории США. Треть атак в рамках анти-рейтинга Топ-25 от AdvIntel пришлось на долю Западной Европы, более 15% — на страны Юго-Восточной Азии и Иран. Высокий уровень инфицирования также отмечен в Бразилии.


С ноября прошлого года вплоть до расформирования кибергруппы, стоявшей за Conti, троянские боты, по словам экспертов, приводили с собой только этого вымогателя. В настоящее время их с той же целью используют операторы Quantum, он же Mount Locker, и BlackCat. При этом проникший на машину Emotet загружает маячок Cobalt Strike, помогающий злоумышленникам развернуть полезную нагрузку для развития атаки и внедрения в сеть шифровальщика.

В AdvIntel считают ботоводов Emotet выходцами из Восточной Европы. Зловред по-прежнему распространяется через спам-рассылки и использует различные техники, в том числе социальную инженерию, кражу учетных данных и адресов имейл из браузеров и Outlook, подбор паролей, подмену DLL (для обхода защиты и повышения привилегий).

За четыре месяца после воскрешения упорный троян поразил более 100 тыс. компьютеров в разных странах. Из-за высокого темпа заражений уровень угрозы в настоящее время оценен как критический.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru