



Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

При разборе вымогательской атаки эксперты Arctic Wolf Networks выяснили, что для входа в корпоративную сеть операторы шифровальщика Lorenz использовали критическую уязвимость в MiVoice Connect — продукте Mitel для организации VoIP-связи.

В появлении опасной дыры (CVE-2022-29499, 9,8 балла CVSS) повинен компонент Service Appliance. Наличие уязвимости позволяет без аутентификации подавать команды, вызывая скрипт диагностики, и грозит удаленным исполнением вредоносного кода.

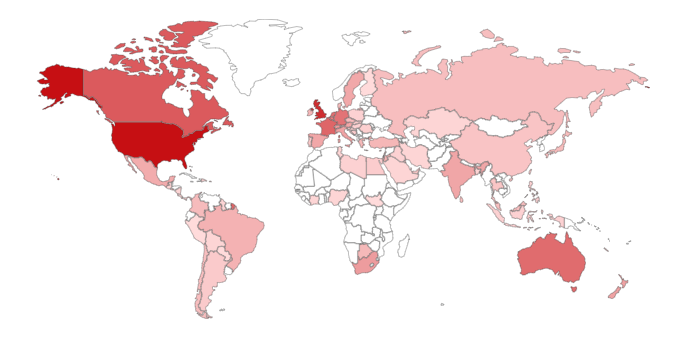
В качестве временной меры защиты вендор в апреле выпустил (PDF) специальный скрипт; полностью проблему, по словам Arctic Wolf, решили в июле, когда вышел релиз MiVC 19.3. Поиск по Shodan, проведенный известным ИБ-экспертом Кевином Бомоном (Kevin Beaumont), выявил более 20 тыс. доступных из интернета и потенциально уязвимых устройств, с наибольшей концентрацией в США и Великобритании.


Злоумышленникам, попавшим в поле зрения Arctic Wolf, эксплойт CVE-2022-29499 помог получить обратный шелл и развить атаку, используя Chisel — приложение для туннелирования с открытым исходным кодом. Шифрование данных (на серверах ESXi) осуществлялось с помощью вредоноса Lorenz и легитимного инструмента BitLocker разработки Microsoft.

В этом году в продуктах Mitel Networks для совместной работы и VoIP нашли еще одну критическую уязвимость — CVE-2022-26143, позволяющую усилить DDoS-поток в миллиарды раз. К счастью, такие пособники дидосеров маломощны, и в интернете их немного (в марте было 2600).

Что касается Lorenz, для него уже создан бесплатный декриптор, который доступен на сайте NoMoreRansom. Правда, с его помощью можно расшифровать только некоторые типы файлов — документы Office, PDF, изображения, видео.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru