



Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

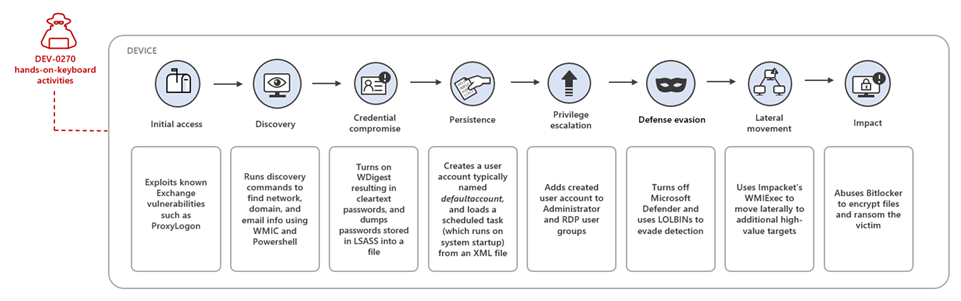
Microsoft рассказала о кибератаках группировки DEV-0270 (другое имя — Nemesis Kitten), связанной с властями Ирана. Эти кампании отличаются одной интересной особенностью: злоумышленники используют «родную» функцию Windows — BitLocker для шифрования систем жертв.

Киберразведка Microsoft показала, что Nemesis Kitten старается максимально оперативно задействовать в атаках свежие уязвимости, а также применять технику Living Off The Land (LOLBINs), что подразумевает использование легитимных программ и функций.

BitLocker, разработанная специально для шифрования всего диска в системах Windows 10, Windows 11, Windows Server 2016 и более поздних версиях, изначально задумывалась как одна из защитных мер. Но участники Nemesis Kitten решили использовать её в своих целях.

«DEV-0270 задействует команды setup.bat для активации шифрования BitLocker, что сразу же приводит к приостановке корректного функционирования атакованного хоста. Для рабочих станций группировка использует инструмент с открытым исходным кодом DiskCryptor, позволяющий зашифровать весь диск», — объясняет команда Microsoft Security Threat Intelligence.

Как правило, с момента взлома системы до момента копирования записки с требованием выкупа проходило приблизительно два дня. За ключи расшифровки Nemesis Kitten требовала 8 тысяч долларов.


В Microsoft также уточнили, что DEV-0270 является ответвлением кибершпионской группировки Phosphorus (также известна под именами Charming Kitten и APT35).

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru