



Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

При разборе вымогательской атаки эксперты Arctic Wolf Networks выяснили, что для входа в корпоративную сеть операторы шифровальщика Lorenz использовали критическую уязвимость в MiVoice Connect — продукте Mitel для организации VoIP-связи.

В появлении опасной дыры (CVE-2022-29499, 9,8 балла CVSS) повинен компонент Service Appliance. Наличие уязвимости позволяет без аутентификации подавать команды, вызывая скрипт диагностики, и грозит удаленным исполнением вредоносного кода.

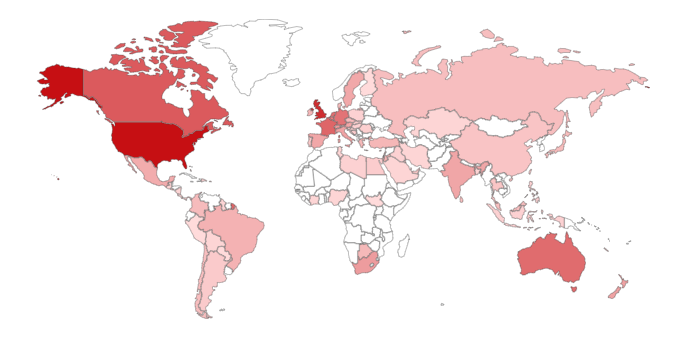
В качестве временной меры защиты вендор в апреле выпустил (PDF) специальный скрипт; полностью проблему, по словам Arctic Wolf, решили в июле, когда вышел релиз MiVC 19.3. Поиск по Shodan, проведенный известным ИБ-экспертом Кевином Бомоном (Kevin Beaumont), выявил более 20 тыс. доступных из интернета и потенциально уязвимых устройств, с наибольшей концентрацией в США и Великобритании.


Злоумышленникам, попавшим в поле зрения Arctic Wolf, эксплойт CVE-2022-29499 помог получить обратный шелл и развить атаку, используя Chisel — приложение для туннелирования с открытым исходным кодом. Шифрование данных (на серверах ESXi) осуществлялось с помощью вредоноса Lorenz и легитимного инструмента BitLocker разработки Microsoft.

В этом году в продуктах Mitel Networks для совместной работы и VoIP нашли еще одну критическую уязвимость — CVE-2022-26143, позволяющую усилить DDoS-поток в миллиарды раз. К счастью, такие пособники дидосеров маломощны, и в интернете их немного (в марте было 2600).

Что касается Lorenz, для него уже создан бесплатный декриптор, который доступен на сайте NoMoreRansom. Правда, с его помощью можно расшифровать только некоторые типы файлов — документы Office, PDF, изображения, видео.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru