



Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

Шифровальщик Lorenz проникает в сети через дыру в VoIP-устройствах Mitel

При разборе вымогательской атаки эксперты Arctic Wolf Networks выяснили, что для входа в корпоративную сеть операторы шифровальщика Lorenz использовали критическую уязвимость в MiVoice Connect — продукте Mitel для организации VoIP-связи.

В появлении опасной дыры (CVE-2022-29499, 9,8 балла CVSS) повинен компонент Service Appliance. Наличие уязвимости позволяет без аутентификации подавать команды, вызывая скрипт диагностики, и грозит удаленным исполнением вредоносного кода.

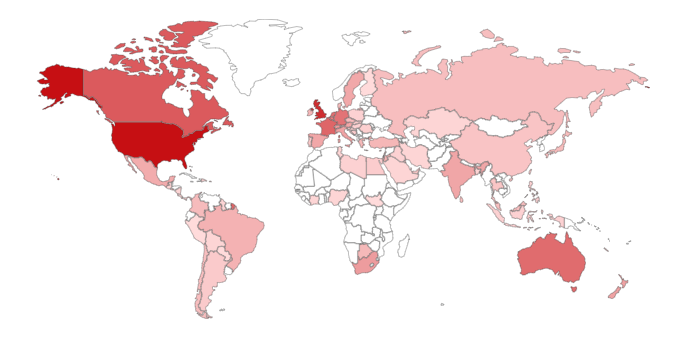
В качестве временной меры защиты вендор в апреле выпустил (PDF) специальный скрипт; полностью проблему, по словам Arctic Wolf, решили в июле, когда вышел релиз MiVC 19.3. Поиск по Shodan, проведенный известным ИБ-экспертом Кевином Бомоном (Kevin Beaumont), выявил более 20 тыс. доступных из интернета и потенциально уязвимых устройств, с наибольшей концентрацией в США и Великобритании.


Злоумышленникам, попавшим в поле зрения Arctic Wolf, эксплойт CVE-2022-29499 помог получить обратный шелл и развить атаку, используя Chisel — приложение для туннелирования с открытым исходным кодом. Шифрование данных (на серверах ESXi) осуществлялось с помощью вредоноса Lorenz и легитимного инструмента BitLocker разработки Microsoft.

В этом году в продуктах Mitel Networks для совместной работы и VoIP нашли еще одну критическую уязвимость — CVE-2022-26143, позволяющую усилить DDoS-поток в миллиарды раз. К счастью, такие пособники дидосеров маломощны, и в интернете их немного (в марте было 2600).

Что касается Lorenz, для него уже создан бесплатный декриптор, который доступен на сайте NoMoreRansom. Правда, с его помощью можно расшифровать только некоторые типы файлов — документы Office, PDF, изображения, видео.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru