



Ученые создали PoC-устройство для выявления прослушки через микрофон

Ученые создали PoC-устройство для выявления прослушки через микрофон

Ученые создали PoC-устройство для выявления прослушки через микрофон

Университетские исследователи из Сингапура и Южной Кореи разработали новую систему, способную определить скрытное включение микрофона по специфичному электромагнитному излучению. В ходе тестирования устройство, нареченное TickTock, успешно отработало на 27 ноутбуках из популярных 30, отказав на продуктах Apple.

Проект был запущен в ответ на рост количества атак, нацеленных на удаленную слежку за пользователями. Веб-камеру в таких случаях можно заклеить пластырем или изолентой, а избавиться от прослушки через микрофон не так-то просто.

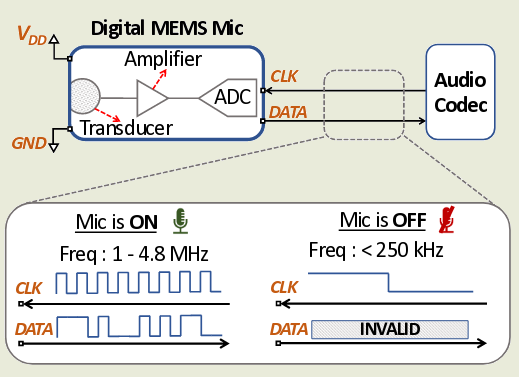
Прототип TickTock (PDF) состоит из датчика ближнего звукового поля, РЧ-усилителя, программно-определяемой радиосистемы (SDR) и микрокомпьютера Raspberry Pi 4 Model B. Метод пассивного определения статуса микрофона полагается на тот факт, что при его включении кабели и разъемы, по которым тактовые сигналы передаются на АЦП, начинают фонить; эту слабую утечку можно выловить.


При создании системы исследователям пришлось преодолеть несколько препятствий:

  • тактовая частота микрофонов различна и зависит от используемого аудиокодека;
  • места, пригодные для подключения (с сильнейшей утечкой), в ноутбуках неодинаковы;
  • захваченные ЭМ-сигналы включают шум от других цепей, и его нужно отфильтровать во избежание ложноположительных срабатываний.

В итоге метод TickTock оказался действенным: тестирование показало, что его можно использовать на 90% ноутов, вошедших в контрольную выборку, в том числе на популярных продуктах Lenovo, Dell, HP и Asus. Исключение составили три модели MacBook — по всей видимости, ЭМ-шум подавляли алюминиевый корпус и короткие гибкие кабели.

Меньше успеха принесло испытание TickTock на смартфонах, планшетах, умных колонках и USB-камерах. Пригодным для подобной защиты оказалось 21 из 40 устройств. Экспериментаторы считают, что причиной могло являться использование аналогового микрофона (а не цифрового), отсутствие ограничений по мощности либо короткая длина проводников.

Систему, совместно разработанную азиатскими учеными, можно реализовать как съемное USB-устройство (наподобие флешки). В дальнейшем возможности TickTock планируется расширить, и она научится выявлять несанкционированный доступ к другим средствам мониторинга — камерам, измерительным блокам на гироскопах.

Напомним, для защиты смартфонов от нежелательной прослушки недавно был предложен принципиально другой подход — зашумление речи на основе предиктивного анализа. Производители портативных устройств также сами иногда принимают подобные меры повышения приватности. Так, Apple решила эту проблему на MacBook и iPad аппаратно: микрофон автоматически выключается при закрытии крышки ноутбука или чехла с пометкой MFi (Made for iPad). Компания Dell с той же целью стала добавлять специальные драйверы в Linux, а пользователям Windows 10 и macOS (с выходом Monterey) доступна визуальная индикация активности микрофона.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru