



Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Всё больше операторов программ-вымогателей используют в атаках новую тактику, позволяющую, с одной стороны, быстрее шифровать системы жертв, с другой — минимизировать возможность детектирования антивирусными продуктами.

Прерывистое шифрование — так называется новая тактика. Этот подход подразумевает, что злоумышленник шифрует содержимое атакованных файлов лишь частично. Восстановить такие файлы не получится без ключа дешифровки.

Например, киберпреступники могут сократить время шифрования практически вдвое, если вредонос-вымогатель будет пропускать каждые 16 байт целевых файлов. При этом конечный результат не меняется — жертва не может вернуть файлы в прежнее состояние и работать с ними, а значит, с определённой долей вероятности она обратится к злоумышленникам.

Более того, поскольку прерывистое шифрование обеспечивает более «мягкий» подход, различные антивирусные продукты и другие защитные средства с меньшей долей вероятности детектируют такого шифровальщика.

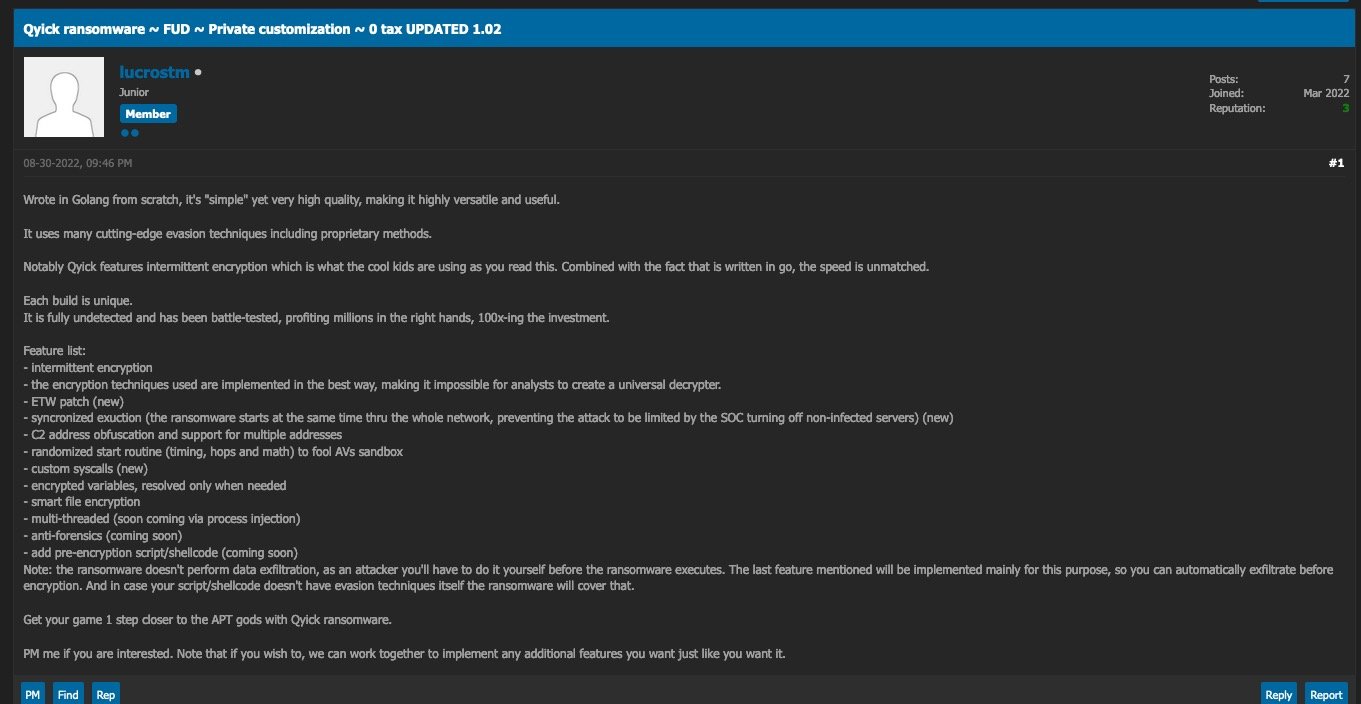
Согласно отчёту SentinelLabs, тренд прерывистого шифрования начался с атак LockFile в середине 2021 года. На сегодняшний день эту тактику используют ещё несколько программ-вымогателей: Black Basta, ALPHV (BlackCat), PLAY, Agenda и Qyick.

Известно, что авторы этих семейств предлагают использовать свои разработки по модели «вымогатель как услуга» (RaaS), поэтому неудивительно, что в рекламных постах перечисляются достоинства, среди которых можно наблюдать и прерывистое шифрование.


У BlackCat и Agenda прерывистое шифрование можно настроить в конфигурации, причём Agenda позволяет использовать три вариации:

  • шаг(Y)-пропуск(N): шифрует каждые Y МБ файла, пропуская следующие N;
  • быстрая (N): шифрует первые N МБ любого файла;
  • процент: шифруются N МБ каждого файла, пропускаются P МБ, где “P“ — процент от общего веса файла
Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru