



HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP предупредила пользователей о новой уязвимости в софте HP Support Assistant, который предустанавливается на все десктопные компьютеры и ноутбуки производителя, включая устройства Omen. К счастью патч уже готов, осталось только установить его.

Инструмент HP Support Assistant используется для отслеживания и решения проблем в работе компьютера. С его помощью можно проводить тесты аппаратного обеспечения, углубляться в различные технические нюансы и даже проверять доступность обновлений BIOS и драйверов.

Об уязвимости представителям HP сообщили специалисты компании Secure D. Ей присвоили идентификатор CVE-2022-38395 и 8,2 балла по шкале CVSS (высокая степень риска). Согласно описанию, эта брешь позволяет атакующим повысить права в целевой системе.

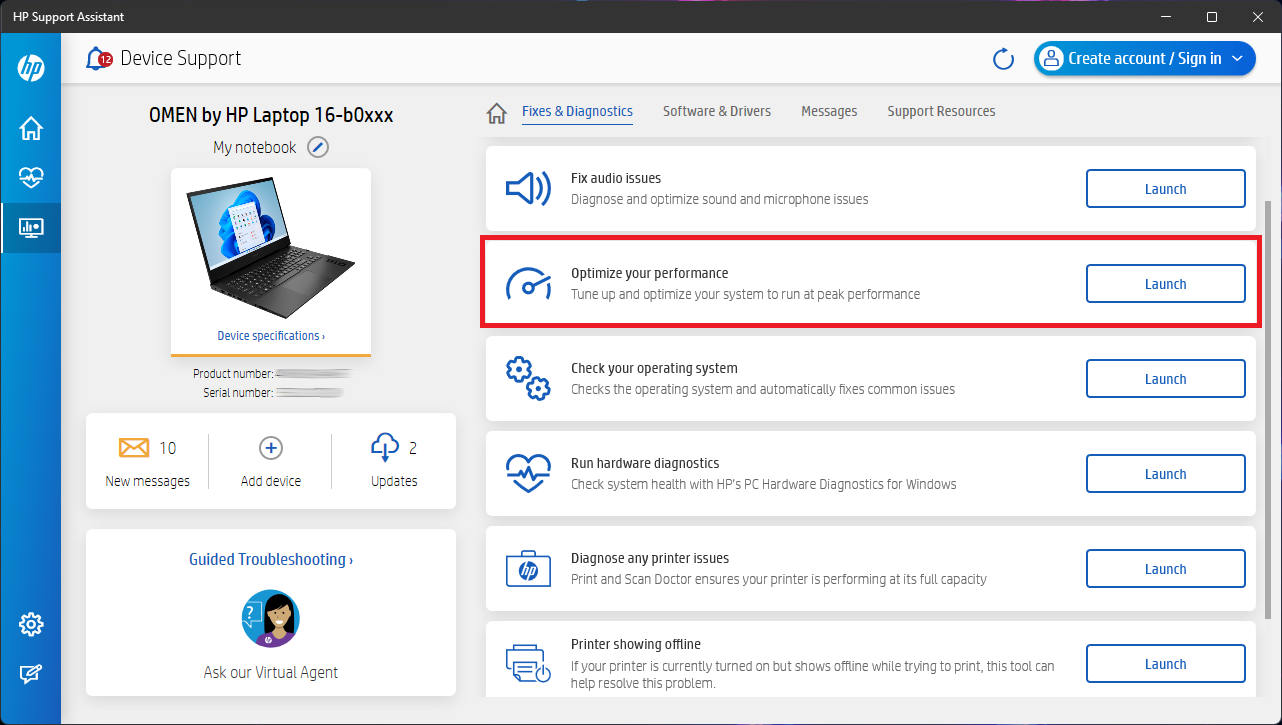
На данный момент техногигант воздерживается от публикации подробностей бага, но в соответствующем уведомлении отмечается, что речь идет о подмене DLL при запуске HP Performance Tune-up в программе HP Support Assistant.

На деле это значит, что условный злоумышленник сможет поместить свою вредоносную DLL в ту же директорию, откуда должна «подтягиваться» безобидная библиотека.


В случае эксплуатации CVE-2022-38395 атакующий может предусмотреть, чтобы загружаемый код работал с правами SYSTEM, как и исполняемый файл HP Support Assistant. Таким образом, брешь отлично подойдет в тех случаях, когда у злоумышленников уже есть доступ к устройству, но с низкими правами.

HP рекомендует всем без исключения, кто использует версии 9.x, установить последний релиз Support Assistant. Сделать это можно через тот же механизм обновления Microsoft Store.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru