



Операторы LockBit обкатывают схему тройного вымогательства — с DDoS

Операторы LockBit обкатывают схему тройного вымогательства — с DDoS

Операторы LockBit обкатывают схему тройного вымогательства — с DDoS

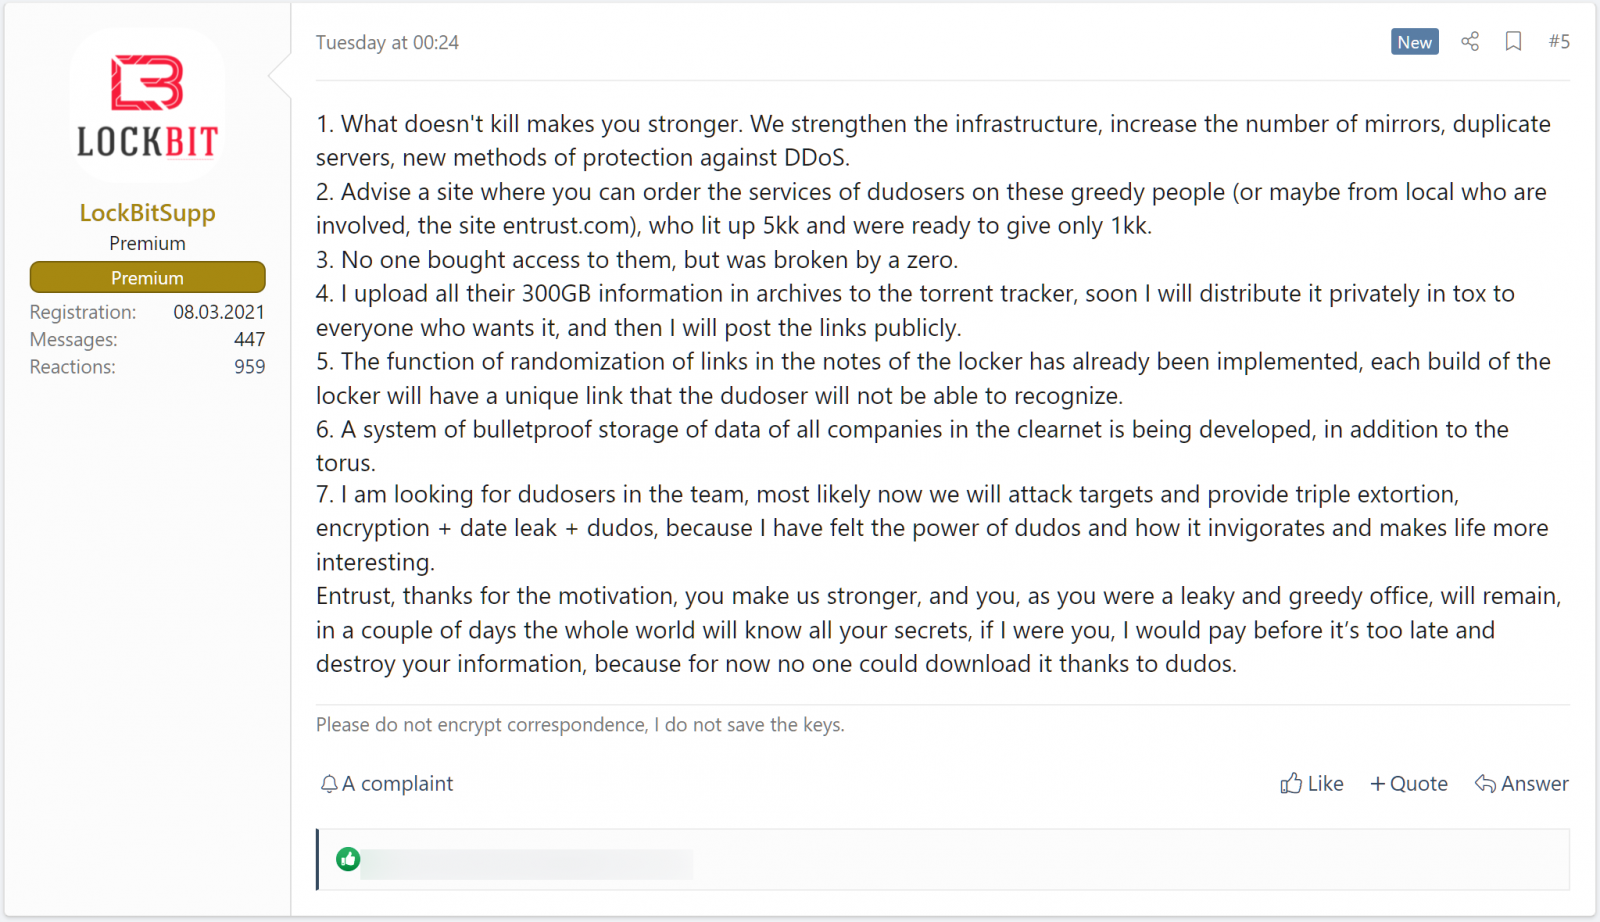
Группа кибервымогателей, распространяющая шифровальщик LockBit, сообщила, что работает над более продуманной защитой от DDoS-атак. Более того, злоумышленники хотят реализовать в своих кампаниях концепцию «тройного вымогательства».

Совсем недавно банда как раз подверглась DDoS. Считается, что это была месть за атаку на Entrust, известную компанию в сфере кибербезопасности. Операторы LockBit утверждали, что 18 июня им удалось выкрасть внутреннюю информацию Entrust. ИБ-гигант также подтвердил факт утечки.

Один из участников группировки, известный под ником LockBitSupp, на днях сообщил о возобновлении операций. Кроме того, теперь у LockBit более мощная инфраструктура, которая должна выстоять в случае запуска против нее DDoS-атак.

LockBitSupp также отметил новую тактику, которую группа решила использовать в качестве третьего рычага давления на жертву — тот же DDoS. То есть злоумышленники будут теперь не только шифровать файлы и сливать данные организаций, но и запускать DDoS-атаки на их ресурсы.

В связи с этим LockBit набирает в команду «дидосеров». Причем LockBitSupp подчеркивает, что именно атака на собственные ресурсы заставила группу почувствовать силу DDoS и задуматься над внедрением этой тактики.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru