



Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тысяч камер Hikvision, работающих в Сети, содержат критическую уязвимость, позволяющую выполнить команды. Для эксплуатации достаточно отправить веб-серверу специально созданные сообщения.

Проблема получила идентификатор CVE-2021-36260, патч для нее разработчики Hikvision подготовили ещё в сентябре 2021 года.

Тем не менее, согласно отчету компании CYFIRMA, десятки тысяч устройств в 2300 организациях из 100 стран до сих пор не обновились. Следовательно, все они могут стать жертвами кибератак.

И это не надуманная угроза, поскольку на сегодняшний день существуют два публично доступных эксплойта для CVE-2021-36260. Один опубликовали в октябре 2021 года, второй — в феврале 2022-го. Таким образом, киберпреступники с любым уровнем квалификации спокойно могут искать и атаковать уязвимые камеры.

Например, в декабре 2021-го операторы ботнета Moobot (основан на Mirai) использовали эксплойт для взлома и объединения устройств в бот-сеть, занимающуюся DDoS-атаками. По словам специалистов CYFIRMA, на русскоязычных форумах киберпреступники часто продают доступ в чужие сети в качестве точки входа, которая обеспечивается уязвимыми камерами Hikvision.

В общей сложности исследователи изучили 285 тысяч веб-серверов Hikvision, торчащих в Сеть. Из них около 80 тыс. до сих пор не установили патчи и, соответственно, уязвимы перед описанными выше атаками.

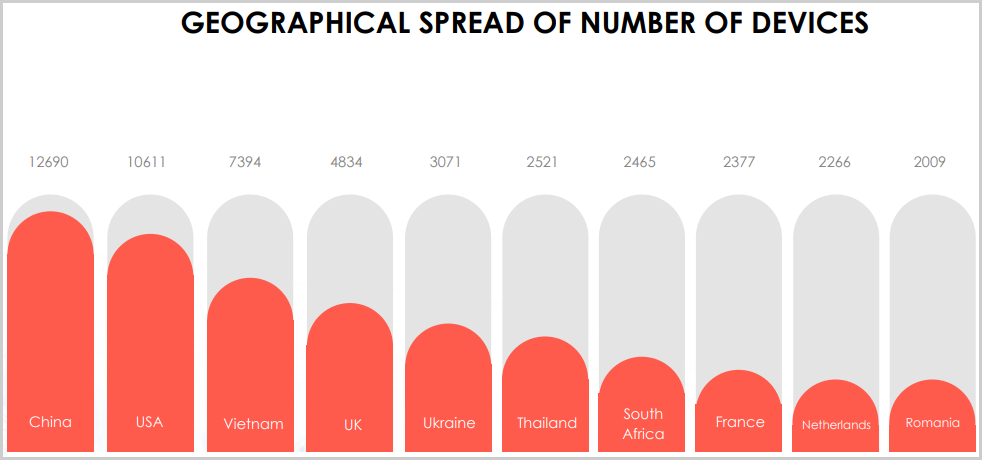
Большинство дырявых устройств расположены в Китае и США. Около двух тысяч проблемных камер размещены в каждой из следующих стран: Вьетнам, Великобритания, Украина, Таиланд, Южная Африка, Франция, Нидерланды.


По данным CYFIRMA, CVE-2021-36260 используется китайскими кибергруппами APT41 и APT10, а также российскими кибершпионами. Однако подтверждения этой информации нет.

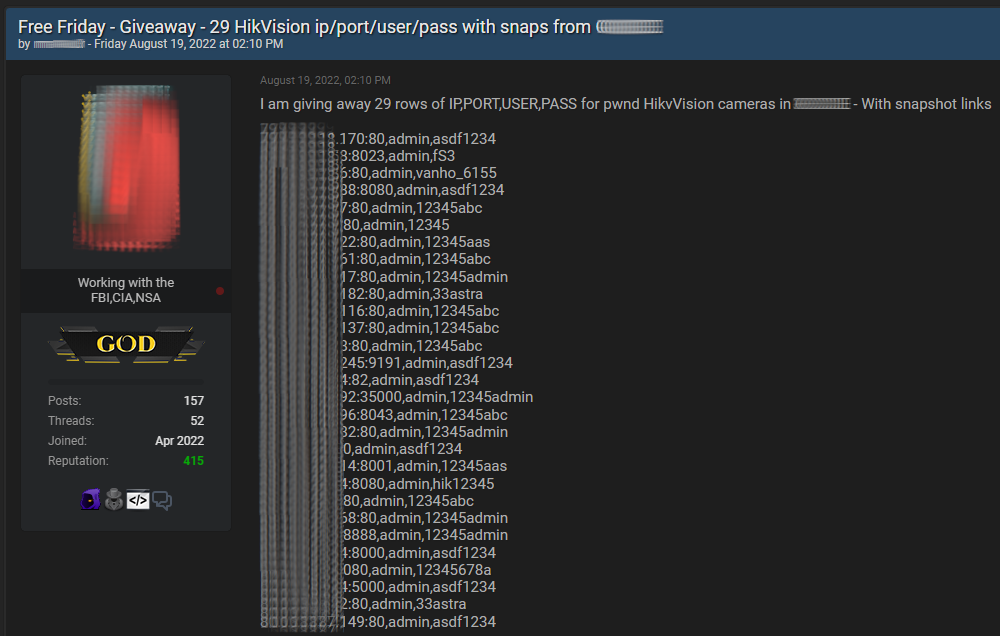
К слову, у камер Hikvision есть и другая проблема — слабые пароли. Причем это касается и тех паролей, что пользователи устанавливают для удобства, и тех, которые производитель даёт по умолчанию. Аналитики из BleepingComputer нашли на хакерских форумах списки, в которых указаны учетные данные от устройств.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru