



Лаборатория Касперского разрабатывает экосистему мониторинга дронов

Лаборатория Касперского разрабатывает экосистему мониторинга дронов

Лаборатория Касперского разрабатывает экосистему мониторинга дронов

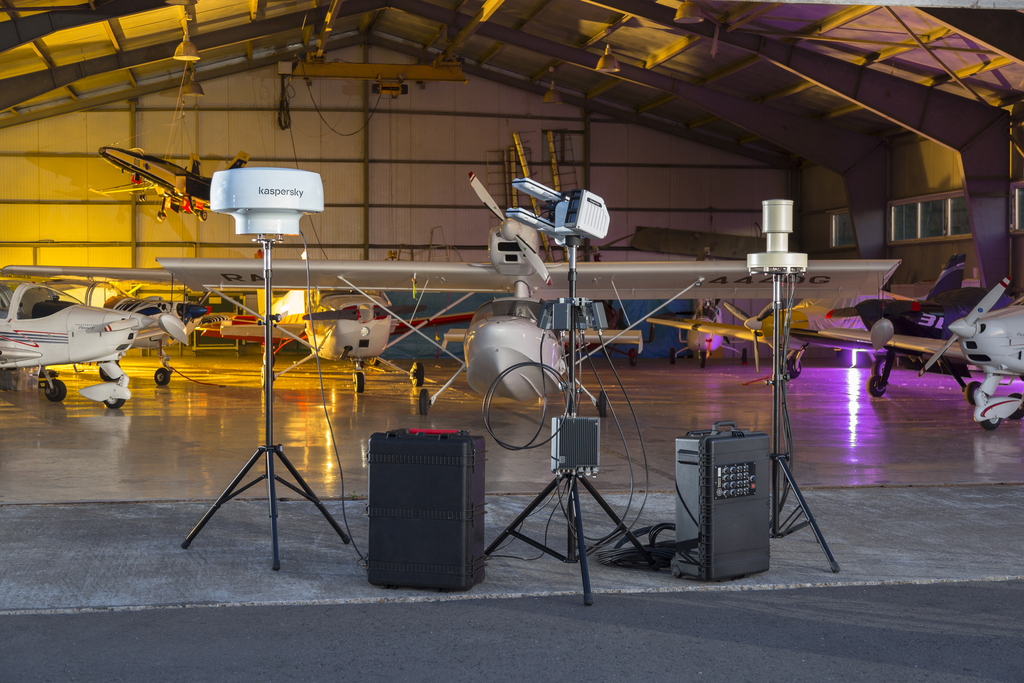
“Лаборатория Касперского” разрабатывает экосистему мониторинга дронов в городах. В основе лежат технологии Kaspersky Antidrone. Среди нововведений — интеграция в системы регистрации дронов и полётов, связь с аэропортами.

В июле “Лаборатория Касперского” провела исследование общественного мнения на тему дронов. Из тысячи опрошенных россиян треть считает беспилотники опасными. Респондентов беспокоит слежка, шпионаж, контрабанда, поломка и паника из-за появления дронов в общественных местах.

“Наше исследование подтверждает, что люди внимательно относятся к стремительному развитию беспилотных летательных аппаратов, следят за этой темой, — говорит Владимир Клешнин, руководитель по развитию бизнеса Kaspersky Antidrone. — Действительно, бесконтрольное использование дронов может нарушать приватность и не всегда безопасно. Вот почему мы занимаемся разработкой решения для мониторинга гражданских беспилотников. Сегодня оно выросло в целую экосистему, которая может эффективно работать на производстве, в аэропортах, на территориях проведения массовых мероприятий”.

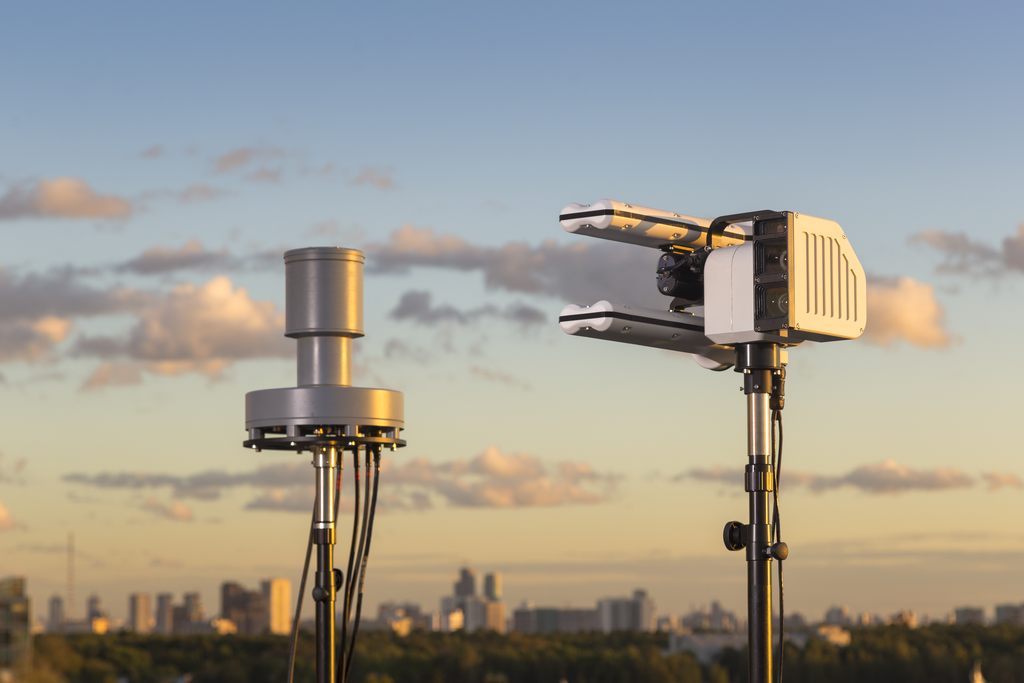
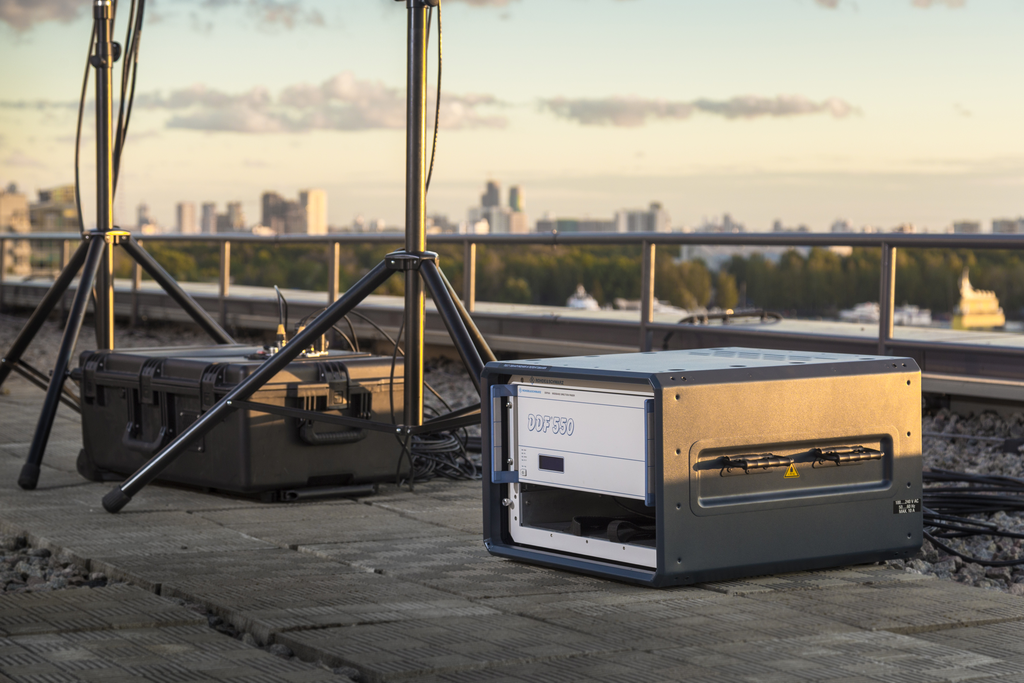
Новый комплекс использует аппаратные сенсоры для сканирования воздушного пространства, обнаруживает и классифицирует летательные объекты. Единая система может определить местоположение пилота. Если квадрокоптер потенциально опасен, оператор отправит его к точке взлёта на мягкую посадку.


Первый Antidrone “Лаборатория Касперского” представили три года назад. Теперь ПО складывается в экосистему. Её можно интегрировать на предприятии или сделать частью “умного города”. За последний год работы пилотных проектов решение “Лаборатории Касперского” зафиксировало 500 полётов дронов над Москвой.

“Мы разработали прогрессивное решение, которое успешно внедрено на промышленных и гражданских объектах в России и за рубежом, и теперь реализуем амбициозную задачу — формируем экосистему, которая предоставит больше аналитических данных и сделает воздушное пространство безопаснее, — рассказывает Владимир Туров, руководитель проекта Kaspersky Antidrone. — Опыт наших экспертов позволяет находить лидирующие технологии в области мониторинга воздушного пространства и успешно интегрировать их в наш продукт”.


Участники рынка, опрошенные Anti-Malware.ru считают, что системы мониторинга и безопасности дронов могут стать драйвером развития всей индустрии беспилотников в России.

По словам Андрея Грудева (компания ГК “Геоскан” занимается разработкой и производством беспилотников), сейчас почти в 95% случаев БПЛА используют для мониторинга местности. Процессы перевозок грузов находятся в самом зачатке.


Проблемы безопасности в логистике подтверждает источник в “Почте России”. Главная сложность — возможная компрометация радиочастотных и спутниковых каналов, связанных с дроном. Эксперты “Лаборатории Касперского” рассказали Anti-Malware.ru, что уже нашли возможные пути решения этой проблемы.

“Мы были антивирусной компанией 25 лет назад, а сегодня успешно создаём передовые продукты и сервисы, которые решают гораздо более широкий спектр задач и позволяют строить безопасный мир не только на земле, но и в воздухе, — заключает генеральный директор “Лаборатории Касперского” Евгений Касперский. — В решении Kaspersky Antidrone используются собственные запатентованные технологии и алгоритмы машинного обучения”.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru