



В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

Microsoft в ближайшие дни выпустит новую стабильную версию браузера Edge, в которой разработчики обещают повышенную безопасность по умолчанию при посещении малопопулярных у пользователя веб-сайтов.

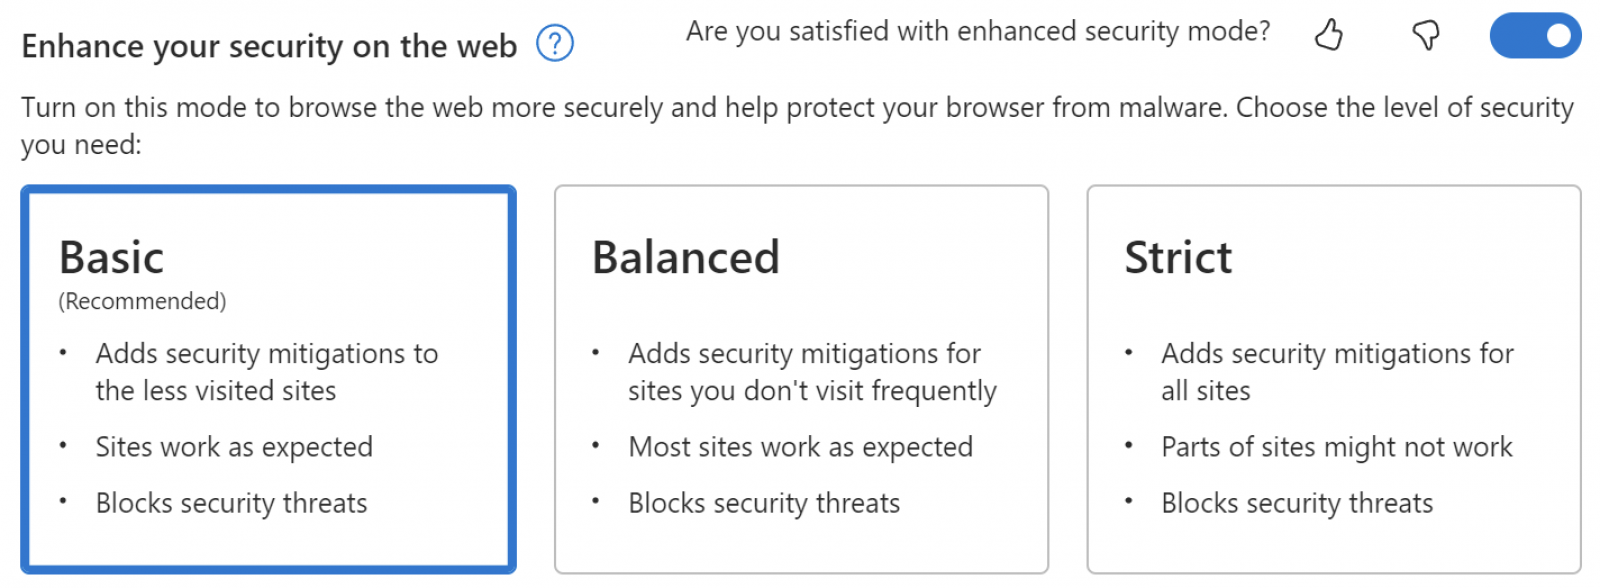
В версии Edge 104.0.1293.47 браузер будет активировать базовый уровень безопасности “Basic”, если в настройках включен опциональный режим “Enhance your security on the web” («повысить вашу безопасность в Сети»).

Этот режим обеспечивает дополнительный слой защиты от уязвимостей, связанных с памятью, за счет отключения JavaScript-компиляции just-in-time (JIT) и активации дополнительных защитных функций ОС при посещении незнакомых веб-ресурсов.

В новой версии Microsoft Edge уровень “Basic” будет включен по умолчанию, защищая пользователя от возможного вредоносного воздействия сайтов, которые тот редко посещает.

«В настройках edge://settings/privacy уровень “Basic” теперь включен по умолчанию. Функция сохранит пользовательский опыт для наиболее популярных сайтов в Сети, но добавит дополнительный слой защиты от менее посещаемых ресурсов», — объясняют в корпорации.


В новой версии Microsoft Edge также есть возможность импортировать данные из Google Chrome при первом запуске.

«Перенести настройки Google Chrome можно без необходимости устанавливать браузер. Достаточно просто войти в Google-аккаунт», — отмечает Microsoft.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru