



Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы вредоносной программы LockBit версии 3.0 используют командную строку антивирусной программы Windows Defender для загрузки «маячков» Cobalt Strike на скомпрометированные системы и обхода защитных средств.

Напомним, что Cobalt Strike представляет собой вполне легитимный набор для пентестера, однако именно его предпочитает ряд киберпреступных группировок. Как правило, с помощью Cobalt Strike хорошо подготовленные злоумышленники проводят разведку и передвигаются латерально по сети жертвы, прежде чем выкрасть или зашифровать данные.

Тем не менее антивирусные продукты сейчас достаточно успешно детектируют так называемые маячки Cobalt Strike, поэтому атакующим приходится искать новые способы установки тулкита.

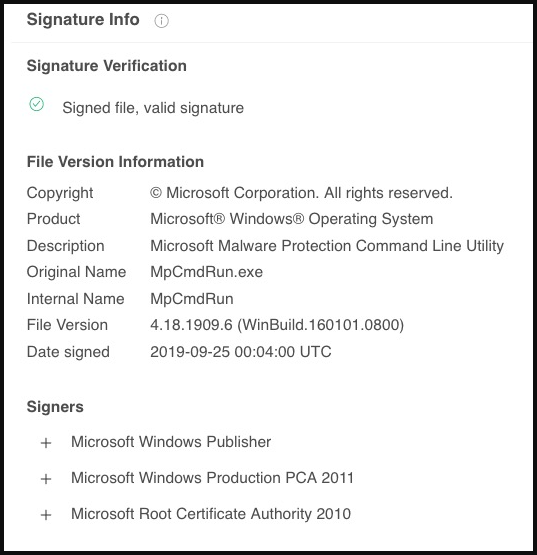
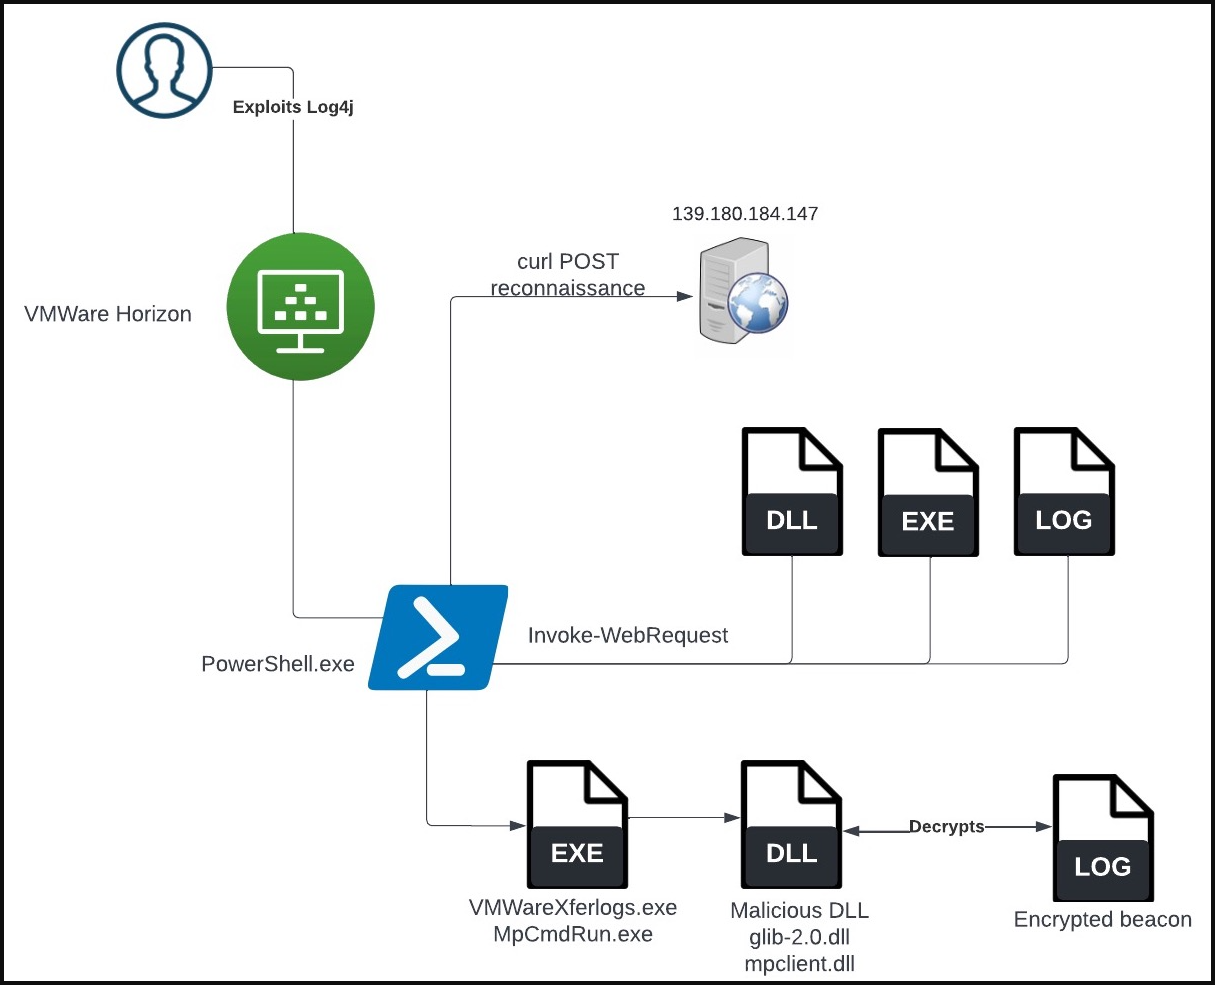
В последних кампаниях операторов LockBit, на которые обратили внимание специалисты Sentinel Labs, используется инструмент командной строки, известный как “MpCmdRun.exe“ (относится к встроенной антивирусной программе Microsoft Defender). Злоумышленники задействуют MpCmdRun.exe для сторонней загрузки вредоносных DLL, которые шифруют и инсталлируют маячки Cobalt Strike.

Такие кибератаки начинались с эксплуатации уязвимости Log4j, которая почему-то не была пропатчена на целевых серверах VMWare Horizon. С помощью эксплойта преступники запускали код PowerShell.

После получения контроля над атакуемой системой и необходимых прав атакующие загружали три файла: безобидную копию утилиты Windows CL, DLL и LOG-файл.

Как известно, при запуске MpCmdRun.exe инструмент подгружает библиотеку с именем “mpclient.dll“ — она необходима для корректного функционирования программы. В зафиксированных SentinelLabs атаках злоумышленники использовали вредоносную версию mpclient.dll, помещая её в директорию с приоритетом загрузки.


При подключении злонамеренного файла он загружает и шифрует пейлоад Cobalt Strike из файла “c0000015.log“.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru