



17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

Киберпреступники запустили кампанию, в которой используются с виду безобидные приложения для Android. На самом же деле этот софт, доступный в официальном магазине Google Play Store, заражает мобильные устройства банковским трояном.

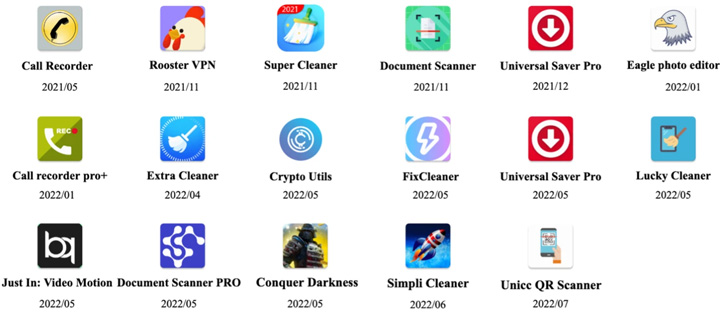
Набор из 17 приложений специалисты Trend Micro объединили под именем DawDropper. Такие программы замаскированы под полезные инструменты: сканеры документов, считыватели QR-кодов, VPN-сервисы, утилиты для записи разговоров и пр.

«DawDropper использует сторонний облачный сервис Firebase Realtime Database, пытаясь таким образом уйти от детектирования. Адрес пейлоада для загрузки вредонос получает динамически», — объясняют в Trend Micro. — «Стоит также отметить, что вредоносные составляющие хранятся на GitHub».


Задача дропперов, которым выступает набор DawDropper, — обойти все проверки Google Play Store, после чего они загружают вредоносные программы. В этой кампании последними стали Octo (Coper), Hydra, Ermac и TeaBot.

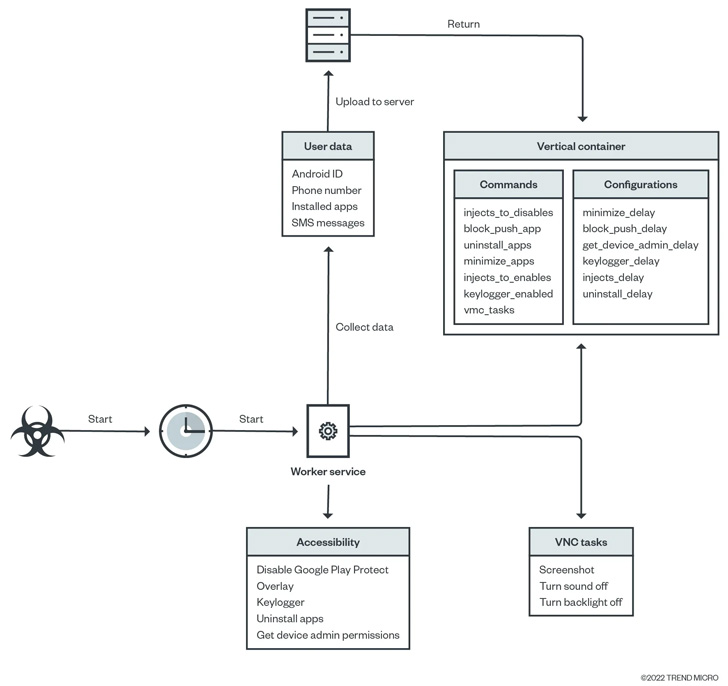
Свою цепочку атак DawDropper начинает с подключения к Firebase Realtime Database, откуда он получает ссылку на GitHub, необходимую для загрузки вредоносного APK-файла.


Список зловредов, которые мог «подхватить» пользователь Android, выглядит так:

  • Call Recorder APK (com.caduta.aisevsk)
  • Rooster VPN (com.vpntool.androidweb)
  • Super Cleaner- hyper & smart (com.j2ca.callrecorder)
  • Document Scanner - PDF Creator (com.codeword.docscann)
  • Universal Saver Pro (com.virtualapps.universalsaver)
  • Eagle photo editor (com.techmediapro.photoediting)
  • Call recorder pro+ (com.chestudio.callrecorder)
  • Extra Cleaner (com.casualplay.leadbro)
  • Crypto Utils (com.utilsmycrypto.mainer)
  • FixCleaner (com.cleaner.fixgate)
  • Just In: Video Motion (com.olivia.openpuremind)
  • com.myunique.sequencestore
  • com.flowmysequto.yamer
  • com.qaz.universalsaver
  • Lucky Cleaner (com.luckyg.cleaner)
  • Simpli Cleaner (com.scando.qukscanner)
  • Unicc QR Scanner (com.qrdscannerratedx)

Напомним, что недавно эксперты предупреждали о новом наборе Android-вредоносов в Google Play Store, который скачали 10 млн раз.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru