



17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

Киберпреступники запустили кампанию, в которой используются с виду безобидные приложения для Android. На самом же деле этот софт, доступный в официальном магазине Google Play Store, заражает мобильные устройства банковским трояном.

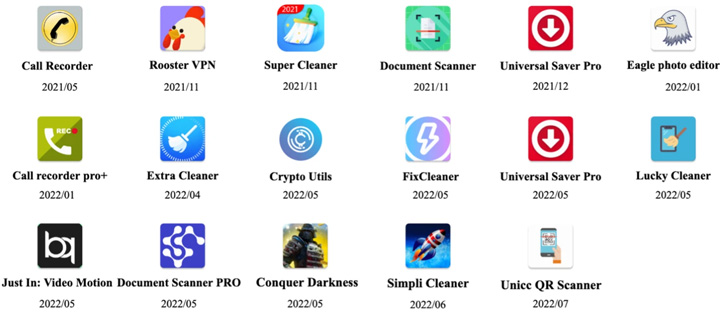
Набор из 17 приложений специалисты Trend Micro объединили под именем DawDropper. Такие программы замаскированы под полезные инструменты: сканеры документов, считыватели QR-кодов, VPN-сервисы, утилиты для записи разговоров и пр.

«DawDropper использует сторонний облачный сервис Firebase Realtime Database, пытаясь таким образом уйти от детектирования. Адрес пейлоада для загрузки вредонос получает динамически», — объясняют в Trend Micro. — «Стоит также отметить, что вредоносные составляющие хранятся на GitHub».


Задача дропперов, которым выступает набор DawDropper, — обойти все проверки Google Play Store, после чего они загружают вредоносные программы. В этой кампании последними стали Octo (Coper), Hydra, Ermac и TeaBot.

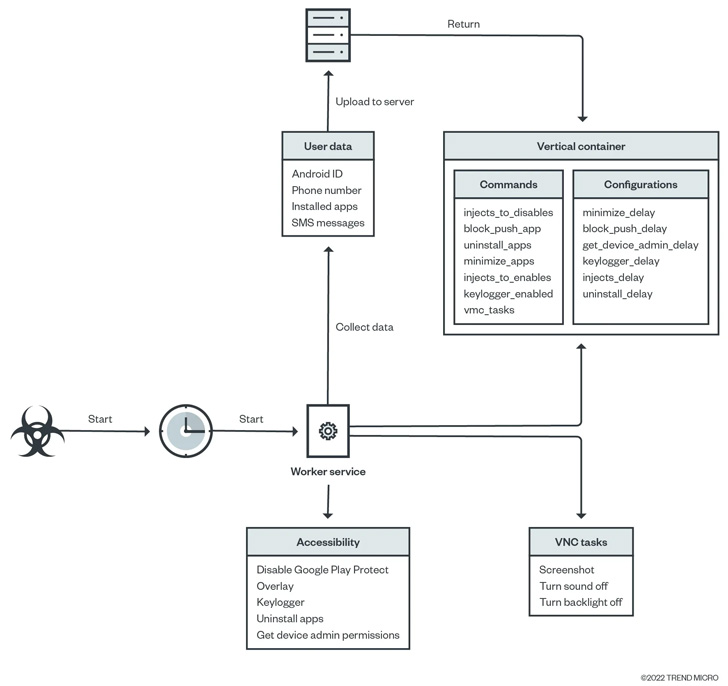
Свою цепочку атак DawDropper начинает с подключения к Firebase Realtime Database, откуда он получает ссылку на GitHub, необходимую для загрузки вредоносного APK-файла.


Список зловредов, которые мог «подхватить» пользователь Android, выглядит так:

  • Call Recorder APK (com.caduta.aisevsk)
  • Rooster VPN (com.vpntool.androidweb)
  • Super Cleaner- hyper & smart (com.j2ca.callrecorder)
  • Document Scanner - PDF Creator (com.codeword.docscann)
  • Universal Saver Pro (com.virtualapps.universalsaver)
  • Eagle photo editor (com.techmediapro.photoediting)
  • Call recorder pro+ (com.chestudio.callrecorder)
  • Extra Cleaner (com.casualplay.leadbro)
  • Crypto Utils (com.utilsmycrypto.mainer)
  • FixCleaner (com.cleaner.fixgate)
  • Just In: Video Motion (com.olivia.openpuremind)
  • com.myunique.sequencestore
  • com.flowmysequto.yamer
  • com.qaz.universalsaver
  • Lucky Cleaner (com.luckyg.cleaner)
  • Simpli Cleaner (com.scando.qukscanner)
  • Unicc QR Scanner (com.qrdscannerratedx)

Напомним, что недавно эксперты предупреждали о новом наборе Android-вредоносов в Google Play Store, который скачали 10 млн раз.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru